
Halo
خلاصة
Halo هو نظام إثباتات معرفة صفرية (ZKP) عديم الثقة ومتكرر، اكتشفه Sean Bowe في Electric Coin Co. يلغي الحاجة إلى إعداد موثوق ويجعل التركيب التكراري للإثباتات عمليًا، وهو أساس خارطة الطريق الحالية لقابلية التوسع والأمن لدى Zcash.
- ما هو: بناء zk-SNARK يتميز بتكرار فعّال ودون مراسم إعداد موثوق.
- أهميته: يعمل مجمع Zcash المحمي Orchard، الذي فُعّل مع NU5 في عام 2022، على Halo 2 — التطبيق الإنتاجي لهذا البحث.
- الخاصية الأساسية: لا توجد «نفايات سامة» ناتجة عن مراسم الإعداد، وإثباتات يمكنها التصديق على عدد غير محدود عمليًا من الإثباتات الأخرى.
- الترخيص: Halo 2 مفتوح المصدر بموجب MIT وApache 2.0، لذا يمكن لأي شخص في المنظومة البناء عليه.
الشرح الأساسي
Halo هو نظام إثبات معرفة صفرية عديم الثقة ومتكرر، اكتشفه Sean Bowe في Electric Coin Co. يلغي الإعداد الموثوق ويتيح قابلية توسع أكبر لـ blockchain الخاصة بـ Zcash. كان Halo أول نظام لإثباتات المعرفة الصفرية يتسم بالكفاءة والتكرار معًا — ويُنظر إليه على نطاق واسع باعتباره اختراقًا علميًا.

المكوّنان
- مخطط التزام متعدد الحدود الموجز. يتيح للملتزم الالتزام بكثير حدود باستخدام سلسلة قصيرة يمكن للمتحقق استعمالها لتأكيد التقييمات المُدعاة لكثير الحدود المُلتزم به.
- إثبات أوراكل تفاعلي متعدد الحدود. يطلب المتحقق من المُثبت (خوارزمية) فتح جميع الالتزامات عند نقاط يختارها، باستخدام مخطط التزام متعدد الحدود، ويتحقق من صحة الهوية بينها.
لا إعداد موثوق
تعتمد zk-SNARKs على سلسلة مرجعية مشتركة (CRS) بوصفها معاملًا عامًا للإثبات والتحقق. يجب أن يُنشئ طرف موثوق هذه السلسلة المرجعية المشتركة مسبقًا. وحتى وقت قريب، كانت الحوسبات الآمنة المعقدة متعددة الأطراف (MPC) — مثل التي أجرتها شبكة Aztec وZcash — ضرورية للتخفيف من المخاطر المرتبطة بمراسم الإعداد الموثوق هذه.
استخدمت المجمعات المحمية السابقة لدى Zcash، وهما Sprout وSapling، نظامي الإثبات عديم المعرفة BCTV14 وGroth16. ورغم أن هذه الأنظمة كانت آمنة، فقد كانت لها قيود: لم تكن قابلة للتوسع لأنها كانت مرتبطة بتطبيق واحد، وكان من الممكن أن تبقى «النفايات السامة» (بقايا المواد التشفيرية المُنشأة أثناء مراسم التكوين)، كما وُجد عنصر من الثقة — ولو ضئيلًا — في اعتبار المراسم مقبولة.
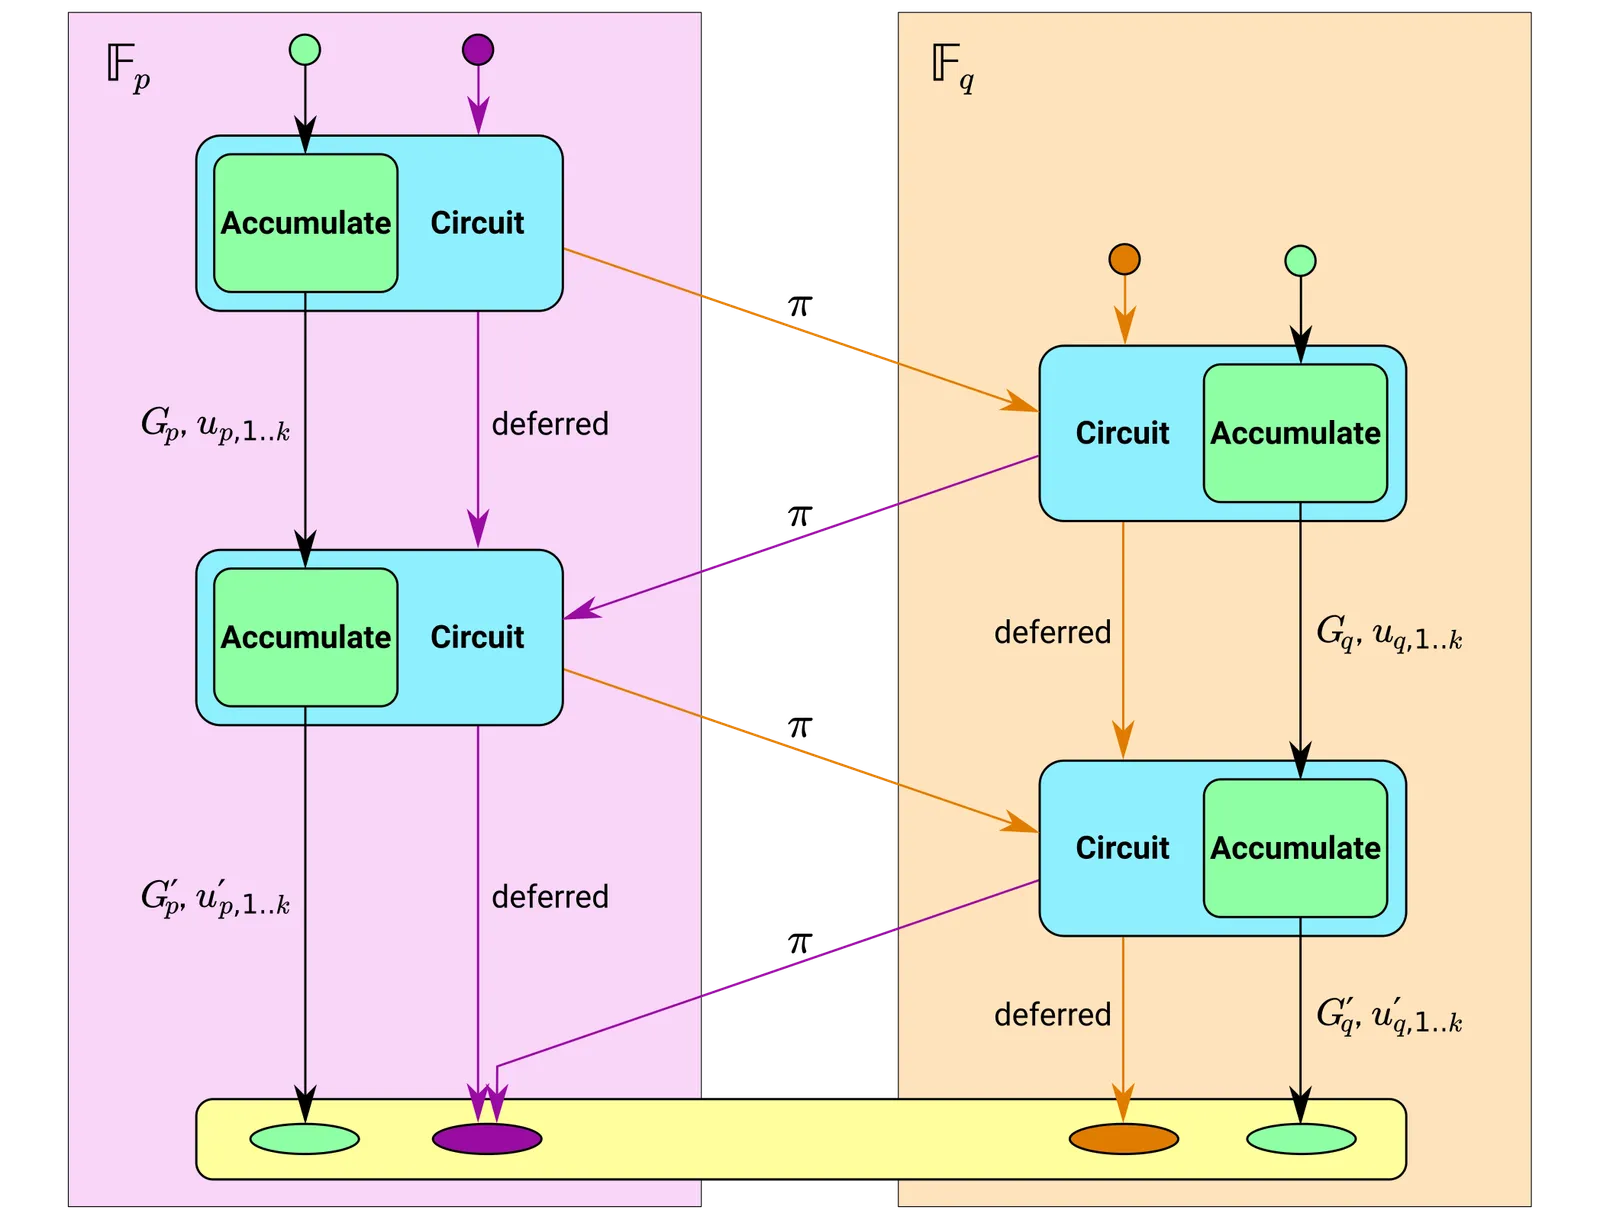
يزيل Halo الإعداد الموثوق عبر طيّ حالات متعددة من المسائل الصعبة معًا بصورة متكررة على دورات من المنحنيات الإهليلجية، بحيث يمكن استخدام الإثباتات الحسابية للاستدلال على نفسها بكفاءة (الاستهلاك المتداخل). ومن الآثار الجانبية أن السلسلة المرجعية المهيكلة (ناتج مراسم) تصبح قابلة للترقية، مما يتيح تطبيقات مثل العقود الذكية.
يوفر Halo للمستخدمين ضمانتين مهمتين بشأن أمن نظام إثباتات معرفة صفرية واسع النطاق. أولًا، يتيح للمستخدمين إثبات أن لا أحد ممن شارك في مراسم التكوين قد أنشأ بابًا خلفيًا سريًا لتنفيذ معاملات احتيالية. ثانيًا، يسمح للمستخدمين بإظهار أن النظام ظل آمنًا بمرور الوقت، حتى مع خضوعه للتحديثات والتغييرات.
Sean Boweشرح في Dystopia Labs
تصور / تشبيه
سلسلة الموثق
تخيّل zk-SNARK عاديًا بوصفه مستندًا موثقًا: ختم واحد، تحقق واحد، وانتهى الأمر. الآن تخيّل أنك تحتاج إلى إثبات أصالة رزمة من عشرة آلاف مستند. من دون التكرار، سيتعين على المتحقق فحص كل ختم.
يحوّل Halo كل مستند تم التحقق منه إلى ختم على المستند التالي، إلى أن تنهار الرزمة بأكملها في مستند واحد ذي ختم واحد. يكفي فحص المستند الأخير للثقة بالسلسلة كاملة — والأهم أن موثق Halo (نظام الإثبات) يصنع أختامه بنفسه من دون الحاجة مطلقًا إلى سلطة خارجية لإعداد ختمه.
لماذا يهم إلغاء الإعداد الموثوق
في الأنظمة الأقدم، كان «الختم» (CRS) يأتي من مراسم. كان يتعين على المشاركين إتلاف المواد الوسيطة، وكان على الجميع الوثوق بأنهم فعلوا ذلك. يُنتج ختم Halo بالرياضيات وحدها: لا شيء ليتلف، ولا شيء ليتسرّب، ولا مراسم ينبغي الوثوق بها.
تعمق
الإثباتات التكرارية
يتيح تركيب الإثباتات التكراري لإثبات واحد التصديق على صحة عدد غير محدود عمليًا من الإثباتات الأخرى، ضاغطًا قدرًا كبيرًا من الحوسبة (والمعلومات). وهذا مكوّن أساسي لقابلية التوسع، لأنه يسمح للشبكة بالتوسع أفقيًا بينما يمكن لمجموعات من المشاركين الاستمرار في الثقة بسلامة بقية الشبكة.
قبل Halo، كان تحقيق تركيب الإثباتات التكراري يتطلب تكلفة حاسوبية كبيرة وإعدادًا موثوقًا. كان أحد الاكتشافات الرئيسية تقنية تسمى الاستهلاك المتداخل: تركيب تكراري يستخدم مخطط التزام متعدد الحدود قائمًا على حجة الضرب الداخلي، مما يحسن الأداء بصورة هائلة مع تجنب الإعداد الموثوق.
تصف ورقة Halo بالكامل مخطط التزام متعدد الحدود هذا، واكتشفت أن تقنية تجميع جديدة كانت موجودة داخله. تتيح هذه التقنية التحقق من عدد كبير من الإثباتات المنشأة مستقلًا بسرعة تقارب سرعة التحقق من إثبات واحد. وبمفردها، قدمت بالفعل بديلًا أفضل لـ zk-SNARKs الأقدم المستخدم في Zcash.
Halo 2
Halo 2 هو تطبيق zk-SNARK عالي الأداء مكتوب بلغة Rust، ويلغي الحاجة إلى إعداد موثوق مع تمهيد الطريق لقابلية التوسع في Zcash.
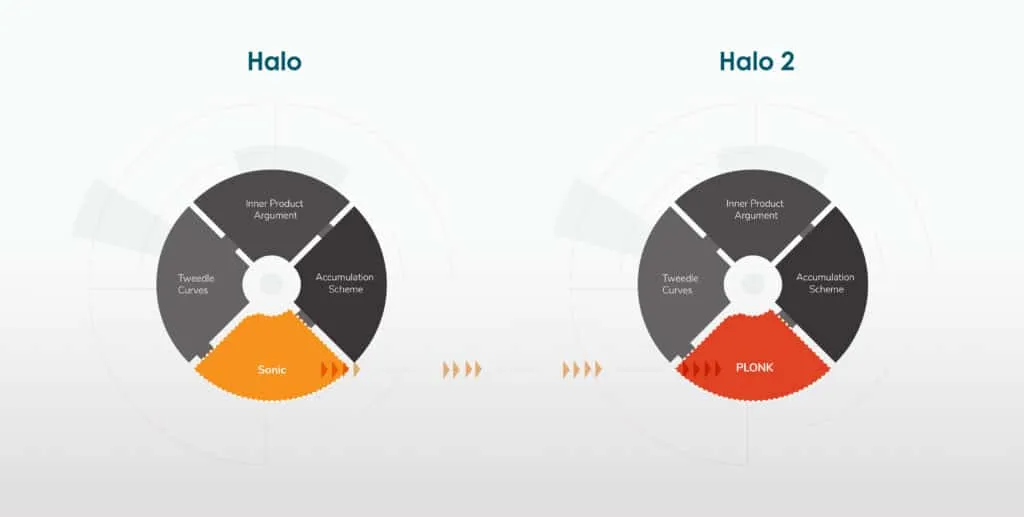
يتضمن تعميمًا للنهج يسمى مخطط التراكم. يكشف هذا التأطير كيف يعمل الاستهلاك المتداخل فعليًا: بإضافة الإثباتات إلى كائن يسمى المراكم، حيث يستدل كل إثبات على الحالة السابقة للمراكم، يمكن فحص جميع الإثباتات السابقة (بالاستقراء) بمجرد فحص الحالة الحالية للمراكم.
بالتوازي، كانت فرق أخرى كثيرة تكتشف Polynomial IOPs أكثر كفاءة من Sonic (المستخدم في Halo 1)، مثل Marlin. وأكثر هذه البروتوكولات كفاءة هو PLONK، الذي يمنح مرونة هائلة في تصميم تطبيقات فعالة استنادًا إلى احتياجات خاصة بالتطبيق، ويوفر زمنًا للمُثبت أفضل بخمس مرات من Sonic.
نظرة عامة على PLONK
Halo في المنظومة الأوسع
أبرم Electric Coin Company اتفاقًا مع Protocol Labs، ومؤسسة Filecoin، ومؤسسة Ethereum لاستكشاف البحث والتطوير في Halo، بما في ذلك كيفية استخدام التقنية في شبكاتهم المعنية. يهدف الاتفاق إلى توفير قابلية توسع وتوافق تشغيلي وخصوصية أفضل عبر المنظومات ولـ Web 3.0.
بالإضافة إلى ذلك، يخضع Halo 2 لتراخيص المصدر المفتوح MIT وApache 2.0، ما يعني أن أي شخص في المنظومة يمكنه البناء باستخدام نظام الإثبات.
Filecoin. منذ نشره، اعتُمدت مكتبة halo2 في مشاريع مثل zkEVM، وهناك احتمال لدمج Halo 2 في نظام الإثبات لـ Filecoin Virtual Machine. يتطلب Filecoin العديد من إثباتات الزمكان وإثباتات النسخ المكلفة؛ ويؤدي Halo 2 دورًا محوريًا في ضغط استخدام المساحة وتوسيع الشبكة على نحو أفضل. Filecoinفيديو للمؤسسة مع Zooko. وسيعود بالنفع على المنظومتين أيضًا إذا أمكن سداد مدفوعات تخزين Filecoin باستخدام ZEC، بما يوفر الخصوصية ذاتها لمشتريات التخزين الموجودة في التحويلات المحمية لـ Zcash — بما في ذلك تشفير الملفات في تخزين Filecoin ودعم عملاء الأجهزة المحمولة الذين يرفقون الوسائط بمذكرة مشفرة لـ Zcash. ECC × Filecoinتدوينة
Ethereum. يجري تطوير إثبات Halo 2 لدالة تأخير قابلة للتحقق فعالة (VDF). ودالة VDF بدائية تشفيرية لها العديد من الاستخدامات المحتملة، بما في ذلك العشوائية للأغراض العامة للعقود الذكية وانتخاب القائد في Proof of Stake. يعمل ECC، ومؤسسة Filecoin، وProtocol Labs، ومؤسسة Ethereum أيضًا مع SupraNational، وهو مورّد متخصص في التشفير المسرّع بالأجهزة، من أجل تطوير محتمل لـ GPU وASIC لـ VDF. تبحث مجموعة Privacy and Scaling Explorations طرقًا إضافية يمكن أن تحسن بها إثباتات Halo 2 الخصوصية وقابلية التوسع لـ Ethereum.
مشاريع أخرى تستخدم Halo
- Anoma — بروتوكول مبادلة ذرية متعدد السلاسل يحافظ على الخصوصية
- Orbis — L2 zkRollup على Cardano
- DarkFi — blockchain خاصة من L1 zkEVM
- Scroll — L2 zkRollup على Ethereum
الآثار العملية
بالنسبة إلى Zcash نفسه
- يمثل مجمع Orchard المحمي، الذي فُعّل مع NU5، تطبيق نظام الإثبات الجديد هذا على شبكة Zcash. وتحميه بنية البوابة الدوارة نفسها المستخدمة بين Sprout وSapling، بقصد الإيقاف التدريجي للمجمعات المحمية الأقدم.
- بعد NU5 (منتصف عام 2022)، أصبح دمج الإثباتات التكرارية ممكنًا، وجاءت معه عدة تحسينات للخصوصية — أبرزها تقديم «Actions» التي تحل محل المدخلات/المخرجات، مما يقلل مقدار البيانات الوصفية للمعاملة.
- إن إزالة الإعدادات الموثوقة تزيل خطرًا منهجيًا كان سيتعين تكراره لكل ترقية رئيسية للبروتوكول.
للحائزين والمشغلين
- يحمل تركيب الإثباتات التكراري إمكانية ضغط كميات غير محدودة من الحوسبة، وإنشاء أنظمة موزعة قابلة للتدقيق، وتحسين سعة Layer 1 لمشغلي العقد الكاملة — وهو أمر ذو صلة بامتدادات مثل Zcash Shielded Assets وتصاميم Zcash طويلة الأجل.
أخطاء شائعة
| الاعتقاد الشائع | الواقع الفعلي |
|---|
| «Halo ترقية مستقبلية ينتظرها Zcash.» | يعمل Orchard، المتاح على mainnet منذ NU5 (2022)، بالفعل على Halo 2. |
| «عدم وجود إعداد موثوق يعني عدم وجود معاملات إطلاقًا.» | لا يزال Halo يستخدم معاملات مهيكلة؛ الفرق هو أنها لا تحمل نفايات سامة، ويمكن إنشاؤها وترقيتها من دون مراسم ينبغي على المشاركين الوثوق بها. |
| «Halo 2 وورقة Halo هما الشيء نفسه.» | تصف الورقة مخطط التزام متعدد الحدود والاستهلاك المتداخل؛ أما Halo 2 فهو تطبيق Rust الإنتاجي بمخطط تراكم وحسابية PLONKish. |
| «التكرار يفيد فقط في توسيع نطاق التحقق من الكتل.» | يضغط التكرار أيضًا الحوسبة على مستوى التطبيق — انظر إثباتات الزمكان/النسخ لدى Filecoin وعمل VDF لـ Ethereum. |
صفحات ذات صلة
مزيد من التعلّم
التوثيق
