
FROST
الخلاصة
- FROST (Flexible Round-Optimised Schnorr Threshold Signatures) هو بروتوكول للتوقيع العتبي وتوليد المفاتيح الموزّع: يحتفظ عدة موقّعين كلٌّ منهم بحصة من مفتاح خاص مشترك، ويجب أن يتعاون عدد عتبي منهم لإنتاج توقيع واحد.
- لأن النتيجة هي توقيع Schnorr واحد، فإن المعاملة التي تُنفَّذ بهذه الطريقة تبدو كمعاملة عادية على الشبكة.
- يتطلب الحد الأدنى من جولات الاتصال، ويمكن تشغيله بالتوازي، ويمكنه تحديد المشارك سيّئ السلوك واستبعاده.
- بالنسبة إلى Zcash، فهذا يعني أن FROST يتيح لعدة أطراف متباعدة جغرافيًا التحكم في صلاحية إنفاق ZEC المحمي — وهو مفيد للحفظ، والضمان، والخدمات غير الاحتجازية، وZcash Shielded Assets (ZSA).
- أُنشئ بواسطة Chelsea Komlo (University of Waterloo, Zcash Foundation) وIan Goldberg (University of Waterloo).
الشرح الأساسي
ما هو توقيع Schnorr؟
التوقيع الرقمي Schnorr هو مجموعة من الخوارزميات: (KeyGen, Sign, Verify).
تتمتع توقيعات Schnorr بعدة مزايا. ومن أهم هذه المزايا أنه عند استخدام عدة مفاتيح لتوقيع الرسالة نفسها، يمكن دمج التوقيعات الناتجة في توقيع واحد. ويمكن أن يقلل هذا بشكل كبير من حجم مدفوعات multisig وغيرها من المعاملات المرتبطة بـ multisig.
ما هو FROST؟
Flexible Round-Optimised Schnorr Threshold Signatures -
أُنشئ بواسطة Chelsea Komlo (University of Waterloo, Zcash Foundation) وIan Goldberg (University of Waterloo).
FROST هو بروتوكول للتوقيع العتبي وتوليد المفاتيح الموزّع يتطلب الحد الأدنى من جولات الاتصال ويمكن تشغيله بالتوازي. ويُعد بروتوكول FROST نسخة عتبية من مخطط توقيع Schnorr.
وعلى خلاف التوقيعات في بيئة الطرف الواحد، تتطلب التوقيعات العتبية تعاون عدد عتبي من الموقّعين، يحتفظ كل واحد منهم بحصة من مفتاح خاص مشترك.
ما هي التوقيعات العتبية؟ Chelsea Komlo - Zcon3
وبالتالي، فإن توليد التوقيعات في بيئة عتبية يفرض تكلفة إضافية بسبب جولات الشبكة بين الموقّعين، ما يجعله مكلفًا عندما تكون الحصص السرية مخزنة على أجهزة محدودة الشبكة أو عندما يحدث التنسيق عبر شبكات غير موثوقة.
ويجري تقليل الحمل الشبكي أثناء عمليات التوقيع من خلال استخدام تقنية جديدة تحمي من هجمات التزوير، ويمكن تطبيقها على مخططات أخرى أيضًا.
يحسّن FROST بروتوكولات التوقيع العتبي من خلال السماح بإجراء عدد غير محدود من عمليات التوقيع بأمان على نحو متوازٍ (concurrency).
ويمكن استخدامه إما كبروتوكول من جولتين، حيث يرسل الموقّعون ويتلقون رسالتين إجمالًا، أو كبروتوكول توقيع مُحسَّن من جولة واحدة مع مرحلة معالجة مسبقة.
ويحقق FROST جزءًا من تحسينات الكفاءة الخاصة به عبر السماح للبروتوكول بالتوقف في حال وجود مشارك سيّئ السلوك، ثم يتم تحديد هويته واستبعاده من العمليات المستقبلية.
يمكن الاطلاع على براهين الأمان التي تُظهر أن FROST آمن ضد هجمات الرسائل المختارة، بافتراض أن مسألة اللوغاريتم المنفصل صعبة، وأن الخصم يسيطر على عدد من المشاركين أقل من العتبة، هنا.
كيف يعمل FROST؟
يحتوي بروتوكول FROST على مكوّنين مهمين:
أولًا، يقوم n من المشاركين بتشغيل بروتوكول توليد مفاتيح موزّع (DKG) لإنشاء مفتاح تحقق مشترك. وفي النهاية، يحصل كل مشارك على حصة مفتاح سري خاص ومفتاح تحقق عام خاص بحصته.
بعد ذلك، يمكن لأي مجموعة من t من أصل n من المشاركين تشغيل بروتوكول توقيع عتبي لتوليد توقيع Schnorr صالح بشكل تعاوني.
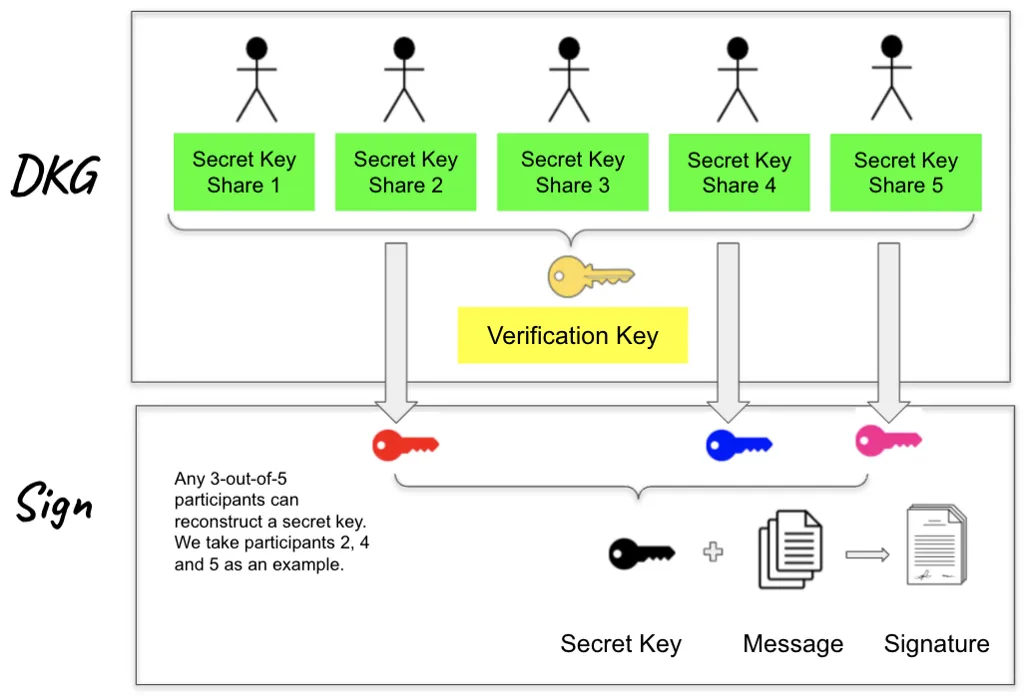
تصور بصري / تشبيه
تخيّل FROST كأنه صندوق ودائع آمن لا يُفتح إلا عندما يدير عدة حاملي مفاتيح مخوّلين مفاتيحهم معًا — لكن ليس مطلوبًا حضور كل حاملي المفاتيح؛ بل يكفي عدد محدد منهم فقط (على سبيل المثال، أي 3 من 5). وبمجرد فتح الصندوق، لا يستطيع المراقب الخارجي معرفة أيّ حاملي المفاتيح حضروا، أو حتى أن أكثر من شخص واحد كان مشاركًا. وبالطريقة نفسها، يمكن لمجموعة أن تفوض معاملة Zcash بشكل مشترك بينما لا ترى الشبكة سوى توقيع واحد يبدو عاديًا.
التعمق
توليد المفاتيح الموزّع (DKG)
الهدف من هذه المرحلة هو توليد حصص مفاتيح سرية طويلة الأجل ومفتاح تحقق مشترك. وتُشغَّل هذه المرحلة بواسطة n من المشاركين.
يبني FROST مرحلة توليد المفاتيح الخاصة به على DKG الخاص بـ Pedersen (GJKR03)، والذي يستخدم كلًا من مخطط Shamir لتقاسم الأسرار ومخطط Feldman لتقاسم الأسرار القابل للتحقق كإجراءات فرعية. وإضافة إلى ذلك، يجب على كل مشارك أن يثبت معرفته بسرّه الخاص عبر إرسال برهان معرفة صفرية إلى المشاركين الآخرين، وهو بحد ذاته توقيع Schnorr. وتحمي هذه الخطوة الإضافية من هجمات المفتاح المارق عندما تكون t ≥ n/2.
في نهاية بروتوكول DKG، يتم توليد مفتاح تحقق مشترك vk. ويحتفظ كل مشارك Pᵢ بقيمة (i, skᵢ ) تمثل حصته السرية طويلة الأجل، وبحصة مفتاح تحقق vkᵢ = skᵢ *G. وتُستخدم حصة مفتاح التحقق الخاصة بالمشارك Pᵢ، أي vkᵢ، من قبل المشاركين الآخرين للتحقق من صحة حصص التوقيع الخاصة بـ Pᵢ أثناء مرحلة التوقيع، بينما يُستخدم مفتاح التحقق vk من قبل الأطراف الخارجية للتحقق من التوقيعات الصادرة عن المجموعة.
التوقيع العتبي
تعتمد هذه المرحلة على تقنيات معروفة تستخدم تقاسم الأسرار الجمعي وتحويل الحصص لتوليد nonce لكل توقيع بشكل غير تفاعلي. كما تستفيد من تقنيات الربط لتجنب هجمات التزوير المعروفة من دون تقييد التنفيذ المتوازي.
في مرحلة المعالجة المسبقة، يُحضّر كل مشارك عددًا ثابتًا من أزواج نقاط Elliptic Curve (EC) لاستخدامها لاحقًا. وتُنفَّذ هذه المرحلة مرة واحدة عبر عدة مراحل توقيع عتبي.
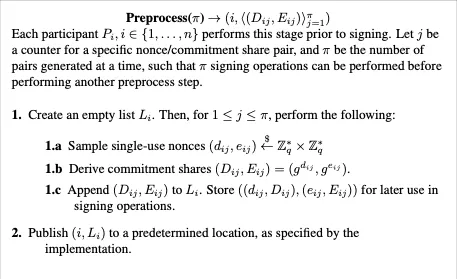
جولة التوقيع 1: يبدأ كل مشارك Pᵢ بتوليد زوج nonce خاص واحد (dᵢ, eᵢ) وزوج نقاط EC المقابل له (Dᵢ, Eᵢ)، ثم يبث هذا الزوج من النقاط إلى جميع المشاركين الآخرين. ويقوم كل مشارك بتخزين أزواج نقاط EC هذه لاستخدامها لاحقًا. أما جولتا التوقيع 2 و3 فهما العمليتان الفعليتان اللتان يتعاون فيهما t من أصل n من المشاركين لإنشاء توقيع Schnorr صالح.
جولة التوقيع 2: يعمل المشاركون معًا لإنشاء توقيع Schnorr صالح. والتقنية الأساسية وراء هذه الجولة هي تقاسم الأسرار الجمعي من نوع t-out-of-t.
تمنع هذه الخطوة هجمات التزوير لأن المهاجمين لا يمكنهم دمج حصص التوقيع عبر عمليات توقيع مختلفة، ولا إعادة ترتيب مجموعة الموقّعين أو النقاط المنشورة لكل موقّع.
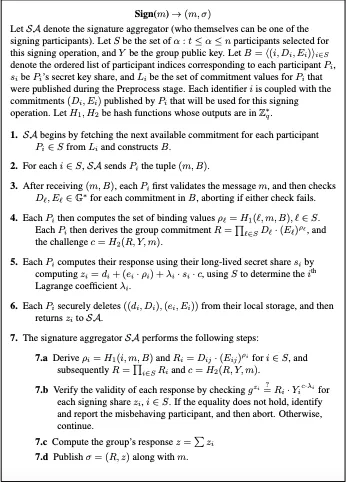
بعد حساب التحدي c، يمكن لكل مشارك حساب الاستجابة zᵢ باستخدام الـ nonce أحادية الاستخدام والحصص السرية طويلة الأجل، وهي حصص Shamir سرية من نوع t-out-of-n (بدرجة t-1) للمفتاح طويل الأجل الخاص بالمجموعة. وفي نهاية جولة التوقيع 2، يقوم كل مشارك ببث zᵢ إلى المشاركين الآخرين.
اقرأ الورقة الكاملة
استخدام FROST في المنظومة الأوسع
FROST في Coinbase
لتحسين كفاءة أنظمة التوقيع العتبي لدى Coinbase، طوروا نسخة من FROST. ويُدخل هذا التنفيذ من Coinbase بعض التغييرات الطفيفة مقارنة بمسودة FROST الأصلية.
وقد اختاروا عدم استخدام دور مُجمّع التوقيع. وبدلًا من ذلك، يكون كل مشارك مُجمّع توقيع. وهذا التصميم أكثر أمانًا: فجميع المشاركين في البروتوكول يتحققون من حسابات الآخرين، وبذلك يحققون مستوى أعلى من الأمان ويقللون المخاطر. كما أُزيلت مرحلة المعالجة المسبقة لمرة واحدة لتسريع التنفيذ، واستُخدمت بدلًا منها جولة توقيع ثالثة.
ROAST من Blockstream
اقتُرح تحسين خاص بالتطبيق مبني على FROST للاستخدام على Blockstream Liquid Sidechain الخاصة بـ Bitcoin.
"ROAST هو غلاف بسيط حول مخططات التوقيع العتبي مثل FROST. وهو يضمن أن مجموعة قانونية من الموقّعين الأمناء، مثل القائمين على Liquid، يمكنها دائمًا الحصول على توقيع صالح حتى في وجود موقّعين معطِّلين عندما تكون اتصالات الشبكة ذات زمن وصول مرتفع كيفما كان."
FROST في IETF
تُعد Internet Engineering Task Force، التي تأسست في عام 1986، المنظمة الرائدة لتطوير المعايير الخاصة بالإنترنت. وتطوّر IETF معايير طوعية كثيرًا ما يعتمدها مستخدمو الإنترنت، ومشغلو الشبكات، ومورّدو المعدات، مما يساعد في تشكيل مسار الإنترنت.
وقد تم تقديم الإصدار 11 من FROST (النسخة ذات الجولتين) إلى IRTF. وهذه خطوة مهمة نحو التقييم الكامل لـ FROST بوصفه معيارًا جديدًا لمخططات التوقيع العتبي للاستخدام عبر الإنترنت، وفي الأجهزة المادية، ولخدمات أخرى في السنوات المقبلة.
الآثار العملية
نعم بالتأكيد. إن إدخال FROST إلى Zcash سيسمح لعدة أطراف متباعدة جغرافيًا بالتحكم في صلاحية إنفاق ZEC المحمي. وستكون المعاملات التي تُبث باستخدام مخطط التوقيع هذا غير قابلة للتمييز عن غيرها من المعاملات على الشبكة، مما يحافظ على مقاومة قوية لتتبع المدفوعات ويحد من كمية بيانات البلوكشين المتاحة للتحليل.
وعمليًا، يتيح هذا بناء طيف واسع من التطبيقات الجديدة على الشبكة، بدءًا من مزودي خدمات الضمان وصولًا إلى خدمات أخرى غير احتجازية.
وسيصبح FROST أيضًا مكوّنًا أساسيًا في الإصدار الآمن والإدارة الآمنة لـ Zcash Shielded Assets (ZSA)، بما يتيح إدارة أكثر أمانًا لصلاحية الإنفاق داخل مؤسسات التطوير وأمناء حفظ ZEC مثل منصات التداول، مع توفير هذه الإمكانية أيضًا لمستخدمي Zcash.
الأخطاء الشائعة
الخلط بين FROST وmultisig التقليدي على السلسلة. يمكن لـ multisig التقليدي أن يكشف عن عدة موقّعين أو عدة توقيعات على السلسلة. أما FROST فينتج توقيع Schnorr مجمعًا واحدًا، لذلك تكون المعاملة غير قابلة للتمييز عن معاملة ذات توقيع واحد.
الافتراض بأن عددًا أقل من العتبة يمكنه التوقيع. لا يمكن إنتاج توقيع صالح إلا عندما يعمل معًا عدد عتبي من المشاركين (t-out-of-n)؛ وأي مجموعة أصغر من ذلك لا تستطيع القيام بذلك.
الافتراض بأن FROST يُخفي كل شيء خارج السلسلة. يحمي FROST التوقيع على السلسلة، لكن التنسيق بين الموقّعين لا يزال يحدث خارج السلسلة ويتطلب ضوابطه الخاصة المتعلقة بالخصوصية والأمان.
الصفحات ذات الصلة
المزيد للتعلّم
مقال Coinbase - التوقيعات العتبية
Shamir Secret Sharing - شرح ومثال
فيديو قصير عن التوقيعات الرقمية Schnorr
