
Нульове розголошення знань проти систем на основі приманок
«Криптовалюта робить усі ваші витрати публічними, адже це схоже на Twitter для вашого банківського рахунку, і це велика проблема, яку потрібно вирішити шляхом запровадження приватності на рівні блокчейна». — Ian Miers на Devcon4.
Певні криптопроєкти здобули визнання завдяки своїм підходам, орієнтованим на приватність. Zcash відомий тим, що використовує докази з нульовим розголошенням знань (ZK) для захисту сум транзакцій та адрес. Monero вирізняється використанням обфускації відправника на основі приманок у поєднанні з іншими схемами шифрування для досягнення приватності користувачів у блокчейні.
Розуміння ZK-доказів і систем на основі приманок
Докази з нульовим розголошенням знань — це криптографічні системи, які дозволяють одній стороні (доводителю) продемонструвати іншій стороні (перевіряльнику) істинність твердження, не розкриваючи жодної базової інформації про саме твердження. У контексті Zcash ZK-докази використовуються для перевірки дійсності транзакції без розкриття таких деталей, як ВІДПРАВНИК, ОДЕРЖУВАЧ або СУМА транзакції.
Це гарантує збереження приватності користувача, оскільки транзакція залишається конфіденційною, водночас проходячи перевірку. Ця технологія створена для забезпечення конфіденційності фінансових транзакцій у мережі Zcash.
У системах на основі приманок, таких як RingCT, кілька транзакцій об’єднуються, що ускладнює або робить складним відстеження фактичного джерела та призначення коштів. Алгоритм додає до транзакцій вхідні та вихідні приманки, а також використовує шифрування адрес, що застосовуються як входи, і Range proofs для підтвердження того, що передана сума є доступною для витрати.
Такий підхід заплутує слід транзакції. Використання вхідних приманок ускладнює для будь-кого, хто аналізує блокчейн, визначення справжнього відправника, одержувача чи суми транзакції.
Важлива примітка: Цей метод забезпечення приватності транзакцій на блокчейні все одно явно розкриває (зашифровані) входи для всіх користувацьких транзакцій. Метадані, такі як РУХ ТРАНЗАКЦІЙ між різними користувачами в мережі, усе ще можна зібрати. Якщо зловмисник активно бере участь у створенні транзакцій у мережі, це фактично деанонімізує вхідні приманки інших користувачів.
Переваги ZK над системами на основі приманок
І Zcash, і Monero є криптовалютами, орієнтованими на приватність, але вони досягають її різними способами.
Ось кілька переваг доказів з нульовим розголошенням знань (ZK) у Zcash над системою приманок Monero:
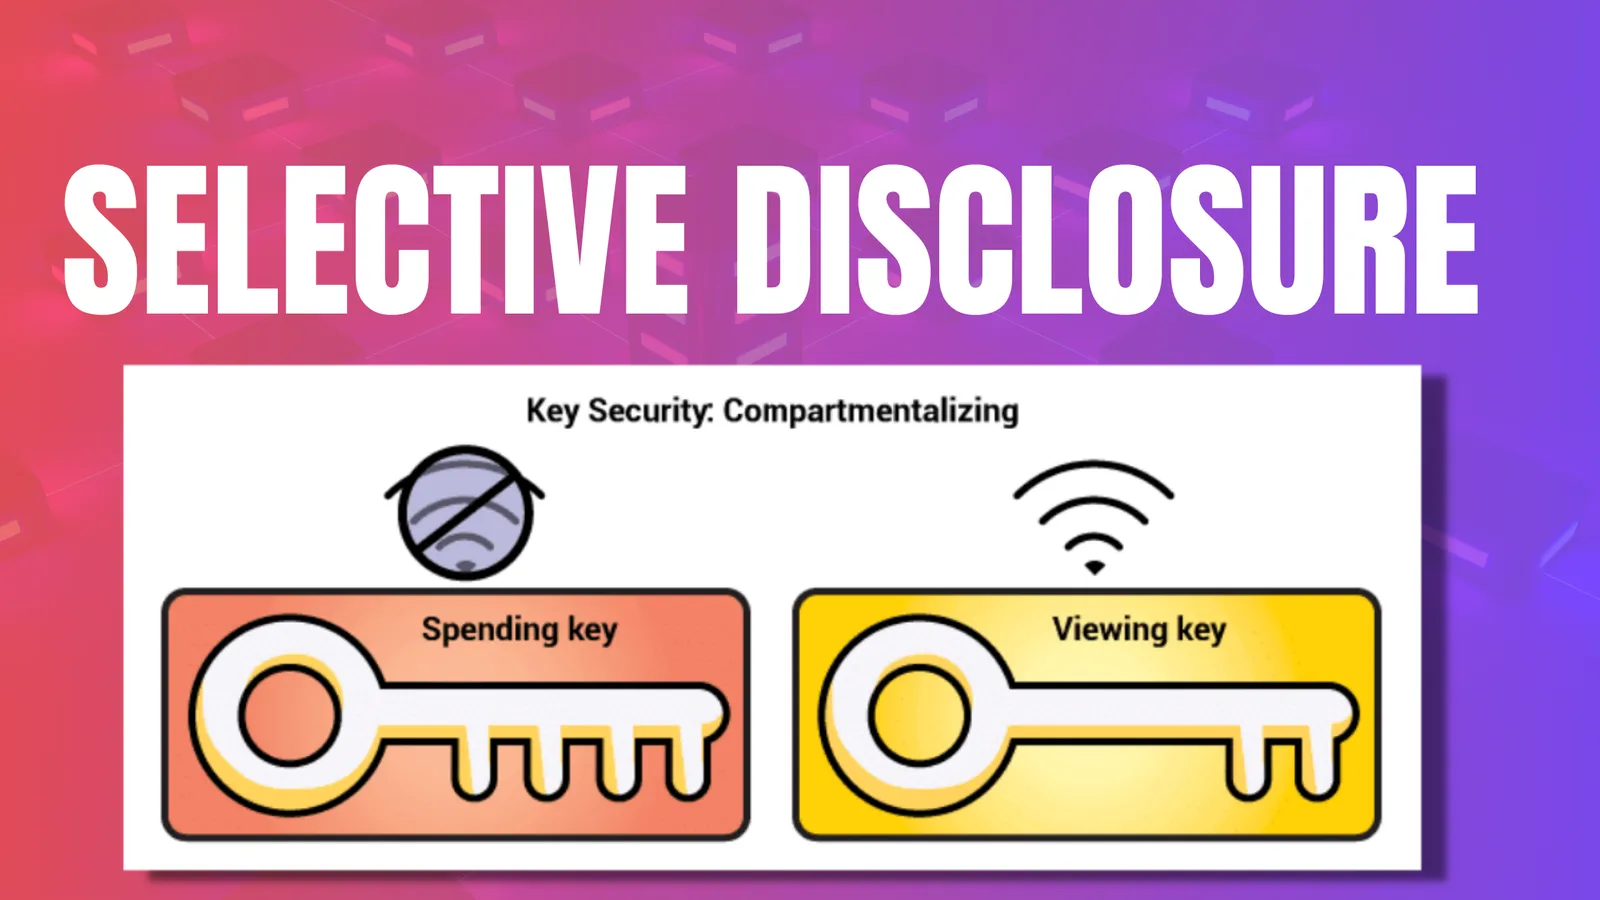
- Вибіркове розкриття: Завдяки набору можливостей ZK у Zcash користувачі можуть розкривати деталі транзакцій конкретним сторонам Прочитайте блог ECC про вибіркове розкриття. У Zcash зашифрований вміст shielded транзакцій дозволяє вибірково розкривати дані з конкретного переказу. Крім того, можна надати Viewing Key, щоб розкрити всі транзакції, пов’язані з конкретною shielded адресою. Ця функція дає змогу дотримуватися регуляторних вимог і проводити аудит без шкоди для загальної приватності мережі.
Хоча алгоритм приманок Monero (кільцевий підпис) допомагає забезпечувати приватність, він не надає вибіркового розкриття в такий самий спосіб.
-
Необов’язкова видимість: Zcash дозволяє користувачам обирати між прозорими (неприватними) та shielded (приватними) транзакціями. Це означає, що Zcash надає користувачам гнучкість: або зберігати свою фінансову інформацію приватною (shielded), або робити її прозорою та публічно доступною, подібно до більшості інших блокчейнів, як пояснюється на офіційному сайті Zcash. Така приватність за вибором забезпечує більшу гнучкість і релевантні варіанти використання для бізнесу/організацій, оскільки деякі транзакції можуть потребувати меншої приватності для публічного контролю, тоді як інші виграють від посиленої приватності.
-
Набір анонімності: Набір анонімності пулів shielded транзакцій з нульовим розголошенням знань охоплює всі транзакції, які коли-небудь відбувалися. Це значно більше, ніж у більшості інших ончейн-методів досягнення невідстежуваності зв’язків між транзакціями. Примітка: це стосується лише транзакцій у межах одного shielded пулу.
Використання приманок справді збільшує набір анонімності. Однак цей підхід повністю залежить від кількості реальних користувачів у мережі.
-
Відсутність довіреного налаштування: Налаштування Sprout і Sapling у Zcash використовувало багатосторонні обчислення, відомі як «церемонія довіреного налаштування». Нещодавнє оновлення NU5 не вимагало жодної довіри до цілісності налаштування схеми з нульовим розголошенням знань. Прочитайте блог ECC про NU5.
-
Приватність даних: Технологія zk-SNARK технології, що використовується в shielded пулах Zcash, забезпечує значно вищий рівень безпеки для користувачів. Зменшення витоку метаданих у блокчейні означає, що користувачі захищені від супротивників, таких як потенційні хакери або репресивні державні органи.
Відомо про низку випадків, коли в алгоритмі вибору приманок Monero було виявлено помилки. Згідно зі звітом CoinDesk, ці помилки потенційно могли розкрити витрати користувачів.
Підсумовуючи, найважливіше насправді — це зменшити або усунути витік користувацької інформації та даних, як пояснив Zooko під час прямої AMA-сесії Orchid (priv8)
Посилання на джерела
https://z.cash/learn/
https://www.getmonero.org/get-started/what-is-monero/
https://youtu.be/9s3EbSKDA3o
https://electriccoin.co/blog/nu5-activates-on-mainnet-eliminating-trusted-setup-and-launching-a-new-era-for-zcash/
https://youtu.be/XpRzKqEfpP4
https://electriccoin.co/blog/zcash-evolution/
https://web.archive.org/web/20240327000137/https://electriccoin.co/zcash-metrics/
https://electriccoin.co/blog/viewing-keys-selective-disclosure/

