系列: Zero to Zero Knowledge
Zero to Zero Knowledge 带着一个新主题回来了!
本周我们来探索 可信执行环境(TEEs) —— 它们如何用于隐私币和其他区块链应用。
区块链与 TEEs 的优势非常互补:
二者结合可以构建强大的隐私保护系统。
Secret Network 利用 TEE 技术(具体来说是 Intel SGX)对加密输入、输出和状态执行计算。
每个验证者节点都运行 Intel SGX 芯片。其共识层与计算层是结合在一起的:
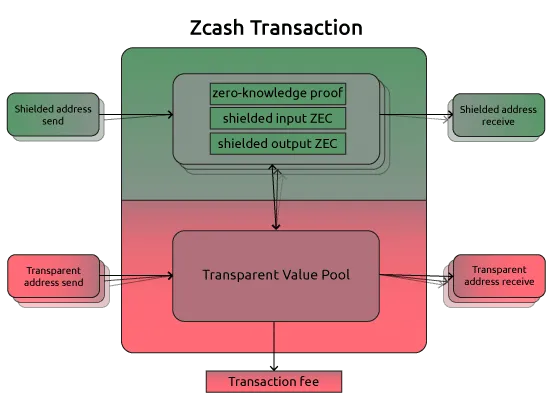
这与 Zcash 不同,后者使用 零知识证明 来实现隐私。在 Zcash 中,屏蔽交易会被广播并公开验证,而不会向网络透露额外数据。Zcash Shielded Assets 也遵循同样的原则。
如需详细了解 TEEs 在 Secret Network 中是如何实现的,请阅读 @l_woetzel 的这篇精彩文章:
https://carter-woetzel.medium.com/secret-network-tees-lets-talk-fud-vulnerability-33ca94b6df38
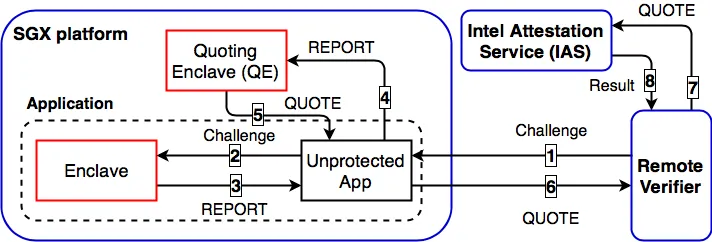
远程认证(Remote Attestation) 是证明某个 enclave 正在真实的安全硬件环境中运行的过程。
它允许远程一方验证:
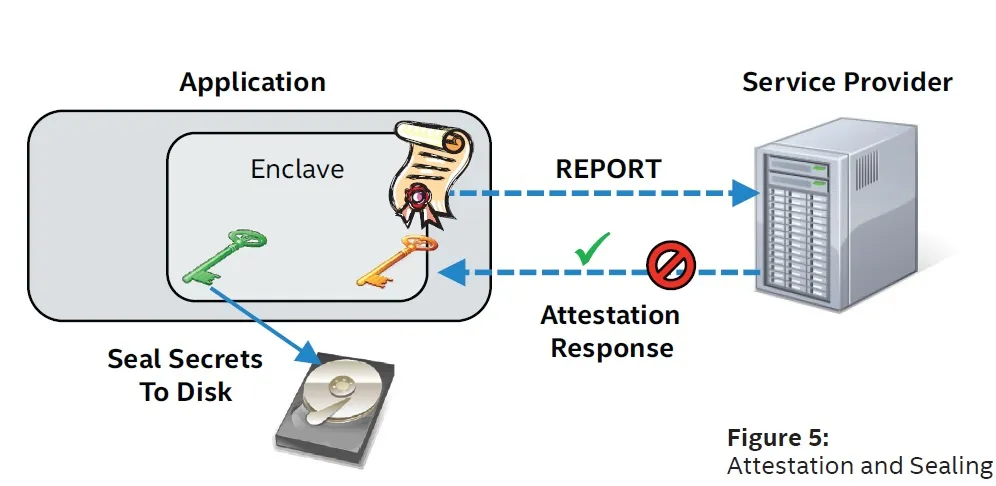
enclave 还包含私有签名密钥和认证密钥,这些密钥无法从外部访问。
由于 enclave 是无状态的,数据有时必须存储在外部的不受信任内存中。
数据封装(Data Sealing) 会在 enclave 内使用由 CPU 派生的密钥对数据进行加密。该加密数据块只能在 同一系统 上解封。
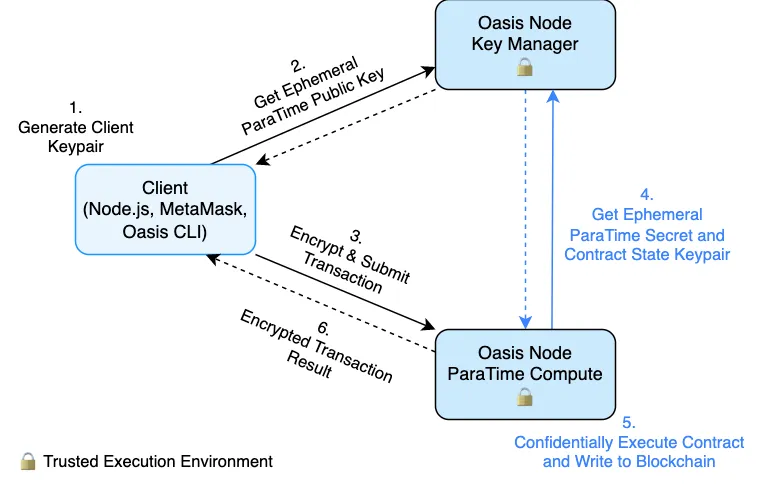
Oasis Network 也通过其机密 ParaTime(例如 Sapphire 和 Cipher)使用 TEEs。
加密数据会与智能合约一起进入 TEE。在离开 enclave 之前,数据会被解密、处理,然后重新加密。
许多 Proof-of-Stake 区块链(包括 Secret 和 Oasis)都使用 Tendermint 作为其共识框架。
对于 PoS 验证者而言:
TEEs 非常适合安全地生成和使用验证者密钥。
Zcash 正在积极研究迁移到 Proof-of-Stake。
原始线程作者:ZecHub (@ZecHub)
https://x.com/ZecHub/status/1633579659282587651
本页面由原始的 Zero to Zero Knowledge 线程整理编写,供 ZecHub wiki 使用。