ZecHub
Інструменти конфіденційності
Практичні рішення для конфіденційності

ZecHub
Інструменти конфіденційності
Практичні рішення для конфіденційності
Безпека даних і конфіденційність є критично важливими як для окремих людей, так і для бізнесу. Кібератаки та витоки даних стають дедалі поширенішими, тому необхідно вживати проактивних заходів для захисту чутливих даних і збереження своєї приватності. Одним із таких заходів є використання апаратних ключів безпеки, які забезпечують додатковий рівень захисту ваших пристроїв і даних.
Апаратний ключ безпеки — це фізичний пристрій, який використовується для двофакторної автентифікації (2FA) з метою захисту ваших облікових записів і пристроїв. Він працює разом із вашим іменем користувача та паролем, щоб гарантувати, що доступ до ваших облікових записів і даних мають лише авторизовані користувачі.
Ці ключі розроблені для роботи разом із вашим іменем користувача та паролем, щоб гарантувати, що лише авторизовані користувачі можуть отримати доступ до ваших облікових записів і даних. Вони бувають у різних формах, таких як флешнакопичувачі, NFC-картки або Bluetooth-пристрої.
Ви повинні ввімкнути 2FA через апаратні ключі безпеки на вебсайті або платформі, що підтримує цю технологію, наприклад на біржах Binance і Coinbase.
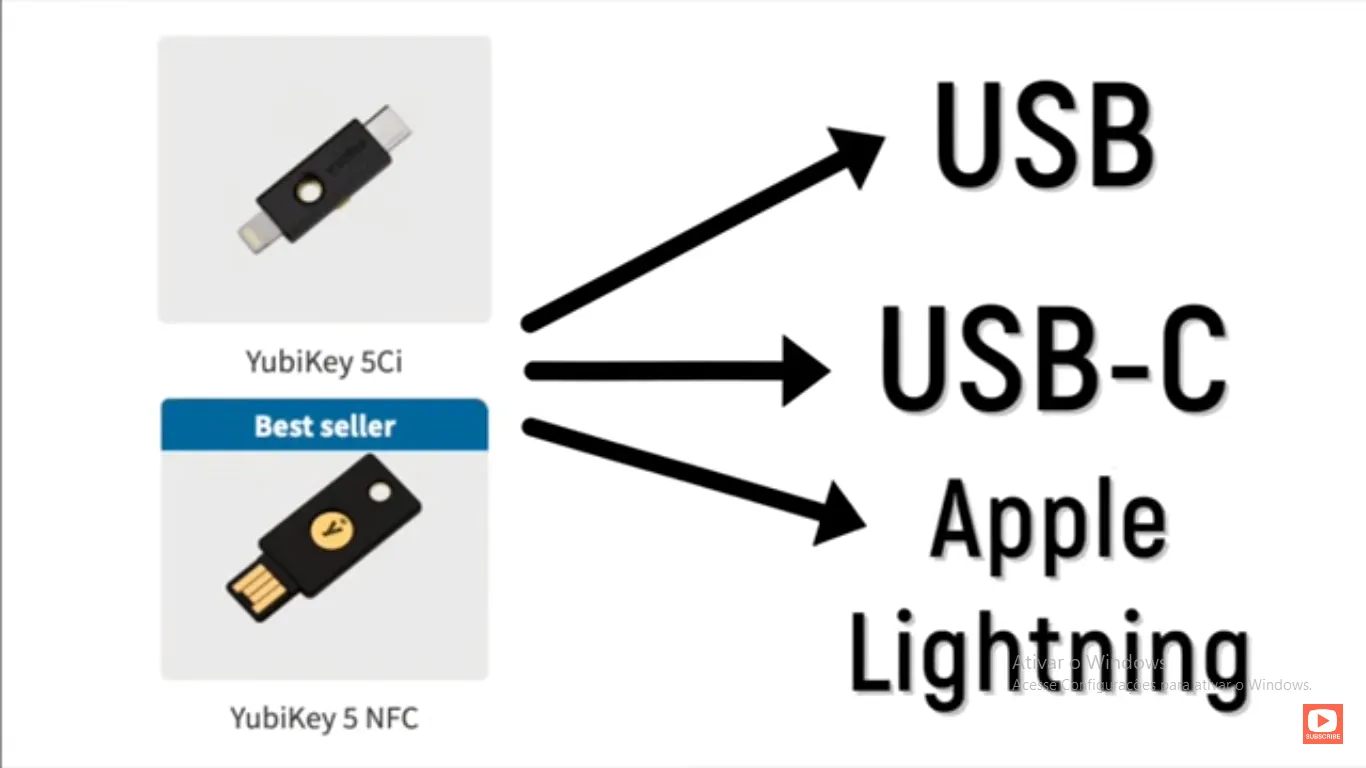
З апаратними ключами безпеки, такими як YubiKey, ви просто підключаєте апаратний ключ до порту USB або Type-C на своєму настільному комп’ютері/ноутбуці чи смартфоні, і ключ виконує перевірку за вас.
Апаратні ключі безпеки мають кілька переваг порівняно з традиційними методами автентифікації на основі паролів. Їх набагато складніше атакувати, ніж паролі, які можна легко скомпрометувати за допомогою brute force, соціальної інженерії або фішингових атак. Ключі безпеки генерують унікальний код щоразу, коли використовуються, що робить майже неможливим для зловмисників передбачити або відтворити цей код. Вони також прості у використанні та налаштуванні й не потребують встановлення додаткового програмного забезпечення чи драйверів на ваш пристрій.
Ні, апаратні ключі безпеки існують у багатьох форматах і можуть бути несумісними з усіма пристроями та операційними системами. Перед купівлею ключа переконайтеся, що він сумісний із вашим пристроєм та операційною системою.
Так, один апаратний ключ безпеки можна використовувати для захисту кількох облікових записів на різних вебсайтах і сервісах.
Якщо ви загубите свій апаратний ключ безпеки, ви ризикуєте втратити доступ до своїх облікових записів. Рекомендується мати резервний ключ або альтернативний метод автентифікації, щоб уникнути такого сценарію.
Ось кілька прикладів апаратних пристроїв 2FA, доступних на ринку.
Yubico YubiKey 5 NFC
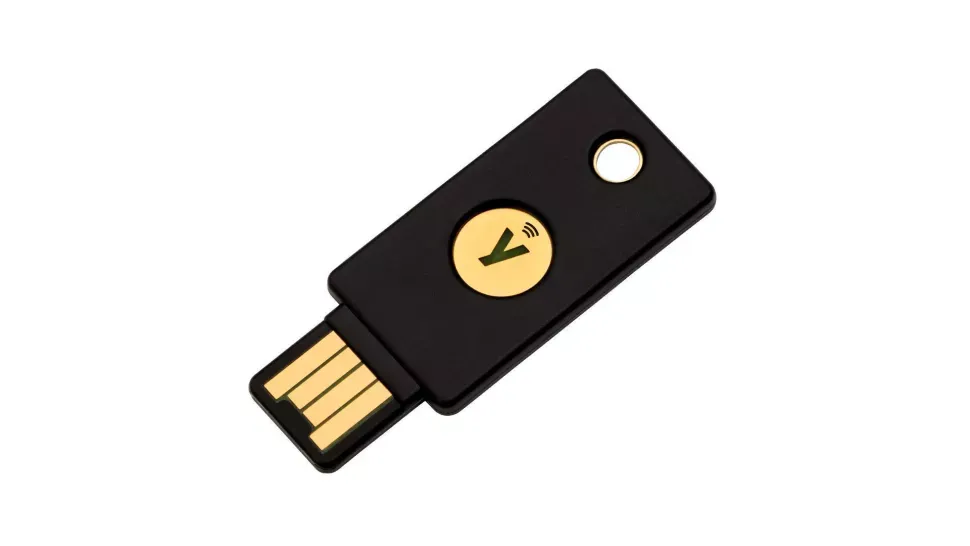
Вироблений компанією Yubico, співрозробником відкритого стандарту автентифікації FIDO U2F, який використовують багато ключів безпеки, YubiKey 5 NFC є надійним рішенням для захисту ваших пристроїв. Як випливає з його назви, він працює через USB A (або USB C за допомогою адаптера) чи NFC.
Він пропонує сумісність «із коробки» з багатьма сервісами, включно з Google Chrome, Facebook, Dropbox, LastPass, 1Password та іншими. YubiKey 5 компактний, міцний і легкий — до того ж він водонепроникний.
Ви можете без проблем налаштувати YubiKey як другий фактор U2F, дотримуючись інструкцій сервісу та вставивши ключ у USB-роз’єм, коли з’явиться відповідний запит. Дотик або натискання на золоте коло на ключі зареєструє ваш ключ, тож наступного разу, коли ви входитимете в систему, просто введіть пароль, вставте ключ і торкніться його.
Thetis Fido U2F Security Key
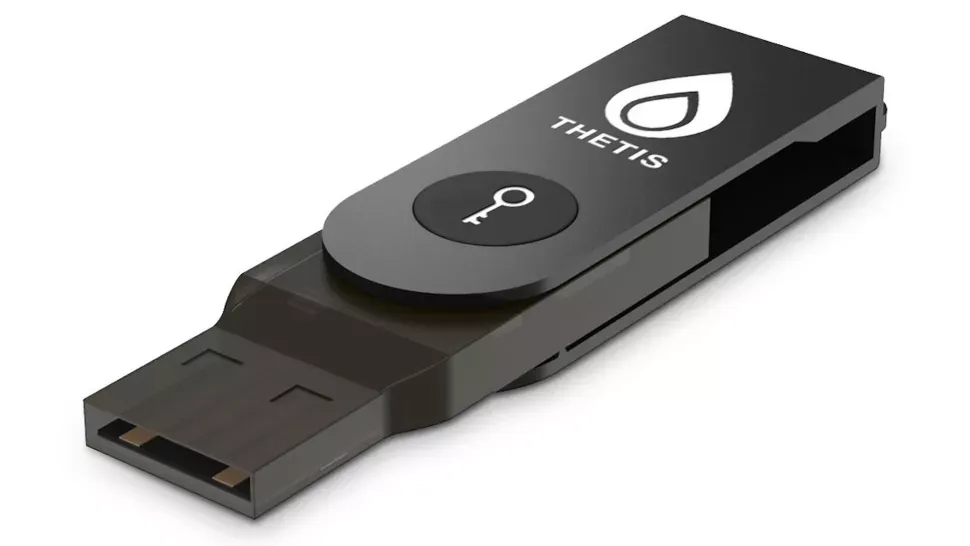
Якщо ви шукаєте найкраще співвідношення ціни та якості серед ключів безпеки, ця модель від Thetis має бути у вашому списку. Вона не має вбудованого Bluetooth (він доступний у дорожчій моделі) і підтримує лише стандарт FIDO U2F, тож сумісності з UAF або OTP немає. Однак вона забезпечить безпечний доступ до вебсайтів, якщо ви використовуєте Chrome або Opera як браузер у Windows, macOS або Linux.
Зручно, що цей доступний ключ безпеки має компактну складну конструкцію з поворотним алюмінієвим корпусом, який захищає роз’єм від можливих пошкоджень під час транспортування. Він доступний у трьох привабливих кольорах: чорному, золотому та сріблястому.
Пластиковий корпус здається міцним і відносно довговічним, але вам варто уникати зберігання його в сумці разом із важкими предметами. Отвір у ключі недостатньо великий, тому у вас буде обмежений вибір способів прикріплення брелока або шнурка.
CryptoTrust OnlyKey
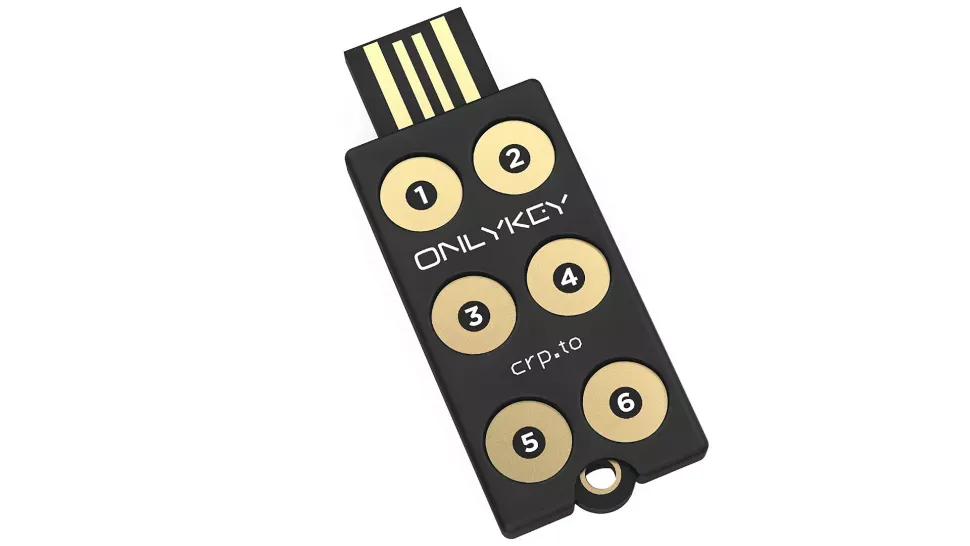
Як випливає з назви, OnlyKey має кілька корисних функцій, яких бракує його конкурентам. Завдяки вбудованій клавіатурі, яка може обходити кейлогери, що потрапляють на комп’ютери, він може захищати онлайн-акаунти, якщо комп’ютер або вебсайт скомпрометовано. Він підтримує кілька методів 2FA, зокрема FIDO 2 U2F, Yubico OTP і TOTP.
Хоча це не найкращий менеджер паролів для масового користувача, OnlyKey може зберігати 24 OTP-акаунти, 24 паролі та 24 імені користувача/URL на одному ключі. Ця функція досить зручна, якщо ви не хочете запам’ятовувати багато паролів і бажаєте, щоб ключ робив це за вас.
Він пропонує такі функції, як зашифроване резервне копіювання, самознищення (яке стирає пристрій після певної кількості неправильних спроб) і можливість оновлювати прошивку для доступу до нових функцій. З мінусів — його інтерфейс користувача далекий від ідеалу.
Тепер, коли ви знаєте, що таке апаратні ключі 2FA і як вони працюють, ось як підключити ваш ключ до облікового запису Google.
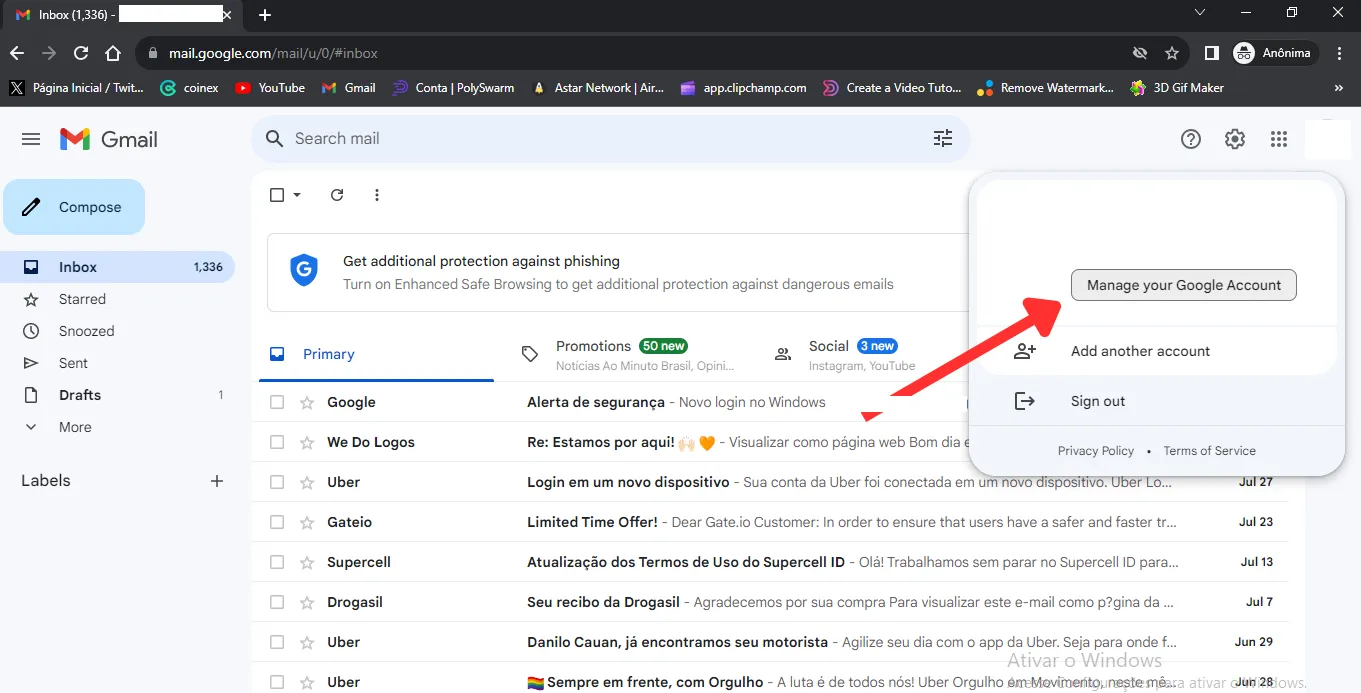
Крок 1
Увійдіть у свій обліковий запис Gmail і натисніть Керувати обліковим записом Google
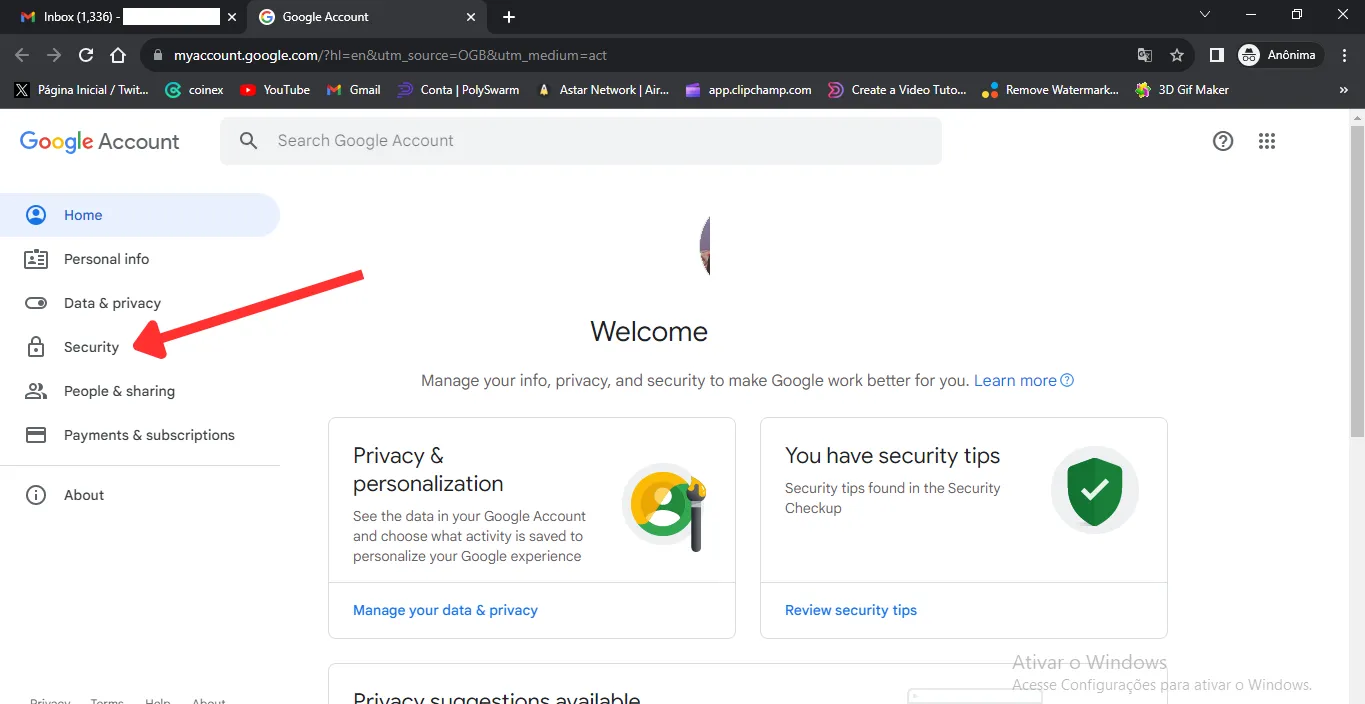
Крок 2
Натисніть Безпека
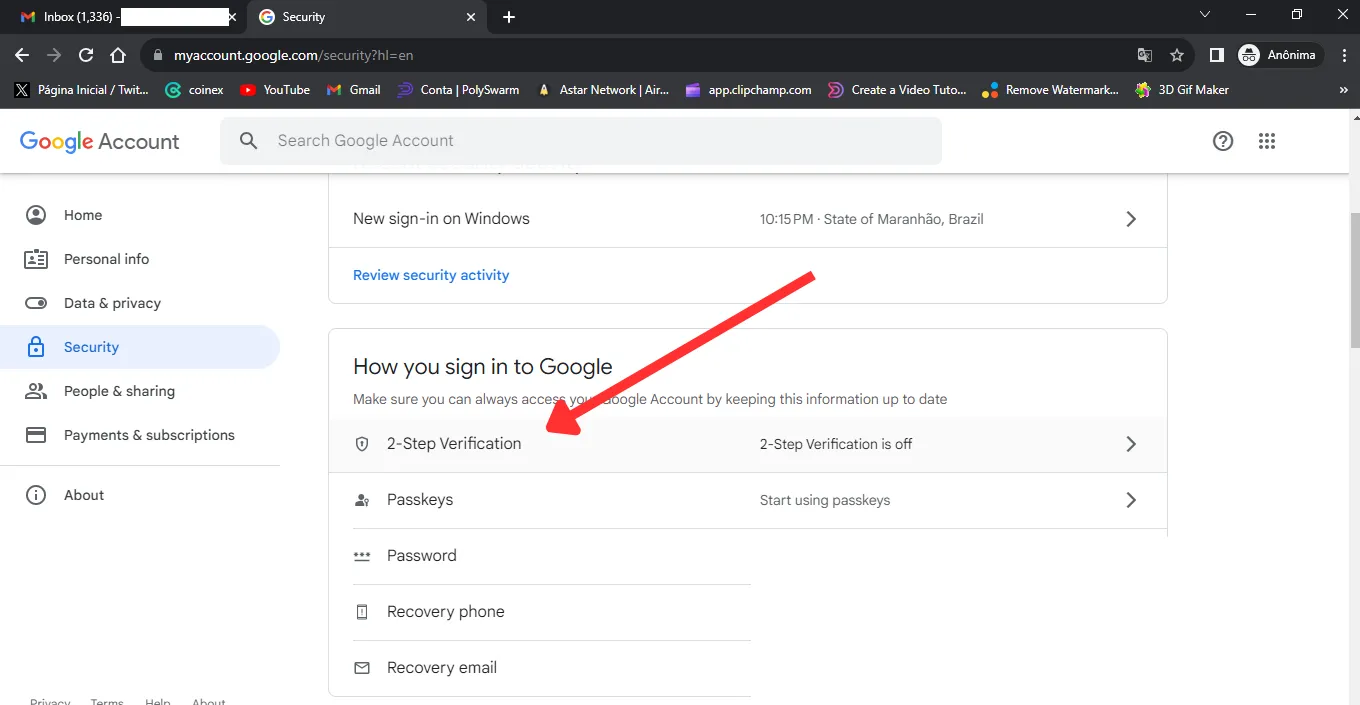
Крок 3
Натисніть 2-етапна перевірка
Крок 4
Виберіть Показати більше варіантів
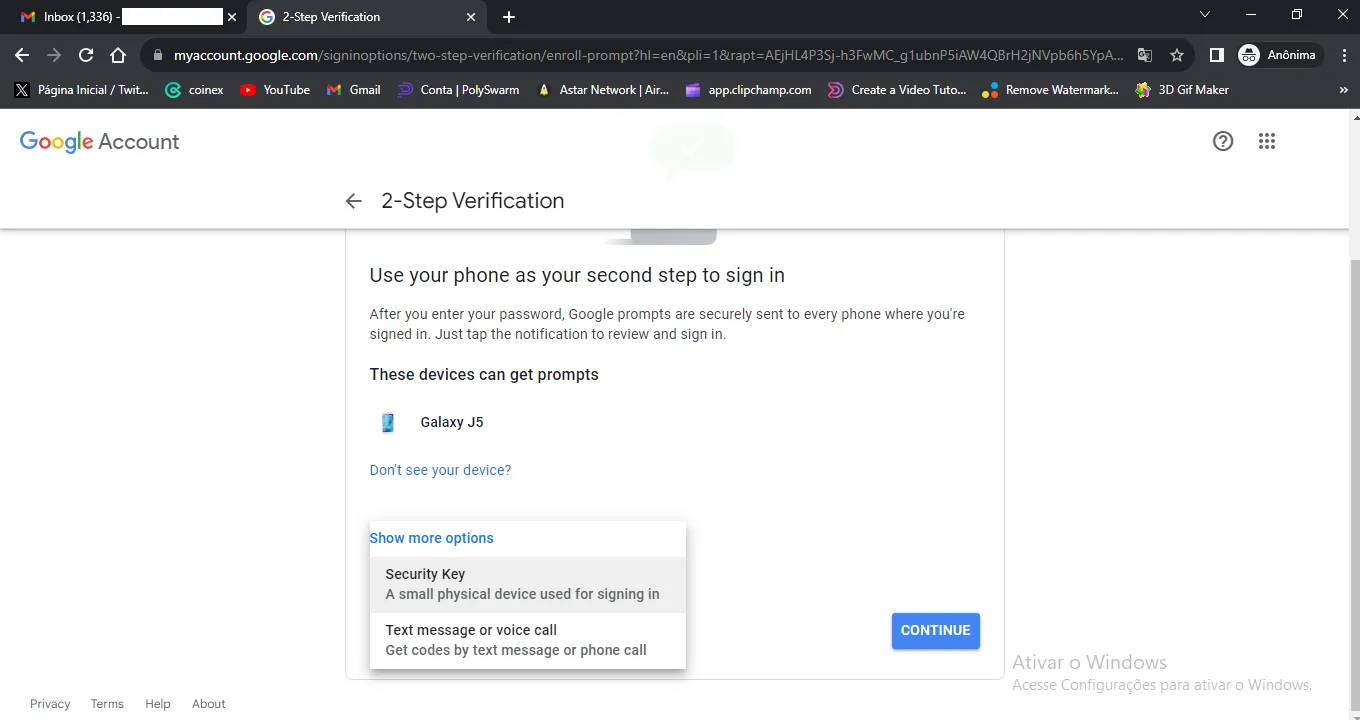
Крок 5
Тепер виберіть Ключ безпеки, а потім натисніть Далі
Крок 6
Підключіть свій ключ безпеки 2FA
Крок 7
Введіть бажану назву для пристрою та натисніть Готово



