Edit this page on GitHub (opens in a new tab)
Em ago de 2026, Zcash realizou uma consulta aos detentores de moedas na qual as cédulas permaneceram criptografadas e apenas os totais finais foram revelados, usando um protocolo de votação blindada construído por Valar Group.
O que você vai aprender: como um voto pode ser ponderado pela quantidade de ZEC que você possui, mantido privado e ainda assim contado corretamente, tudo sem que ninguém descubra como você votou ou quanto você possui.
A votação blindada dos detentores de moedas permite que os detentores de Zcash votem em questões do ecossistema usando seus ZEC blindados. Ninguém descobre o que cada pessoa votou ou quanto ZEC ela possui, mas qualquer um pode auditar se os totais estão corretos. Ela funciona em uma chain de votação dedicada, construída por Valar Group e separada da mainnet do Zcash, de modo que seus fundos reais nunca se movem. Para entender de forma mais ampla como o Zcash toma decisões, consulte a visão geral de financiamento e governança do Zcash. Esta página trata apenas do protocolo criptográfico de votação.
É novo no Zcash? Comece por O que é ZEC e Zcash, Pools blindadas e zk-SNARKs, e depois volte aqui.
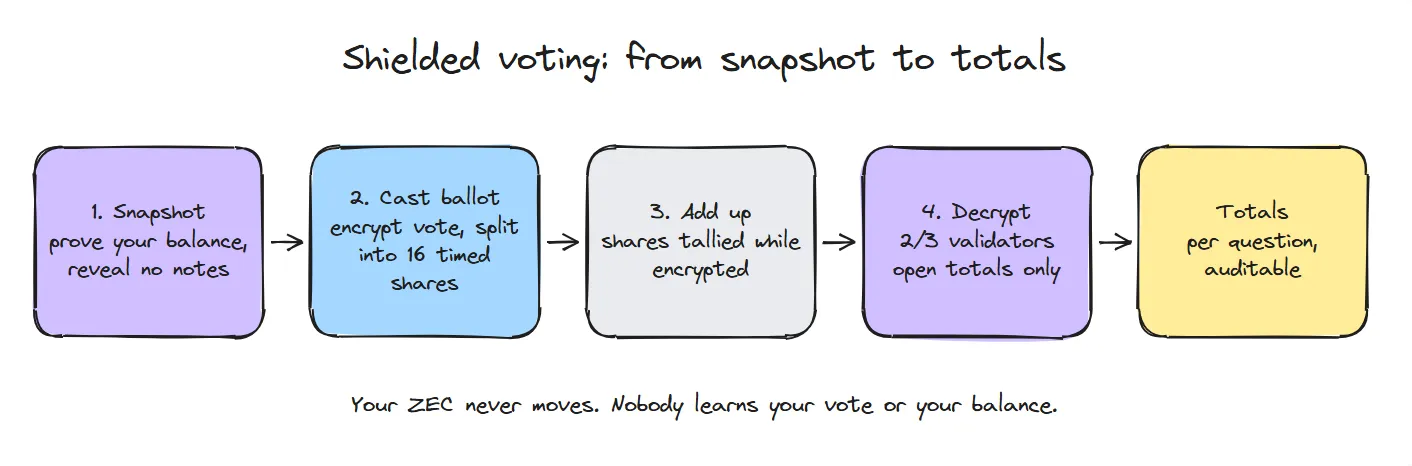
Uma boa votação de detentores de moedas precisa de quatro coisas ao mesmo tempo, e as formas óbvias de obtê-las entram em conflito entre si.
Para ponderar pela participação, parece necessário conhecer o saldo de todos. Para contar as cédulas, parece necessário abri-las. Fazer qualquer uma dessas coisas de forma ingênua vaza exatamente as informações privadas que uma pool blindada existe para proteger, e votações anteriores com moedas de fato vazaram informações de saldo por esse motivo. A votação blindada resolve essa tensão com as mesmas ferramentas que sustentam os pagamentos blindados: provas de conhecimento zero, nulificadores e criptografia.
Uma catraca permite contar o que passa pelo cofre de um banco sem ver o seu interior. Uma urna blindada vai um passo além: ela soma votos lacrados sem nunca abri-los.
Imagine uma urna com três poderes incomuns. Ela consegue adicionar um envelope lacrado a um total parcial sem abri-lo. Um grupo de autoridades, sem que nenhuma delas tenha a chave sozinha, revela depois apenas os totais finais. E, antes de poder depositar um envelope, você prova discretamente que possuía ZEC em um momento fixo do passado e que ainda não votou, sem mostrar quais moedas são suas. Tudo o que vem a seguir explica como essa urna é realmente construída.
Uma rodada de votação fixa uma altura de snapshot, um único bloco da mainnet do Zcash, e o seu peso é o seu saldo blindado disponível na pool Ironwood naquele bloco. A regra é simples: um Ironwood ZEC no snapshot equivale a um voto. Para a consulta sobre o escopo da NU7, o snapshot foi o bloco 3.459.350 da mainnet, por volta de 24 de ago de 2026 às 19:00 UTC, com a votação aberta até 14 de set de 2026 às 19:00 UTC. ZEC transparente é tratado separadamente pelo método mais antigo, e não por este protocolo.
Quando você vota, sua carteira gera uma prova de conhecimento zero de que, no snapshot, você controlava algum ZEC blindado não gasto. Ela comprova um saldo válido e o seu tamanho para o mecanismo privado de contagem, mas não revela nenhuma note e não gera nenhuma transação na mainnet do Zcash.
Essa prova cria um crédito de votação na chain de votação igual ao seu saldo no snapshot, pertencente a uma nova chave de votação que sua carteira gera apenas para esta rodada. Como a chave é nova e não tem ligação com seus endereços do Zcash, nada na chain de votação pode ser rastreado até suas notes reais. Sua identidade on-chain e sua cédula são não vinculáveis por construção.
Para impedir que alguém vote duas vezes com as mesmas moedas, o sistema precisa confirmar que as notes por trás do seu saldo não estavam gastas no snapshot. Na mainnet, isso é feito revelando o nulificador de uma note, o seu marcador único de gasto, que os nós integrais verificam para detectar reutilização. Mas revelar seu nulificador aqui ligaria sua cédula diretamente às suas notes.
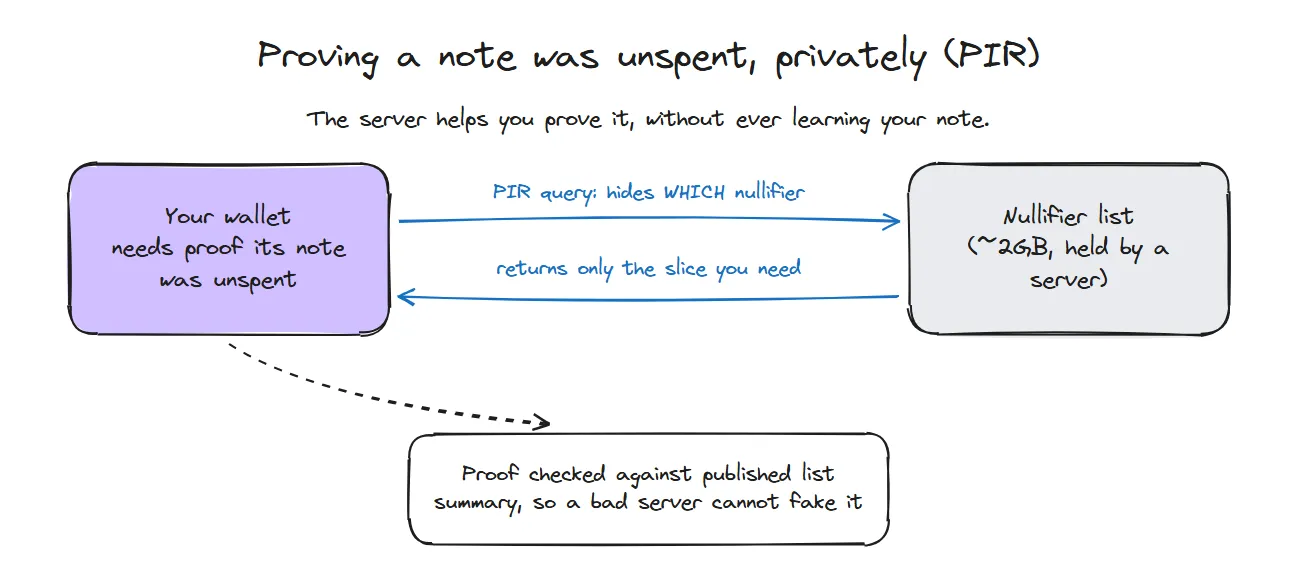
Por isso, o protocolo prova o contrário de forma privada. Ele constrói uma lista de todos os nulificadores já usados até o snapshot, e sua carteira prova com conhecimento zero que o nulificador da sua note não está nessa lista, mostrando que a note não estava gasta sem revelar qual note é.
Resta um problema. Buscar em um servidor a parte necessária dessa lista revelaria seu nulificador ao servidor, e a lista completa é grande, cerca de 2 GB para os dados da era Orchard e muito maior à medida que o Zcash cresce. A Recuperação Privada de Informações (PIR) resolve os dois problemas: sua carteira busca exatamente os dados de que precisa, ocultando criptograficamente quais dados solicitou. O resultado é verificado contra um resumo publicado da lista de nulificadores, de modo que um servidor desonesto não consegue forjar um resultado falso.
Para cada pergunta, sua carteira faz três coisas.
Cada parte carrega sua própria prova de conhecimento zero de que é um pedaço legítimo de uma cédula válida, para que ninguém possa adicionar votos sem lastro. As partes verificadas são somadas de forma homomórfica ao total parcial criptografado da resposta escolhida.
A contagem é feita por uma autoridade eleitoral distribuída: pelo menos 10 validadores da chain de votação, nenhum dos quais consegue descriptografar nada sozinho. No início de uma rodada, eles realizam juntos uma cerimônia de geração de chaves que produz uma chave de criptografia cuja chave de descriptografia correspondente é dividida entre todos eles e nunca é montada em um único lugar.
Nenhuma autoridade tem a chave sozinha. A urna só se abre quando dois terços delas giram suas chaves juntas, e mesmo assim revela apenas os totais.
Quando a rodada termina, os totais criptografados já existem graças à soma homomórfica descrita acima. Cada validador publica uma descriptografia parcial junto com uma prova de que descriptografou corretamente. Depois que pelo menos dois terços tiverem contribuído, suas partes se combinam na apuração final em texto claro para cada pergunta, e nada mais é descriptografado. Qualquer nó integral pode então verificar a prova de correção combinada, de modo que o público pode verificar a contagem sem confiar nos validadores.
O design separa duas funções para que nenhum grupo tenha poder demais.
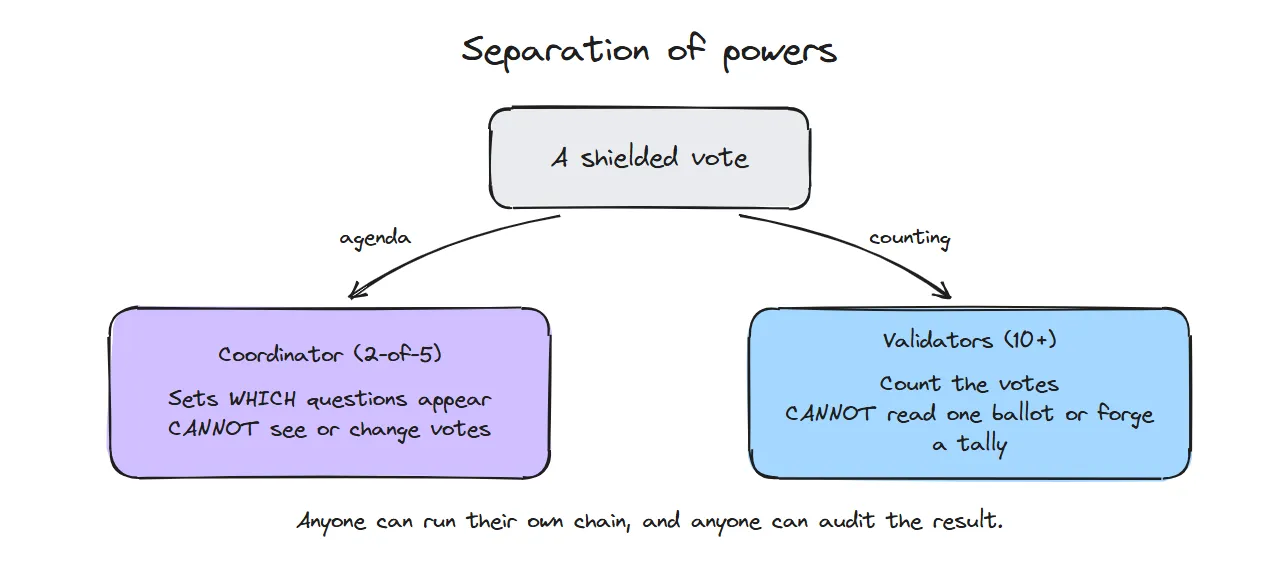
O multisig coordenador é um grupo 2 de 5 com representantes do Project Tachyon, Zcash Foundation, ZODL, Shielded Labs e Valar Group. Ele decide quais perguntas chegam à chain e atesta a chave de criptografia de cada rodada, mas não pode ver, alterar nem bloquear votos individuais. Quem não gostar das perguntas pode operar sua própria chain de votação, já que o software é aberto e sem permissão.
Os validadores são os pelo menos 10 nós que guardam a chave de descriptografia dividida e realizam a descriptografia por limiar. Eles não podem descriptografar cédulas individuais nem fabricar uma apuração falsa, porque cada descriptografia vem acompanhada de uma prova pública de correção.
Os organizadores definem um limite de participação: os resultados da consulta só são considerados representativos dos detentores de moedas se pelo menos 1.000.000 de ZEC participar de pelo menos uma pergunta, incluindo abstenções. O quórum não decide nenhuma pergunta e não é aplicado por pergunta. É uma verificação única sobre toda a consulta, para que um resultado só seja levado a sério quando uma quantidade substancial de ZEC comparecer. Abaixo desse nível, o resultado não é considerado um sinal significativo.
Ter clareza sobre os limites faz parte de entender o design.
O que ele protege, de forma forte e verificável, são as duas coisas mais importantes: sua cédula não pode ser vinculada à sua identidade, e apenas os totais finais são revelados.
| Termo | Significado em linguagem simples |
|---|---|
| Voting chain | Uma blockchain separada, construída por Valar Group, que executa a votação; suas notes de Zcash nunca são movidas para ela |
| Snapshot height | O bloco da mainnet cujos saldos definem o peso do voto (bloco 3.459.350 para a consulta de NU7) |
| Nullifier | O marcador único de gasto de uma note; revelá-lo vincularia uma cédula a uma note, então a votação prova a não pertença em vez disso |
| Private Information Retrieval (PIR) | Buscar dados em um servidor ocultando quais dados você solicitou |
| Homomorphic encryption | Criptografia cujos textos cifrados podem ser somados sem serem descriptografados |
| Coordinator multisig | O grupo 2 de 5 que autoriza as perguntas e a chave da rodada, mas não pode ver nem alterar votos |
| Election authority | Os 10 ou mais validadores que guardam juntos a chave de descriptografia dividida e revelam apenas a apuração final |
| Threshold decryption | Recuperar um resultado somente quando detentores suficientes de partes da chave, aqui dois terços, cooperam |
Minhas moedas se movem ou ficam bloqueadas quando eu voto? Não. A elegibilidade é medida no bloco do snapshot, então seu ZEC permanece onde está e disponível para gasto. A votação gera provas em uma chain separada, não uma transação de Zcash.
Alguém consegue saber como eu votei ou quanto eu possuo? Não. As cédulas são criptografadas e apenas os totais agregados são descriptografados. Seu voto é não vinculável à sua identidade, e seu saldo é dividido em 16 partes enviadas em momentos distintos para protegê-lo até mesmo contra um comitê conluiado.
O que impede alguém de votar duas vezes ou de votar com moedas que não possui? Cada cédula carrega provas de conhecimento zero de que é lastreada por um saldo real e não gasto no snapshot, e uma prova de não pertença baseada em PIR mostra que a note subjacente ainda não tinha sido gasta, sem revelar qual note é.
Quem conta os votos? Um conjunto distribuído de pelo menos 10 validadores, nenhum dos quais consegue descriptografar nada sozinho. Dois terços precisam cooperar para revelar os totais, e cada descriptografia vem com uma prova pública de correção.
O resultado é vinculante? É um sinal do sentimento dos detentores de moedas ponderado pela participação. Ele orienta a governança normal do Zcash, em vez de promulgar uma mudança automaticamente.
Posso operar ou auditar isso eu mesmo? Sim. O software da chain de votação, os circuitos, o sistema PIR e um auditor de apuração são todos publicados por Valar Group para que qualquer um possa inspecioná-los e executá-los.
Se todas as cédulas são criptografadas e todos os eleitores são anônimos, como alguém pode ter certeza de que os totais publicados estão corretos e de que ninguém votou duas vezes?
Três provas fazem o trabalho. Cada cédula carrega uma prova de conhecimento zero de que é lastreada por um saldo real no snapshot, então nenhum voto sem lastro é contado. Uma prova de não pertença baseada em PIR mostra que a note por trás dela não estava gasta, impedindo o voto duplo sem revelar a note. E, quando os validadores descriptografam os totais, cada um publica uma prova de correção, para que qualquer nó integral possa confirmar que os números finais foram descriptografados honestamente a partir das cédulas criptografadas.
| Quorum |
| A participação mínima de 1.000.000 de ZEC para que a consulta seja considerada representativa |