시리즈: Zero to Zero Knowledge
Zero to Zero Knowledge이 새로운 주제로 돌아왔습니다!
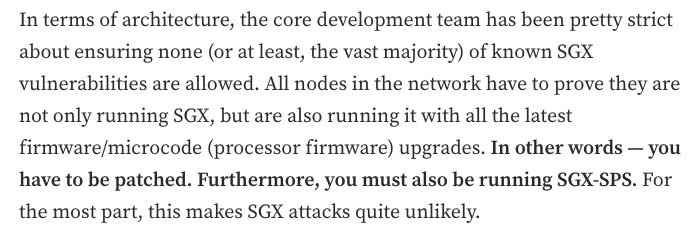
이번 주에는 **신뢰 실행 환경(Trusted Execution Environments, TEEs)**에 대해 다룹니다. 이는 프라이버시 코인 및 기타 블록체인 애플리케이션에서 어떻게 사용되는지 살펴보겠습니다.
블록체인과 TEE는 매우 보완적인 강점을 가지고 있습니다:
둘을 결합하면 강력한 프라이버시 보존 시스템을 만들 수 있습니다.
Secret Network은 TEE 기술(구체적으로 Intel SGX)을 활용하여 암호화된 입력, 출력 및 상태에 대한 계산을 수행합니다.
모든 검증자 노드는 Intel SGX 칩을 실행합니다. 합의와 계산 레이어는 다음과 같이 결합됩니다:
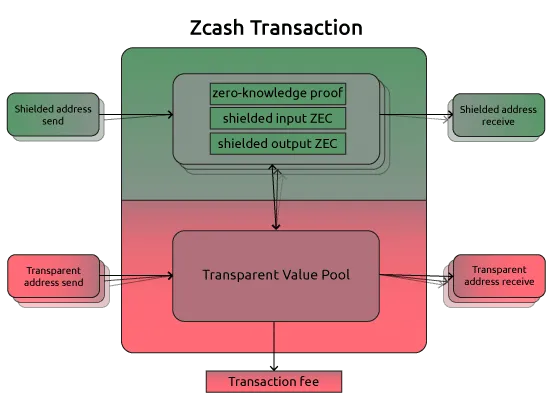
이는 Zcash가 **제로 지식 증명(zero-knowledge proofs)**을 사용하여 프라이버시를 보장하는 방식과 다릅니다. Zcash에서는 가리킨 트랜잭션이 네트워크에 추가 데이터 없이 공개적으로 브로드캐스트되고 검증됩니다. Zcash의 Shielded Assets도 동일한 원칙을 따릅니다.
Secret Network에서 TEE가 어떻게 구현되는지에 대한 자세한 설명은 @l_woetzel의 이 훌륭한 기사에서 확인할 수 있습니다:
https://carter-woetzel.medium.com/secret-network-tees-lets-talk-fud-vulnerability-33ca94b6df38
**원격 인증(Remote Attestation)**은 엔클로저가 진짜 보안 하드웨어 환경에서 실행되고 있는지를 증명하는 과정입니다.
이 과정을 통해 원격 당사자는 다음 사항을 확인할 수 있습니다:
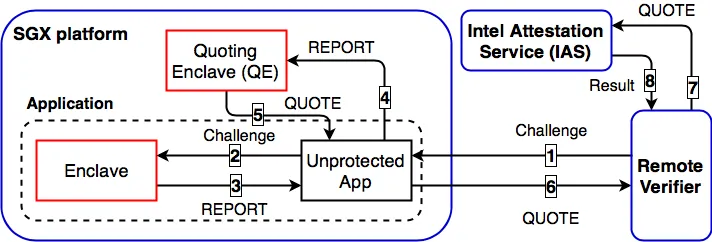
엔클로저에는 외부에서 접근할 수 없는 개인 서명 및 인증 키도 포함되어 있습니다.
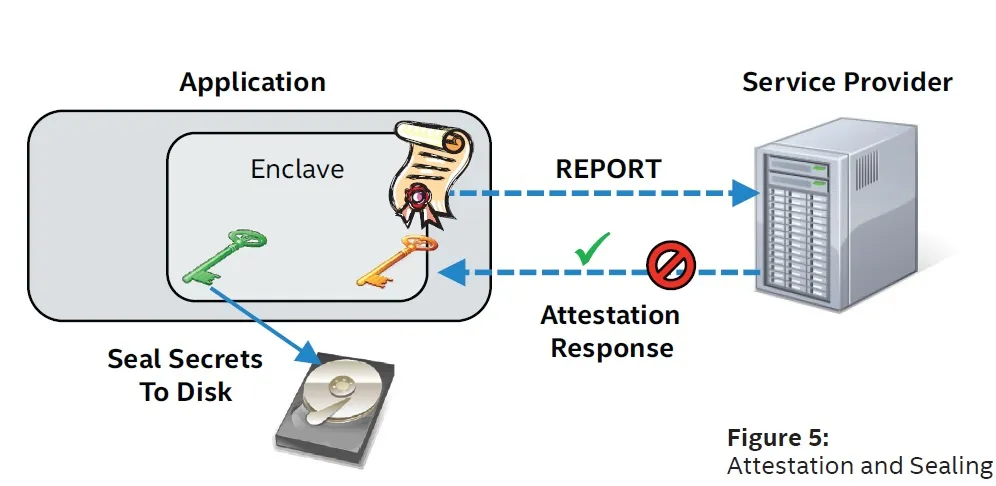
엔클로저는 상태가 없기 때문에 때때로 신뢰할 수 없는 메모리에 데이터를 저장해야 합니다.
**데이터 암호화(Data Sealing)**은 CPU에서 파생된 키를 사용하여 엔클로저 내부의 데이터를 암호화합니다. 암호화된 블록은 동일한 시스템에서만 해독될 수 있습니다.
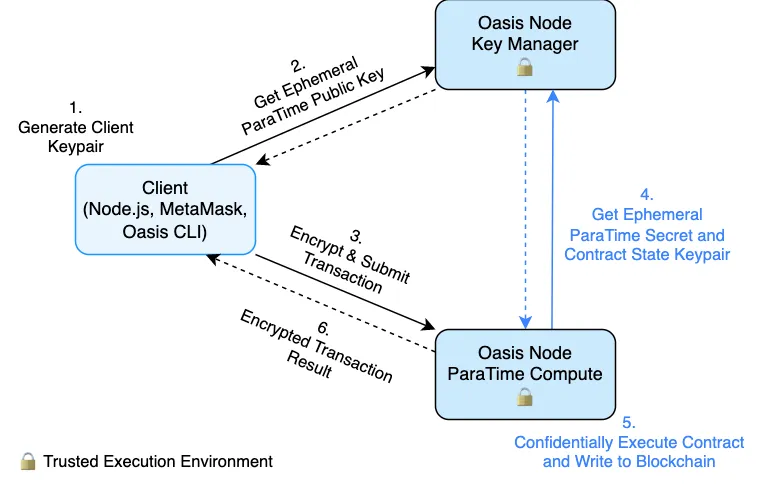
Oasis Network도 confidential ParaTime(예: Sapphire 및 Cipher)을 통해 TEE를 사용합니다.
암호화된 데이터는 스마트 계약과 함께 TEE에 입력됩니다. 이 데이터는 엔클로저 내부에서 복호화, 처리, 재암호화되어 나옵니다.
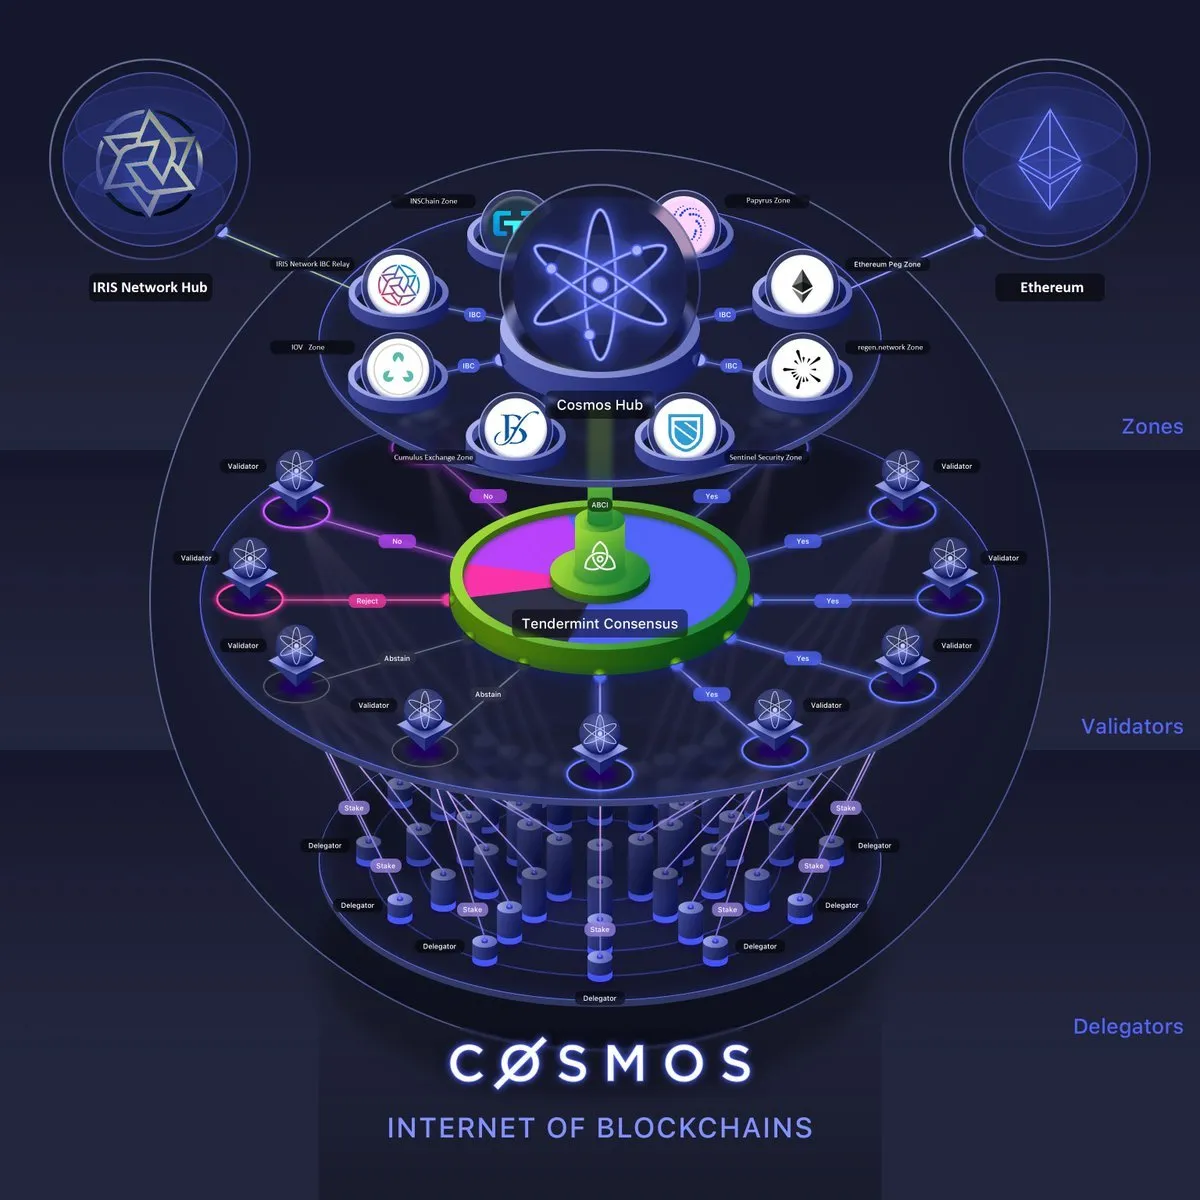
Secret 및 Oasis를 포함한 많은 Proof-of-Stake 블록체인은 Tendermint을 합의 프레임워크로 사용합니다.
PoS 검증자에 대해:
TEE는 검증자 키의 보안한 생성 및 사용에 이상적입니다.
Zcash는 현재 Proof-of-Stake로의 이전을 적극적으로 연구하고 있습니다.
ZecHub(@ZecHub)의 원본 트레드
https://x.com/ZecHub/status/1633579659282587651
이 페이지는 ZecHub 위키를 위해 원본 Zero to Zero Knowledge 트레드에서 컴파일되었습니다.