シリーズ: Zero to Zero Knowledge
「Zero to Zero Knowledge」が新テーマで戻ってきました!
今回は 信頼された実行環境(Trusted Execution Environments、TEE) について掘り下げます。TEEはプライバシー硬貨やその他のブロックチェーンアプリケーションでどのように使用されているかを説明します。
ブロックチェーンとTEEは非常に補完的な強みを持っています:
これらは一緒に強力なプライバシー保護システムを作り出すことができます。
Secret Network はTEE技術(特にIntel SGX)を利用して、暗号化された入力、出力、状態に対して計算を行います。
すべてのバリデータノードがIntel SGXチップを実行しています。コンセンサス層と計算層は統合されています:
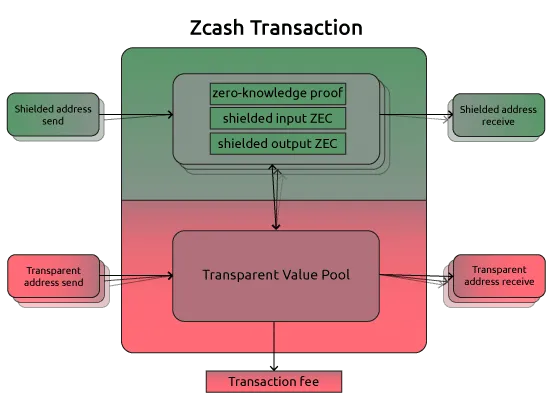
これはZcashのプライバシー実現方法とは異なります。Zcashでは、ゼロ知識証明 を使用してプライバシーを確保しています。Zcashでは、シールドされたトランザクションがネットワークに公開され、追加データはネットワークに明らかにされることなく検証されます。Zcashのシールド資産も同様の原則に従います。
Secret NetworkにおけるTEEの実装方法について詳しく知りたい場合は、@l_woetzelによるこの優れた記事を参照してください:
https://carter-woetzel.medium.com/secret-network-tees-lets-talk-fud-vulnerability-33ca94b6df38
リモート認証 とは、エンクローズが本物のセキュアハードウェア環境で動作していることを証明するプロセスです。
これにより、リモート側は以下を確認できます:
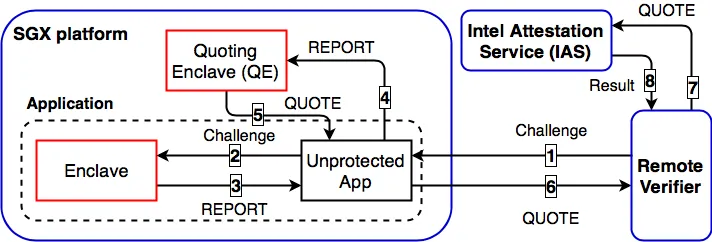
エンクローズ内には、外部からアクセスできないプライベートな署名と認証鍵も含まれています。
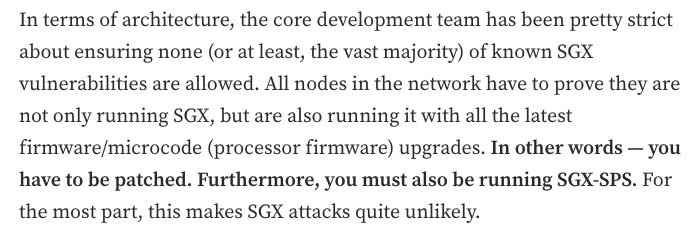
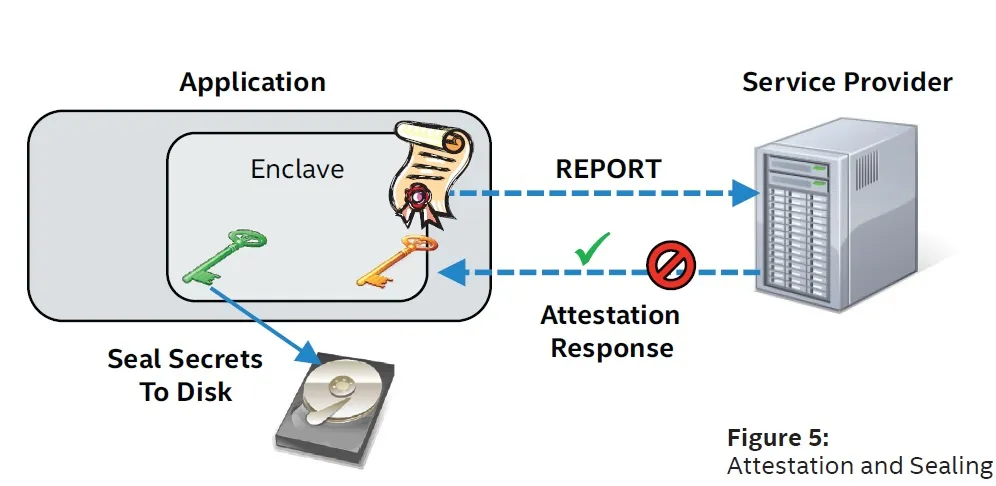
エンクローズは状態を持たないため、データを信頼できないメモリに外部に保存する必要がある場合があります。
データシーリング では、CPUから導出された鍵を使用して、エンクローズ内でデータが暗号化されます。この暗号化ブロックは 同じシステム でのみ復号可能です。
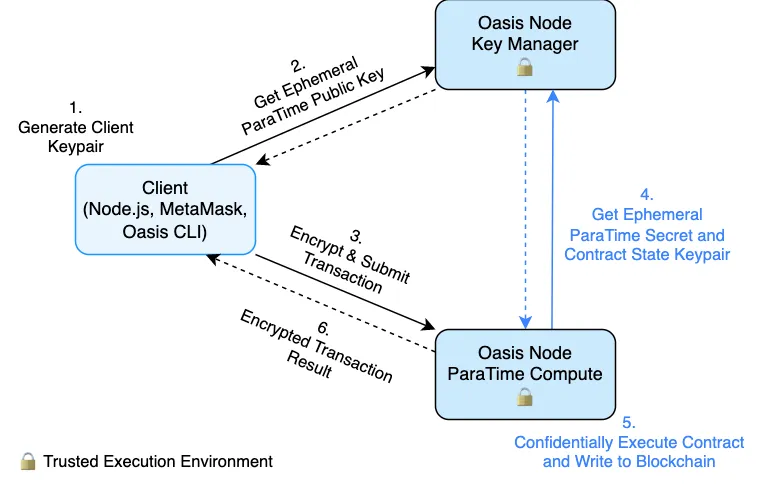
Oasis Network も、その機密性のあるParaTime(例:SapphireおよびCipher)を通じてTEEを使用しています。
暗号化されたデータはスマートコントラクトとともにTEEに送信され、エンクローズ内で復号され、処理され、再度暗号化されてからエンクローズを出ます。
多くのProof-of-Stakeブロックチェーン(SecretおよびOasisを含む)は、Tendermint をコンセンサスフレームワークとして使用しています。
PoSバリデータについて:
TEE はバリデータ鍵を安全に生成および使用するために理想的です。
Zcashは現在、Proof-of-Stakeへの移行について積極的に研究しています。
ZecHub(@ZecHub)によるオリジナルスレッド
https://x.com/ZecHub/status/1633579659282587651
このページは、ZecHub Wikiのためにオリジナルの「Zero to Zero Knowledge」スレッドから作成されました。