重要な考え方: コンパニオンウォレットは、シールドされたトランザクションを構築・監視するために必要なすべてを把握しています。ハードウェアウォレットだけが、支出を承認する権限を保持します。この分離こそが、シールドされたコールド署名の要点です。
Zcashでのシールディング(Shielding)では、資金を公開型のアドレスからプライベートなシールドされたアドレスへ移動させ、Zcashのプライバシー機能を用いてトランザクションの詳細を隠します。
公開型のZcashトランザクションでは、次のような情報を確認できます。
これらはブロックチェーン上で観測できます。
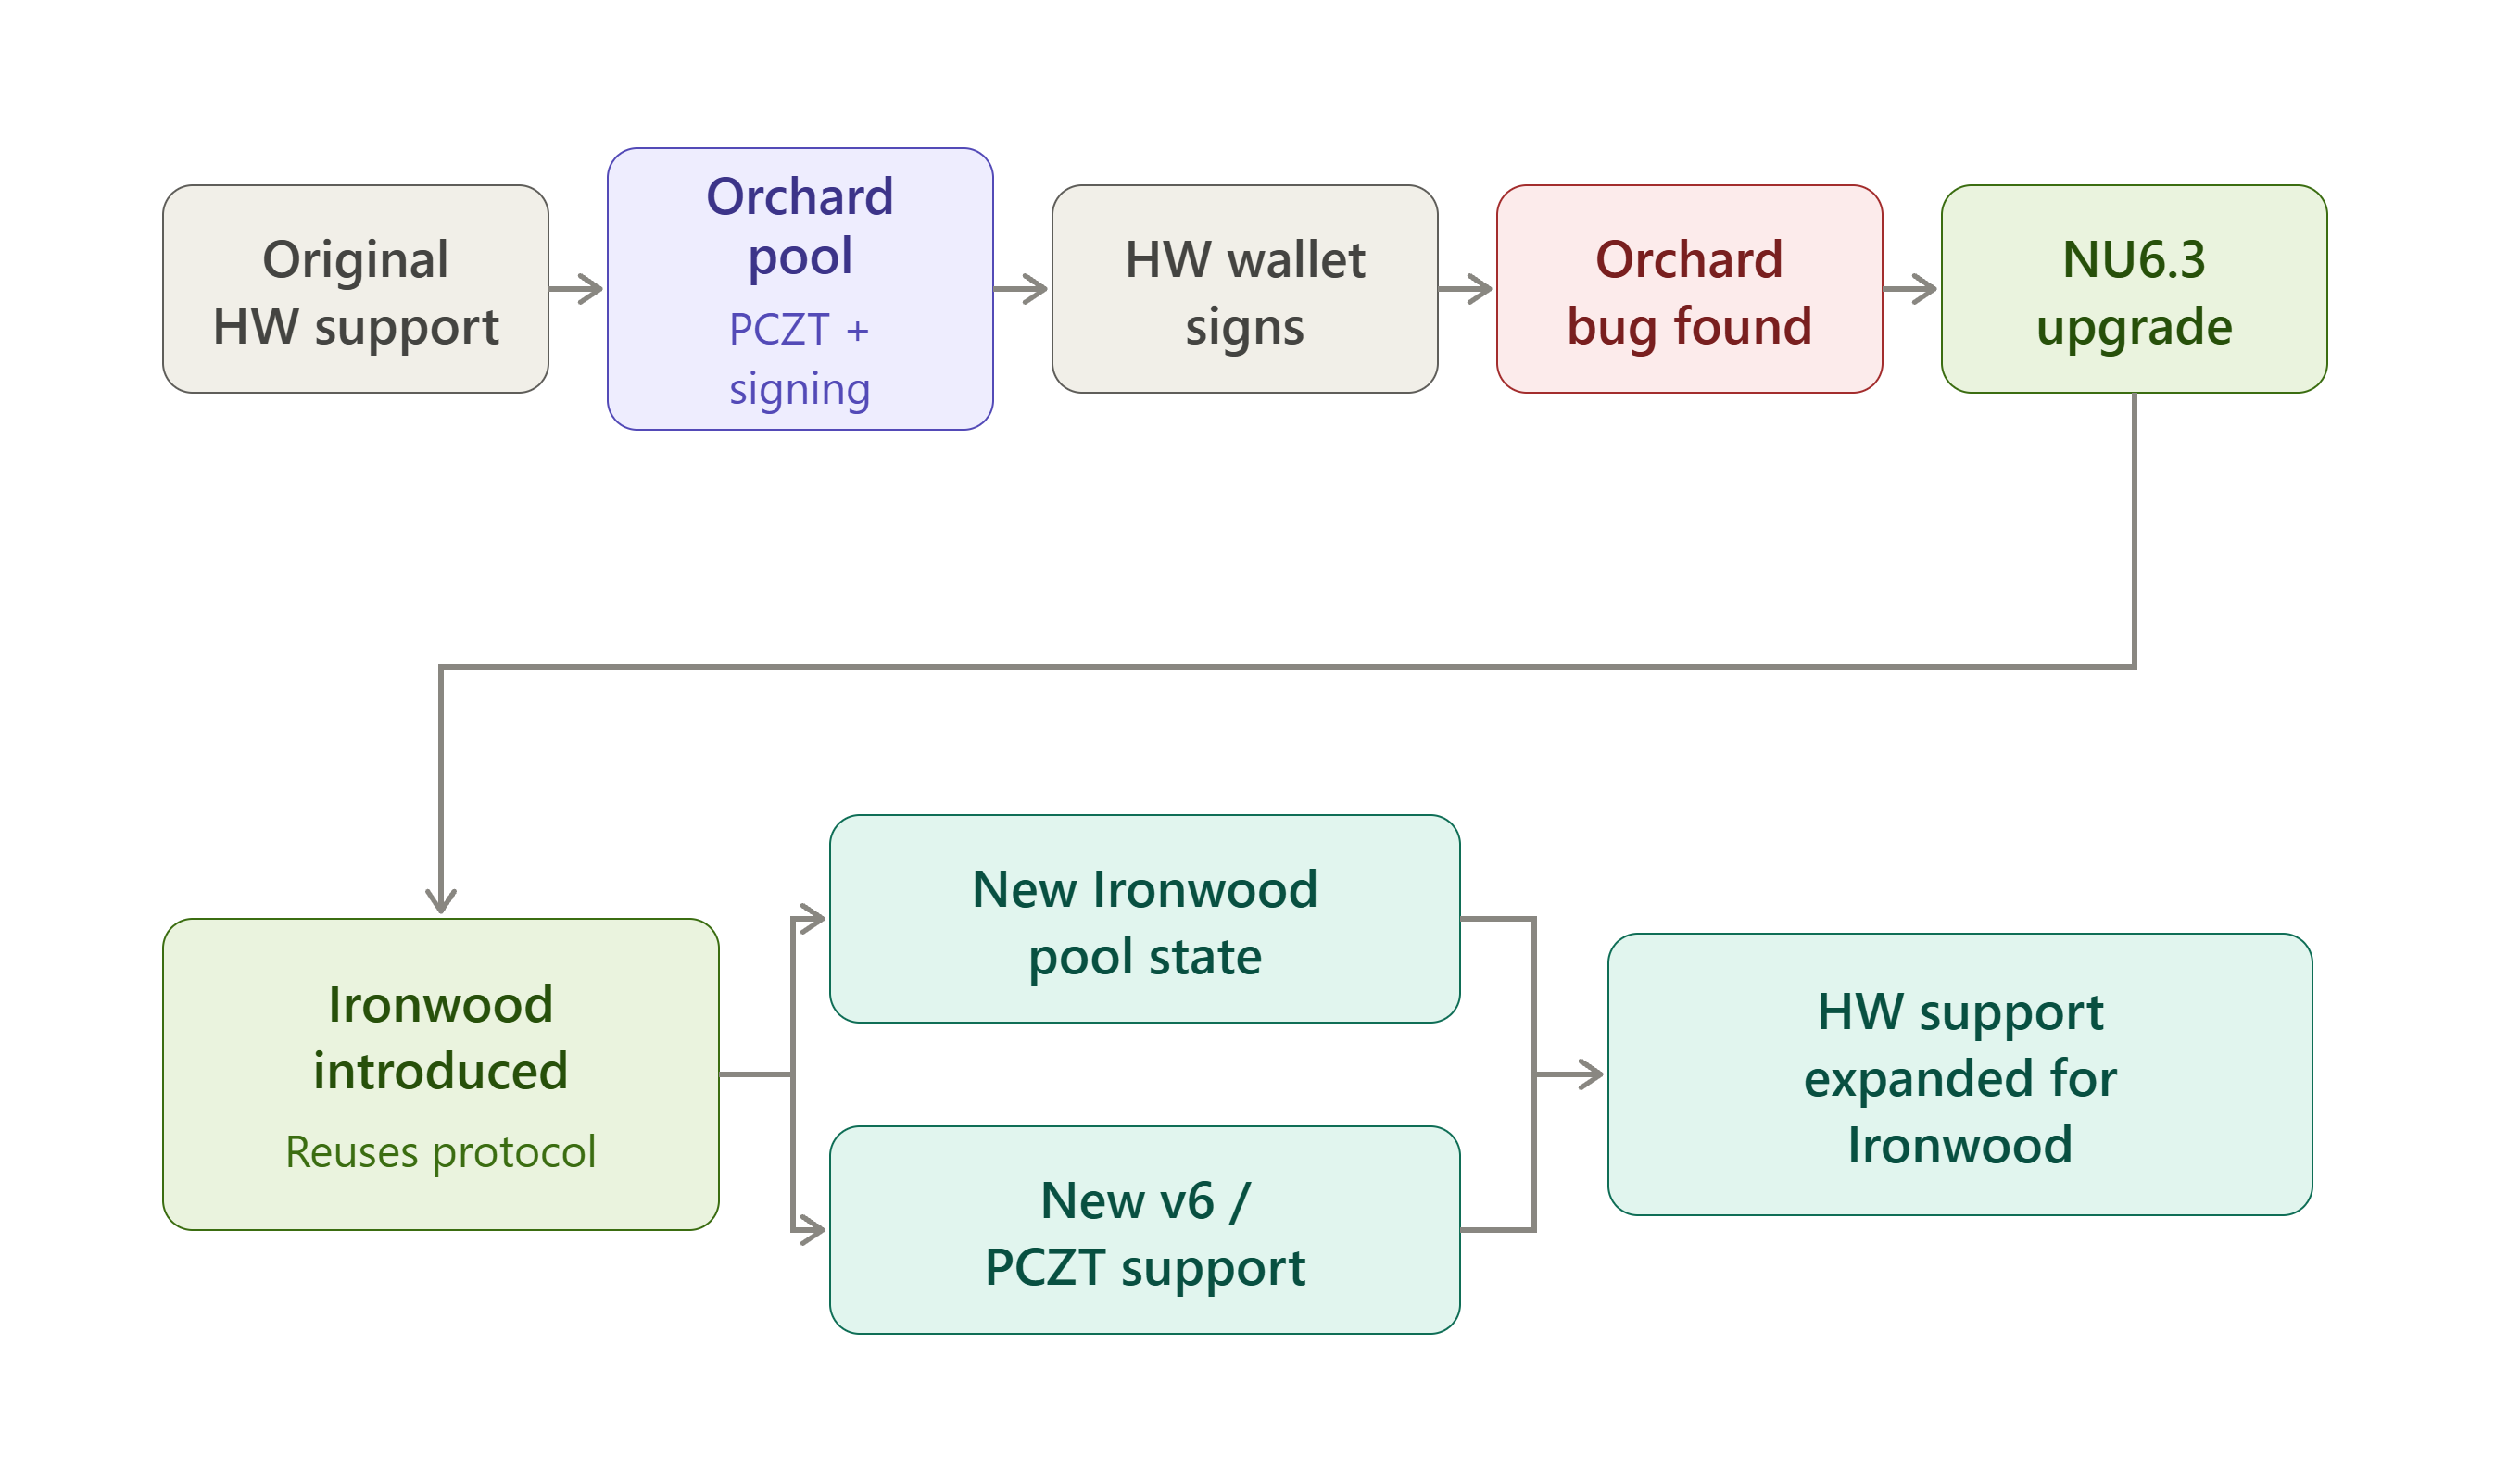
ZECをシールディングすると、資金はプライベートプール(Ironwoodなど)へ移動します。ブロックチェーンは、プライベートなトランザクション詳細を公開せずに、トランザクションが有効であることを検証できます。2026年7月28日のNU6.3アップグレード以降、新たにシールディングされた資金はIronwoodプールへ入ります。これは、古いOrchardプールが新規の入金を受け付けなくなった一方で、出金は引き続き可能であるためです。
ノート(Note)とは、ユーザーが所有する未使用のZEC金額を表す、プライベートな暗号学的記録です。
残高が平文で一覧表示される公開ブロックチェーンとは異なり、シールドされたノートは価値と所有権の詳細を暗号化するため、オンチェーンの観測者は誰が資金を所有しているかを確認できません。
トランザクションを開始する際、コンパニオンウォレットは台帳をスキャンし、ユーザーの未使用ノートを識別して、どのノートを支出するかを選択します。
ノートの詳細は公開台帳から隠されているため、ネットワークには、どのノートが支出されているかを明かさずに二重支出を検出する仕組みが必要です。
ヌリファイア(Nullifier)とは、特定のノートから導出される一意の暗号学的マーカーです。ノートが支出されると、そのヌリファイアはブロックチェーンに公開されます。
ネットワークは、そのヌリファイアが以前に記録されていないことを検証します。記録されていなければ、支出を受け入れることができます。重要なのは、外部の観測者がヌリファイアを用いて、それがどの特定のノートに由来するかを特定できないことです。
コンパニオンウォレットは、トランザクションデータを組み立てる一部として、適切なヌリファイアを導出・構築します。
鍵(Keys)とは、資金へのアクセスを制御し、ZECの受け取り、閲覧、支出といった操作をウォレットが実行できるようにする暗号学的情報です。
ウォレットはいくつかの異なる鍵を保持しており、それぞれが異なる目的を担います。これは、1つのアカウントに読み取りアクセス用と書き込みアクセス用の別々の認証情報がある場合に似ています。
異なる鍵は異なる目的を果たし、そのうち1つだけを安全に保管しておく必要があるため、鍵はコンパニオンウォレットとハードウェアウォレットの関係において中心的な役割を担います。
すべてのシールドされたプールでは、鍵が導出ツリーとして構築されており、矢印はある構成要素からそこから導出できるものを指していることを理解することが重要です。シールドされた支払いを受け取りたいユーザーは、支出鍵から生成されるシールドされた支払いアドレスを持つ必要があります。
1. 支出鍵
これは最もセキュリティ上重要な鍵です。ZECの支出を承認する暗号学的能力を与えます。
これは、このレポートのほかの箇所で「ハードウェアウォレットが鍵を保持する」と言及される際に指している鍵です。
コールド署名アーキテクチャでは、支出鍵はハードウェアウォレット内に保管され、コンパニオンウォレットに公開されることはありません。コンパニオンウォレットは、この鍵をまったく保有する必要がありません。
SaplingとOrchardの両方において、鍵の階層はルート支出鍵から、支出権限と閲覧機能を2つの異なる分岐として導出します。
この構造的な分離は、ハードウェア鍵の隔離における正式な暗号学的基盤を提供します。これは、ウォレットが残高同期とトランザクション構築のために閲覧用分岐(UFVK)をホストコンピューターへエクスポートする一方で、支出承認用分岐をデバイス上で恒久的にロックしたままにするものです。
鍵の導出は厳密に一方向です。つまり、ビューイングキーから逆算して支出権限を再構築することはできません。この暗号学的な不可逆性により、Unified Full Viewing Key(UFVK)をエクスポートしても安全です。これは、デバイス上の支出秘密情報を公開することなく、完全なウォレット可視性を与えるためです。
2. ビューイングキー
Zcashでは、シールドされた活動を確認する能力と、それを支出する能力が分離されています。ビューイングキーにより、ウォレットまたはその他の認可された当事者は、支出権限を与えることなく、シールドされたトランザクションに関する情報を閲覧できます。
Full Viewing Key(FVK)は、厳格なセキュリティ分離を維持しながら、完全な読み取り専用の可視性を提供します。受信・送信両方のノート暗号文を復号することで(送信ビューイングキー構成要素を通じて)、FVKのみを持つコンパニオンウォレットは、単なる継続的な残高ではなく、ラベル付きの完全なトランザクション履歴を表示できます。
複数の関連付け不能な多様化支払いアドレスは、同じFVKと受信ビューイングキー(IVK)を共有するため、ブロックチェーンのスキャン負荷を増やすことなく、無制限にアドレスを生成できます。
この機能的な分離は、コールド署名ワークフローの基盤を形成します。継続的なすべてのチェーンスキャン、履歴追跡、アドレス管理はホストソフトウェアにオフロードされ、支出権限はハードウェアデバイス上で隔離されたままです。
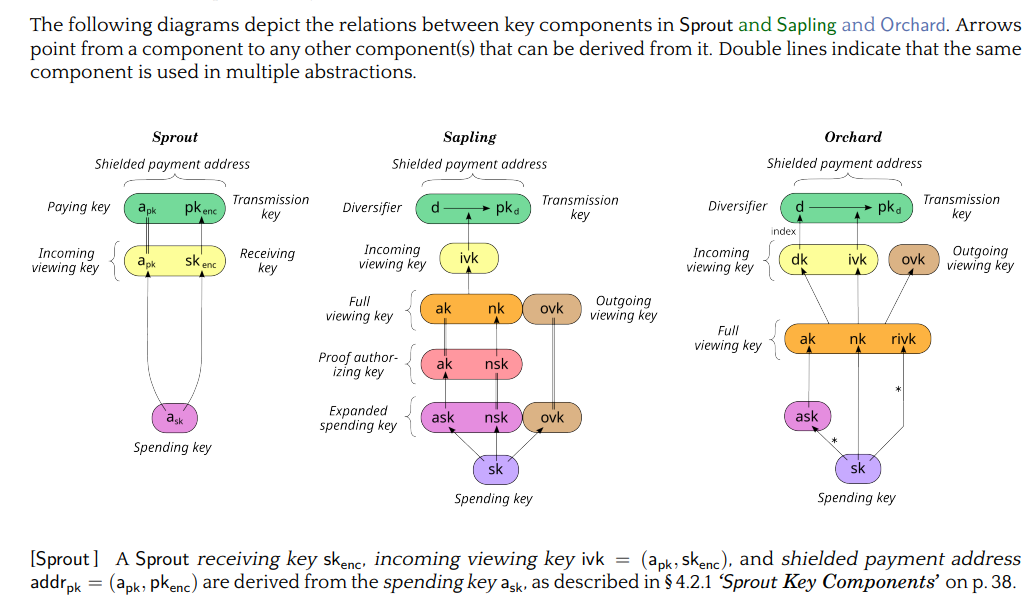
UFVKは共有できます。支出鍵はハードウェアウォレットに保持しなければなりません。
コンパニオンウォレットはビューイングキーを使用してウォレットを監視し、入金を検出し、ノートを識別し、トランザクションの準備を支援します。支出を承認するために必要な秘密鍵は保持していません。
前述のとおり、鍵の分離はコールド署名アーキテクチャの基盤です。
コンパニオンウォレットは、資金を一切制御することなく、トランザクションの準備に必要な作業の大半を実行できます。ハードウェアウォレットは、準備されたトランザクションを受け取り、最終的な署名操作を実行するだけで済みます。
ハードウェアウォレットのCorrected from 開発者 per reviewer request.は、この分離を独自に考案する必要はありません。Zcashの鍵設計では、すでにプロトコルレベルで閲覧機能と支出権限が分離されており、メーカーはこの既存の構造の上に署名・エクスポート機能を構築するだけです。プロトコルでは、シールドされたアドレスやフルビューイングキーなどの情報を支出鍵から導出できますが、支出鍵自体はプライベートなままです。そのため、Ledger、Keystone、Hitoなどのハードウェアウォレットは、資金を支出できる秘密鍵を公開することなく、コンパニオンソフトウェアに必要なビューイング情報を提供できます。
ビューイングキーの情報を使用して、コンパニオンウォレットは次のことができます。
トランザクションを構築する必要があることと、秘密支出鍵が必要であることは同じではないと理解することが重要です。この分離は、ハードウェアウォレット統合の中核的なセキュリティ概念の1つです。
以下は、トランザクションの作成と承認に関わるプロセスです。簡単に言えば、これらのプロセスは資金を送るためにウォレットが実際にそのデータで行うことです。
トランザクション構築とは、ユーザーが意図した支払いから、有効なZcashトランザクションを作成するために必要な情報を組み立てるプロセスです。
トランザクション構築プロセスでは、選択されたノート、受取人、金額、手数料、ヌリファイア、その他必要なトランザクションデータを、トランザクション構造へ統合します。シールドされたトランザクションでは、必要なゼロ知識Corrected from 証明 per reviewer request.と署名を生成するために必要な情報も準備します。
通常、この段階はコンパニオンウォレットが実行します。コンパニオンウォレットは次のことを行います。
コールド署名の構成では、生成されたトランザクションデータをPCZTにパッケージ化し、セキュリティ上重要な署名ステップのためにハードウェアウォレットへ渡すことができます。
Corrected from 証明 per reviewer request.の生成とは、トランザクションがZcashプロトコル規則に従っていることを実証する、ゼロ知識Corrected from 証明 per reviewer request.(Halo 2やGroth16など)を生成することを指します。
このCorrected from 証明 per reviewer request.は、ネットワークが以下を保証するのに役立ちます。
これらすべてを、根底にあるプライベートな詳細を明らかにせずに実現します。
Corrected from 証明 per reviewer request.の生成には高い計算能力が必要です。この責任をコンパニオンデバイスにオフロードすることで、ハードウェアウォレットの停止やメモリ不足を防ぎます。
署名は、Corrected from 証明 per reviewer request.とは根本的に異なります。デジタル署名は、秘密鍵の保持者によって作成される明示的な承認印として機能します。
ゼロ知識Corrected from 証明 per reviewer request.がトランザクションの有効性を検証する一方で、デジタル署名は支出権限を示します。署名は、真の所有者が特定の送金パラメーターを承認していることを証明します。
署名に必要な計算能力はわずかであるため、ハードウェアウォレットに最適です。
シールドされたコールド署名とは、インターネットに接続されたコンパニオンウォレットから秘密支出鍵を隔離したまま、Zcashのシールドされたトランザクションを承認する方法です。トランザクションはオンラインコンピューター上で構築・準備でき、オフラインまたはその他の方法で隔離された別個のハードウェアウォレットが、その保護された鍵を使用してトランザクションを承認します。
プロセスは次のように簡略化できます。
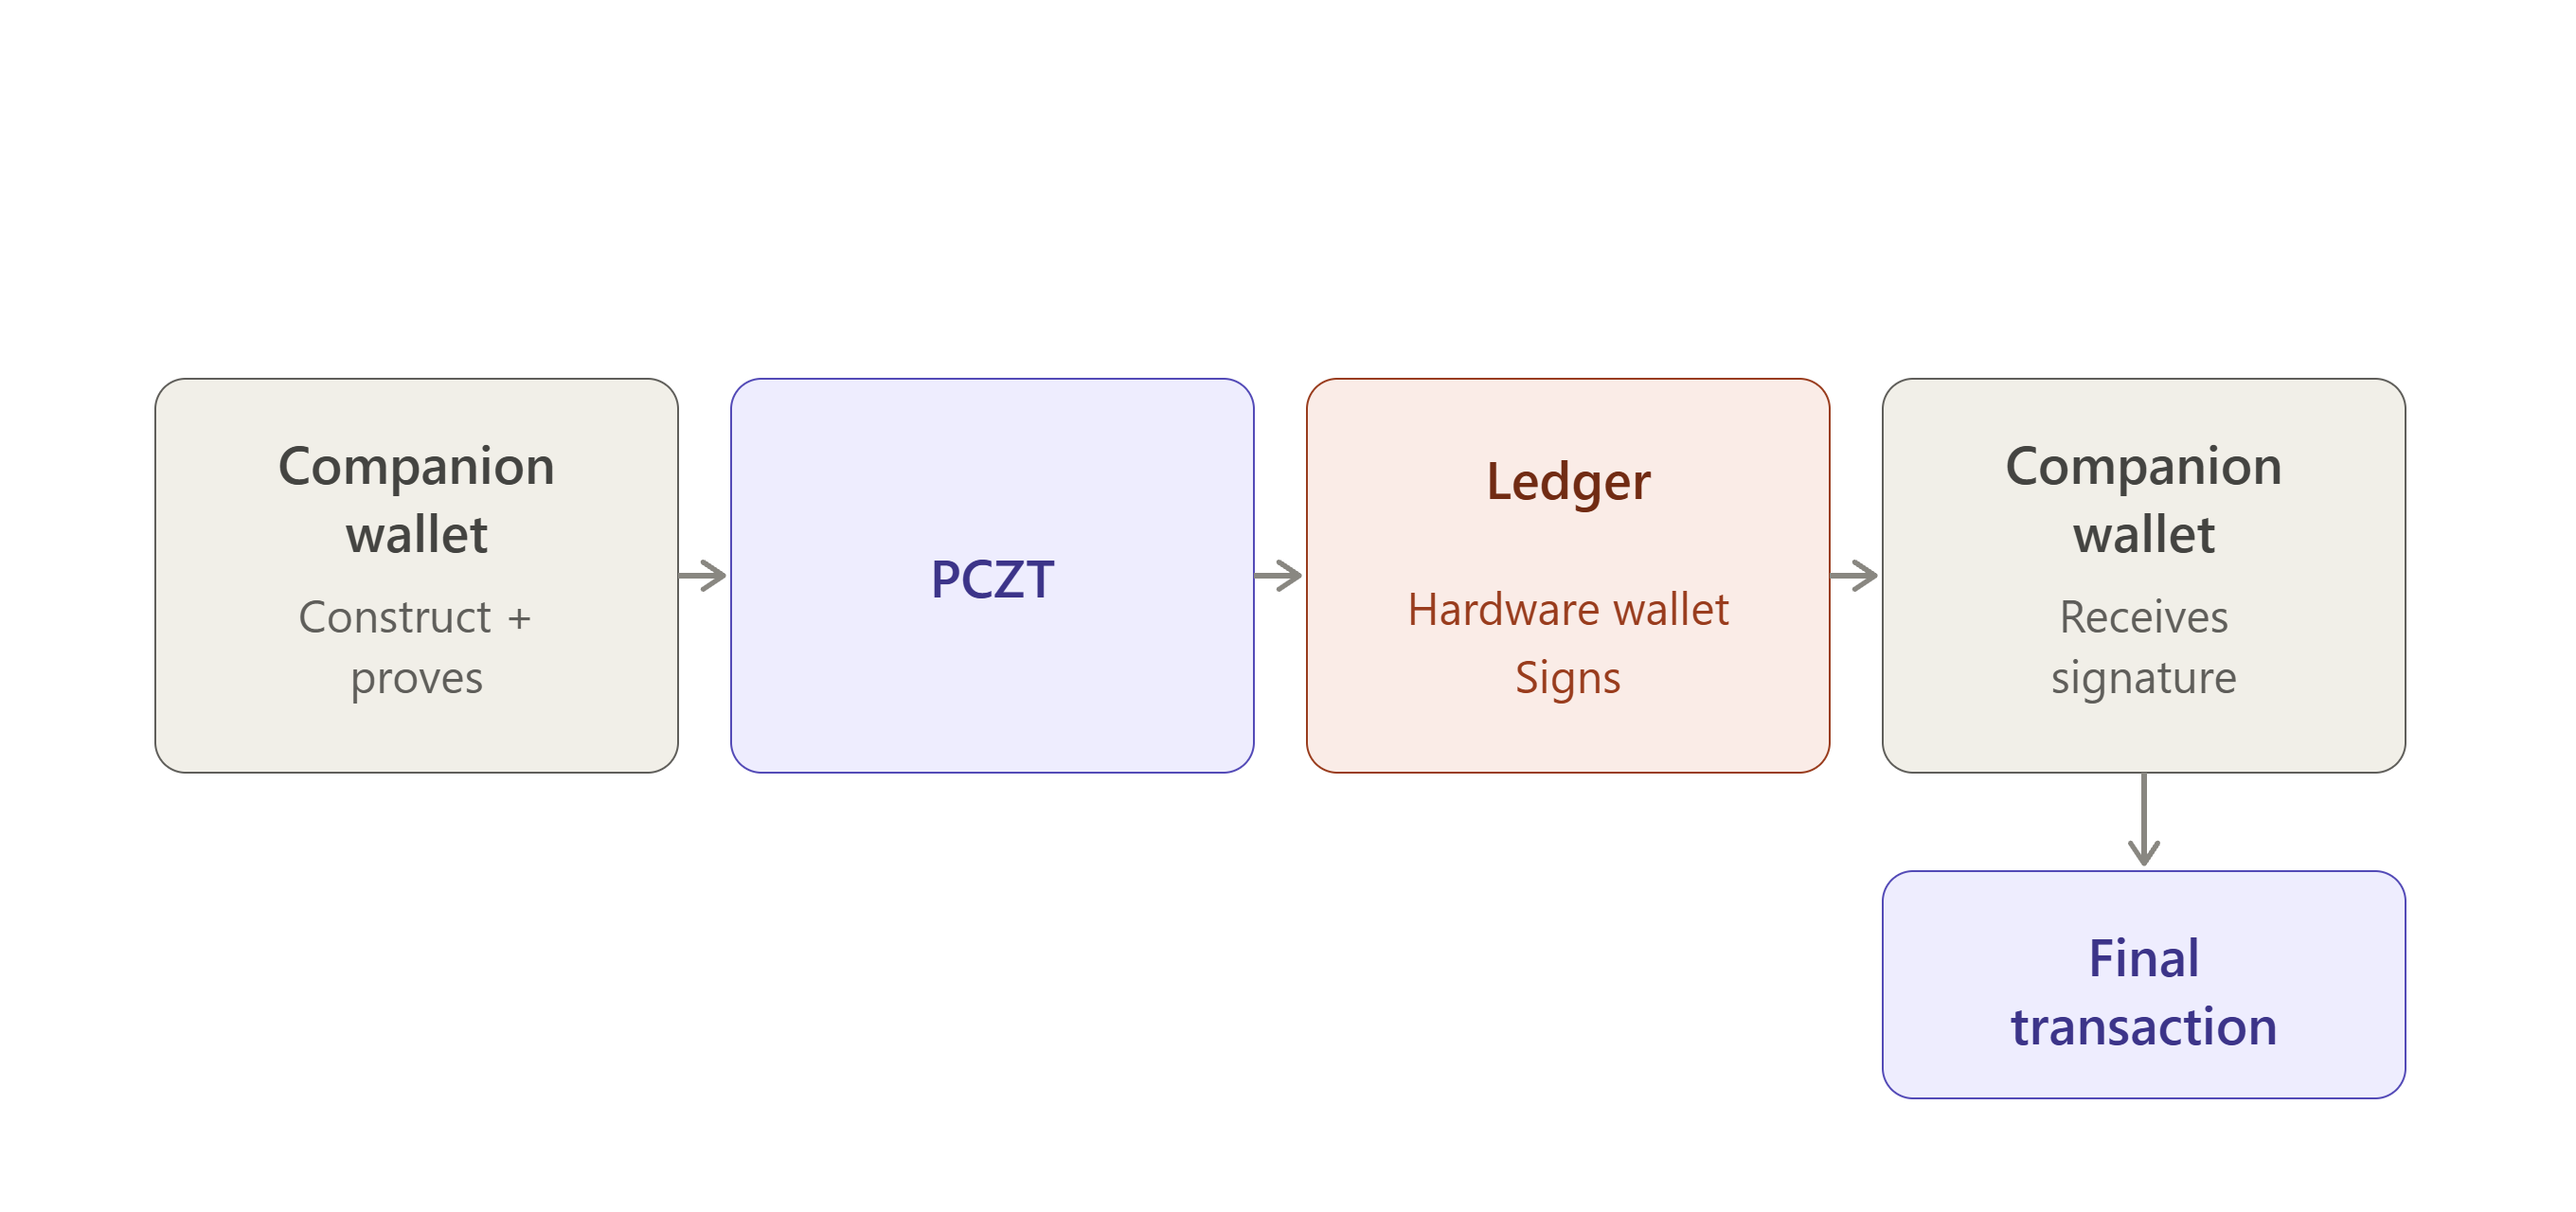
コンパニオンウォレットは構造化されたトランザクションパラメーターをハードウェアデバイスに送信し、デバイスは秘密支出鍵をホストマシンに公開することなく、内部でペイロードに署名します。
シールドされたトランザクションには、コンパニオンウォレットとハードウェアウォレットの両方が関わることがあり、それぞれが異なる機能を果たします。
コンパニオンウォレットとは何ですか?
コンパニオンウォレットはコンピューターまたはモバイルデバイス上で実行され、次のようなトランザクション作成に関わる作業の大半を実行します。
コンパニオンウォレットはトランザクション作成プロセスを処理しますが、コンピューターがマルウェアに感染した場合、攻撃者は次のことを行える可能性があります。
コンパニオンウォレットはハードウェアウォレットに保存された秘密鍵へアクセスする必要がないため、トランザクション構築やその他の計算処理を扱うことができ、ハードウェアウォレットは秘密鍵のセキュリティ境界を提供します。
ハードウェアウォレットとは、接続されたスマートフォンやコンピューターから秘密鍵を隔離するオフラインの物理デバイスであり、暗号資産のための安全な金庫のように機能します。
コンピューターがマルウェアに感染した場合、攻撃者は次のことを行える可能性があります。
秘密鍵はハードウェアウォレットから単純に抽出できないため、デバイスはセキュリティ境界として機能できます。
コンパニオンウォレットとハードウェアウォレットの機能の画像
これら2つのウォレットの分離は、シールドされたトランザクションにおいて特に重要です。これは、シールドされたトランザクションが公開型トランザクションより複雑であり、シールドされたノート、ヌリファイア、Corrected from コミットメント per reviewer request.、ゼロ知識Corrected from 証明 per reviewer request.、トランザクション署名などの構成要素を含むためです。
ハードウェアウォレットがすべての計算処理を実行することは現実的ではありません。代わりに、コンパニオンウォレットがトランザクションを準備し、署名に必要な情報をハードウェアウォレットへ提供する一方で、秘密支出鍵はハードウェアデバイス内で隔離されたままです。
鍵の分離とは、支出を承認できる秘密鍵がハードウェアウォレットから決して外部に出ないことを意味します。コンパニオンはトランザクションを準備できますが、署名することはできません。
鍵の分離とは、トランザクションを承認するために必要な秘密鍵を、コンパニオンウォレットおよびそれが実行されるデバイスから分離して保持することを指します。シールドされたコールド署名の構成では、コンパニオンウォレットはトランザクションを構築し、必要なプルーフを調整できますが、ハードウェアウォレットは機密性の高い秘密支出鍵を分離して保持します。
コンパニオンのコンピューターまたはスマートフォンが侵害された場合、攻撃者は署名される前のトランザクションとやり取りできる可能性がありますが、理想的にはハードウェアウォレットから秘密鍵を抽出することはできません。したがって鍵は、ハードウェアデバイスのセキュリティ境界内にとどまります。
この分離により、コンパニオンウォレットはトランザクションの構築および計算タスクを実行できますが、トランザクションを承認するために必要な鍵素材へ直接アクセスすることはできません。
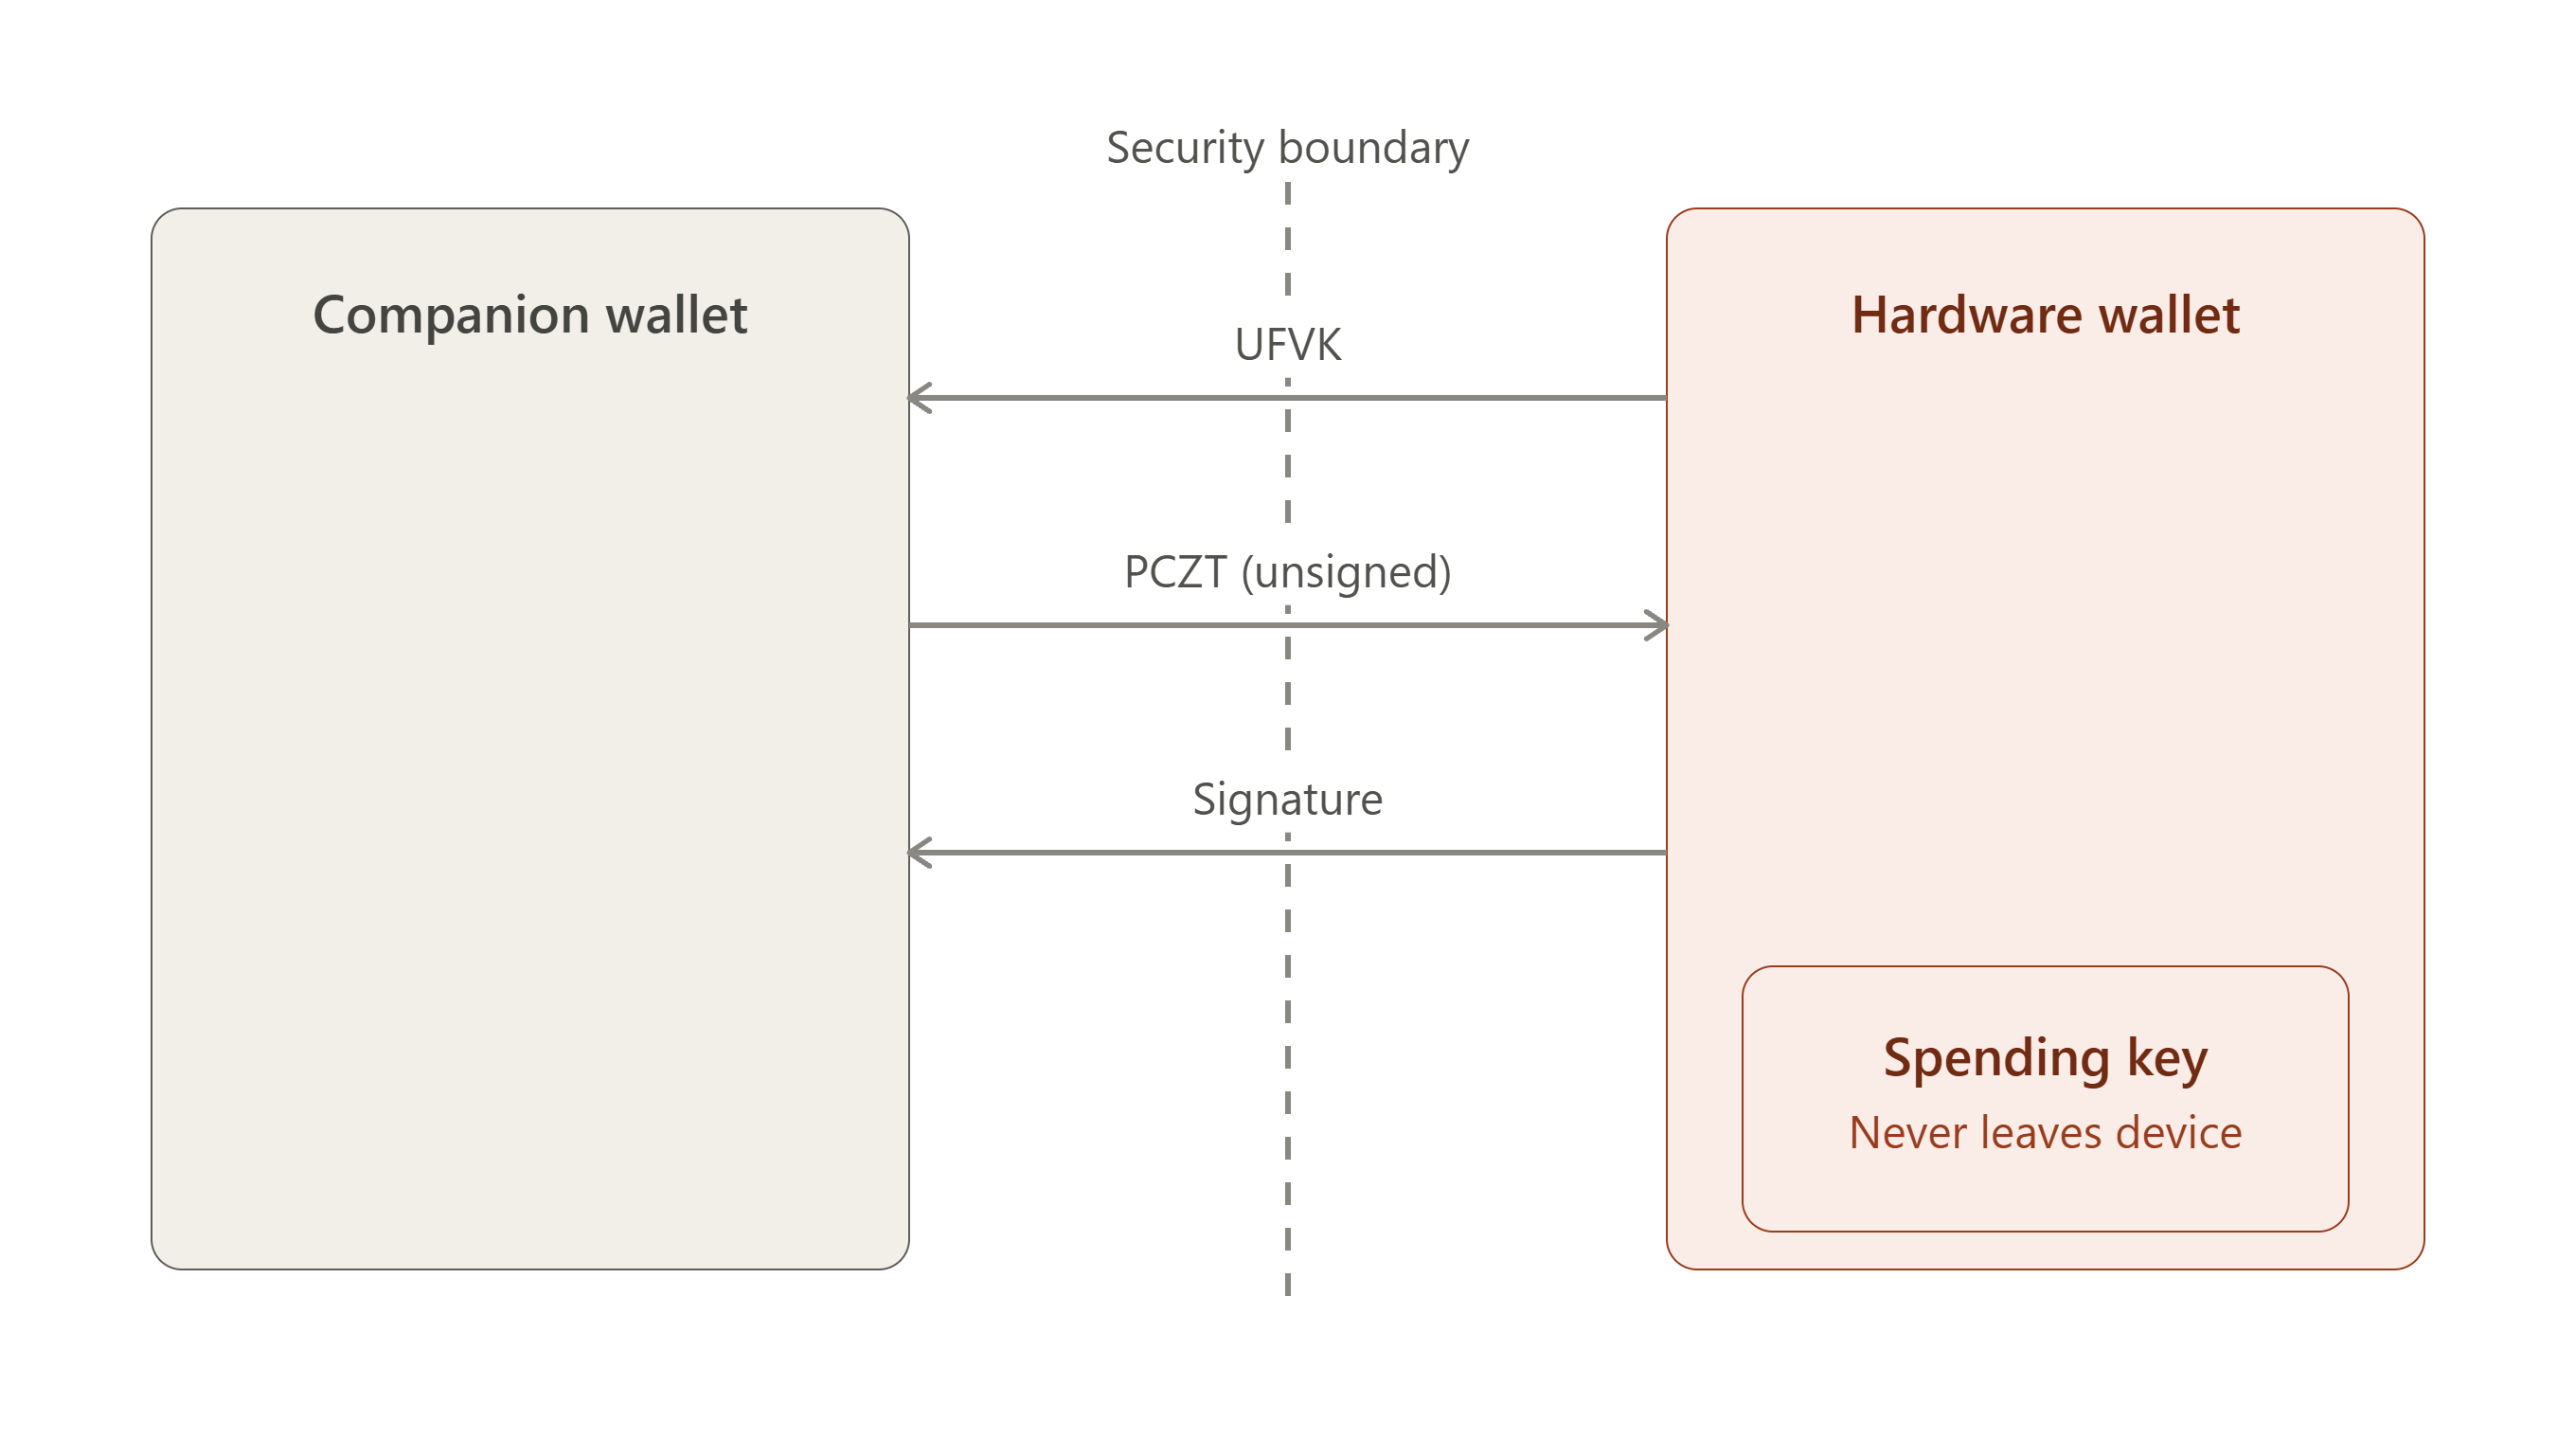
ここで重要な区別は、「ビューイングキー」はアプリがシードの弱い版を受け取ることを意味しないということです。
Zcash では、Full Viewing Key(FVK/UFVK)は支出鍵から意図的に導出され、保有者に関連するシールドされた活動を検出・復号する能力を与えますが、支出を承認することはできません。FVKは支出鍵から派生した、より秘密性の低いものです。
プライバシーに関する重要な注意点:
したがって、アプリはUFVKだけでは資金を盗めませんが、ウォレットの非公開のシールドされた活動を見ることができる点を理解しておく必要があります。
このため、コンパニオンアプリケーションを単に「公開情報」を持つものと言うよりも、閲覧権限を持つものと表現する方が正確です。
この考え方全体を最も簡潔に表すなら、コンパニオンウォレットはウォレットで何が起きているかを把握するのに十分な鍵素材を受け取りますが、ウォレットの資金で何を行うかを承認するには不十分な鍵素材しか受け取らない、ということです。一方ハードウェアウォレットは支出権限を分離して保持し、ユーザーがトランザクションを承認したときにのみ使用します。
これが、このようなシールドされた Zcash ハードウェアウォレット設計の根底にある鍵分離モデルであり、まもなく取り上げる Ledger、Keystone、Hito にも、実装ごとに同じモデルが現れます。
PCZT は、部分的に作成された Zcash トランザクションを表します。これは、Zcash トランザクションと、それをある段階から次の段階へ完了させるために必要な情報を運ぶパッケージです。
これは、トランザクションがまだ構築中である間の Zcash トランザクション用の標準化された形式です。これにより、異なる参加者またはデバイスがトランザクション作成プロセスの異なる部分を実行し、部分的に完成したトランザクションを相互に受け渡すことができます。
トランザクションの構築は、Zcash のようなゼロ知識暗号通貨プロトコルにおける単純な公開型送金への署名よりも大幅に複雑です。シールドされたトランザクションには、Halo 2またはGroth16を用いて生成されるような、計算負荷の高いゼロ知識プルーフが必要です。その結果、ハードウェアウォレットのような低電力デバイスには、トランザクションのワークフロー全体を処理するためのメモリーや処理能力が不足している場合があります。
PCZT の導入は、シールドされた暗号資産アーキテクチャにおけるいくつかの中核的な課題に対処します。PCZT は、トランザクション作成をモジュール式の独立した役割に分割する標準化された中間データ形式です。強力なコンパニオンコンピューターがトランザクションの組み立てとプルーフ生成を処理できる一方、オフラインのハードウェアウォレットは承認と署名のみに厳密に制限されます。
ハードウェアウォレットは秘密支出鍵を保護する安全な環境を提供しますが、通常、コンパニオンコンピューターと比較してRAM、計算能力、データ転送能力が限られています。これらの制約により、計算負荷の高いゼロ知識プルーフ生成を実行したり、トランザクション構築プロセス中に必要な完全なトランザクション状態を維持したりすることは現実的ではありません。
その結果、コンパニオンウォレットが計算負荷の高いタスクを処理し、ハードウェアウォレットは保護された支出鍵でトランザクションを承認するという、セキュリティ上重要な操作に集中し続けられます。
デバイスにこれほどの制約があるなら、信頼できるほどの検証をどのように行えるのかと思うかもしれません。
簡潔に言えば、ハードウェアウォレットはコンパニオンコンピューターから任意の値を受け取り、それに署名することはできません。署名する値が、ユーザーが承認しようとしているトランザクションに対応することを確認するための十分な情報が必要です。このため、デバイスはメモリー、計算、ファームウェアサイズ、実装の複雑さに関する厳しい制限内で動作しつつ、署名プロセスを保護するのに十分な解析と検証を実行しなければならず、難しい均衡が生じます。
Ledger の Orchard PCZT 処理はこの課題の例であり、専用の回路依存解析により制約のあるデバイスでの実装をより管理しやすくできる一方、サポートされるトランザクション構造または回路が進化した場合にはファームウェア変更が必要になる可能性を示しています。
現在進行中の2つの取り組みは、この同じ制約に対する異なる対応を示しています。
オープンソースのハードウェアウォレットアーキテクチャおよび一般的なコンピューターに適した、完全に定数時間の証明パイプラインに関する研究提案が、助成金 #423 で提案されました。目標は、シールドされた Zcash サポートの複雑さと保守負担を軽減しつつ、Cや Rust などの環境で安全に実装できる暗号インフラストラクチャを調査することでした。
一方、別のアプローチとして提案された Zcash SeedSigner があります。これは安価で入手しやすい部品から構築された、オープンソースのエアギャップ型署名機です。提案されたワークフローでは、コンパニオンコンピューターを署名デバイスから分離し、オンデバイスでの検証と署名のために PCZT をエアギャップ越しに渡します。
これらのアプローチは合わせて、シールドされたハードウェアウォレットの背後にあるより広範なエンジニアリング上の課題を示しています。トランザクションの構築と証明はセキュリティ上重要なデバイスの外部で行えますが、署名機は結果として得られるトランザクションを安全に承認するために、依然として十分な情報と検証能力を備えていなければなりません。
部分的に作成された Zcash トランザクション(PCZT)標準は、コンパニオンウォレットとハードウェアウォレットをつなぐ正式なデータ構造です。
コンパニオンウォレットは、ノート選択、ヌリファイアの算出、ゼロ知識プルーフの生成をすべて単独で処理できます。これは、ヌリファイアの導出に使用される鍵を含め、これらの手順に必要な情報が、支出権限に結び付くものではなくビューイングキーから得られるためです。その後、コンパニオンウォレットはこれらの要素を PCZT コンテナーにパッケージ化します。
PCZT はハードウェアウォレットに渡され、ハードウェアウォレットはトランザクションのコンテキスト(数量や受取人アドレスなど)を読み取り、保護された支出鍵で署名を適用し、更新された PCZT をコンパニオンデバイスへ返します。
この設計は厳格なセキュリティ境界を確立します。強力なホストハードウェアは支出鍵へアクセスすることなく複雑なゼロ知識演算を実行でき、低電力のコールドストレージデバイスは重い暗号計算を行うことなく金融上のセキュリティを強制できます。
ゼロ知識プルーフ生成をコンパニオンウォレットまたは別のProverに委任すると支出鍵は分離されたままですが、Proverは依然としてノート値、受取人アドレス、コミットメントなどの機密性の高いトランザクション情報にアクセスする必要があります。
PCZT は、承認に必要な秘密支出鍵を転送することなく、この情報を証明のために提供できるようにすることで、アーキテクチャ上の分離を維持します。
これにより、証明権限が支出権限から分離されることが保証されます。Proverは、ユーザーの資金を支出する暗号学的権限を得ることなく、計算負荷の高いプルーフ生成を実行できます。
PCZT が Zcash のハードウェアウォレット、マルチシグネチャ、エアギャップ署名ワークフローにおいて重要な部分となるにつれ、独立した実装間の相互運用性はますます重要になります。
AngryDavee による2026年6月の提案では、PCZT 実装がすでに Ledger、Keystone、Hito、OneKey を含むプロジェクトと、librustzcash の参照実装に存在していたことが指摘されました。しかしこの提案では、これらの実装がPCZTを一貫して解釈していることを確認するための共有テストが不足していることが示されました。
提案された解決策は、標準的な PCZT テストベクトルと、完全な作成 → 署名 → ファイナライズのワークフローを対象とする実装間テストを含む、オープンソースの相互運用性テストスイートでした。また、トランザクションがファイナライズされる前に異なる署名機からの部分署名情報を結合できるCombinerなど、役割の境界をテストすることも提案されました。
これはハードウェアウォレットに特に関連します。なぜなら、PCZT によりトランザクションの構築と署名を分離できるためです。コンパニオンウォレットはトランザクションを構築して PCZT を準備でき、ハードウェアデバイスは必要な署名情報を受け取り、セキュリティ上重要な署名操作を実行します。
Zcash Community Grants は提案を検討しコミュニティからのフィードバックを考慮した後、助成金を進めないことを決定したため、この提案は実装されませんでした。その結果、提案された実装間テストスイートはこの助成金を通じて開発されませんでした。したがってこれは、PCZT の相互運用性において特定された課題への提案された対応であり、現在 Zcash 全体に存在する標準ではありません。
| # | 段階 | 説明 |
|---|---|---|
| 1 | Creator | トランザクションバージョン、コンセンサスブランチID、プールフラグを含むグローバルトランザクションメタデータで PCZT を初期化します。 |
| 2 | Constructor | 公開型、Sapling、Orchard、または Ironwood プールにまたがる意図した入力と出力をトランザクションに設定します。 |
| 3 | IO Finalizer | 入力と出力のセットが完成したことを宣言し、バインディング署名鍵を計算し、必要に応じてダミー支出に署名します。 |
| 4 | Updater | 完全ビューイングキー、アンカー、マークル証人など、後続の参加者に必要なコンテキストデータを添付します。 |
| 5 | Prover and Signer | ゼロ知識プルーフ生成と暗号署名を実行します。最新の PCZT バージョンでは、これら2つのタスクは完全に独立しており、順次または並列で実行できます。 |
| 6 | Combiner | 異なるデバイスが同じトランザクションの側面を同時に処理する場合、複数の PCZT インスタンスを決定論的に結合します。結合規則では、偶発的なデータ損失を防ぐために厳格な競合解決が必要です。 |
| 7 | Spend Finalizer & Extractor | 必要なすべての暗号要素を検証し、中間コンテキストメタデータを除去し、ネットワークブロードキャストの準備が整ったファイナライズ済み Zcash トランザクションを生成します。 |
| デバイス | コンパニオンが受け取るもの | デバイス上に残るもの | 転送方法 |
|---|---|---|---|
| Ledger | UFVK / Orchard FVK、アドレス | 支出権限 | USB / BLE |
| Keystone | UFVK + Unified Address | シード / 支出鍵 | QR(エアギャップ) |
| Hito | UFVK、Unified Address、シードフィンガープリント | シードと秘密支出鍵 | QR / ローカル |
いくつかのハードウェアウォレット実装は、機密性の高い支出鍵をコンパニオンウォレットから分離したまま、Zcash のシールドされたトランザクションをどのようにサポートできるかを探るために開発されてきました。Ledger、Keystone、Hito は、ハードウェアベースの鍵保護を Zcash トランザクションワークフローに統合する異なるアプローチを表しています。
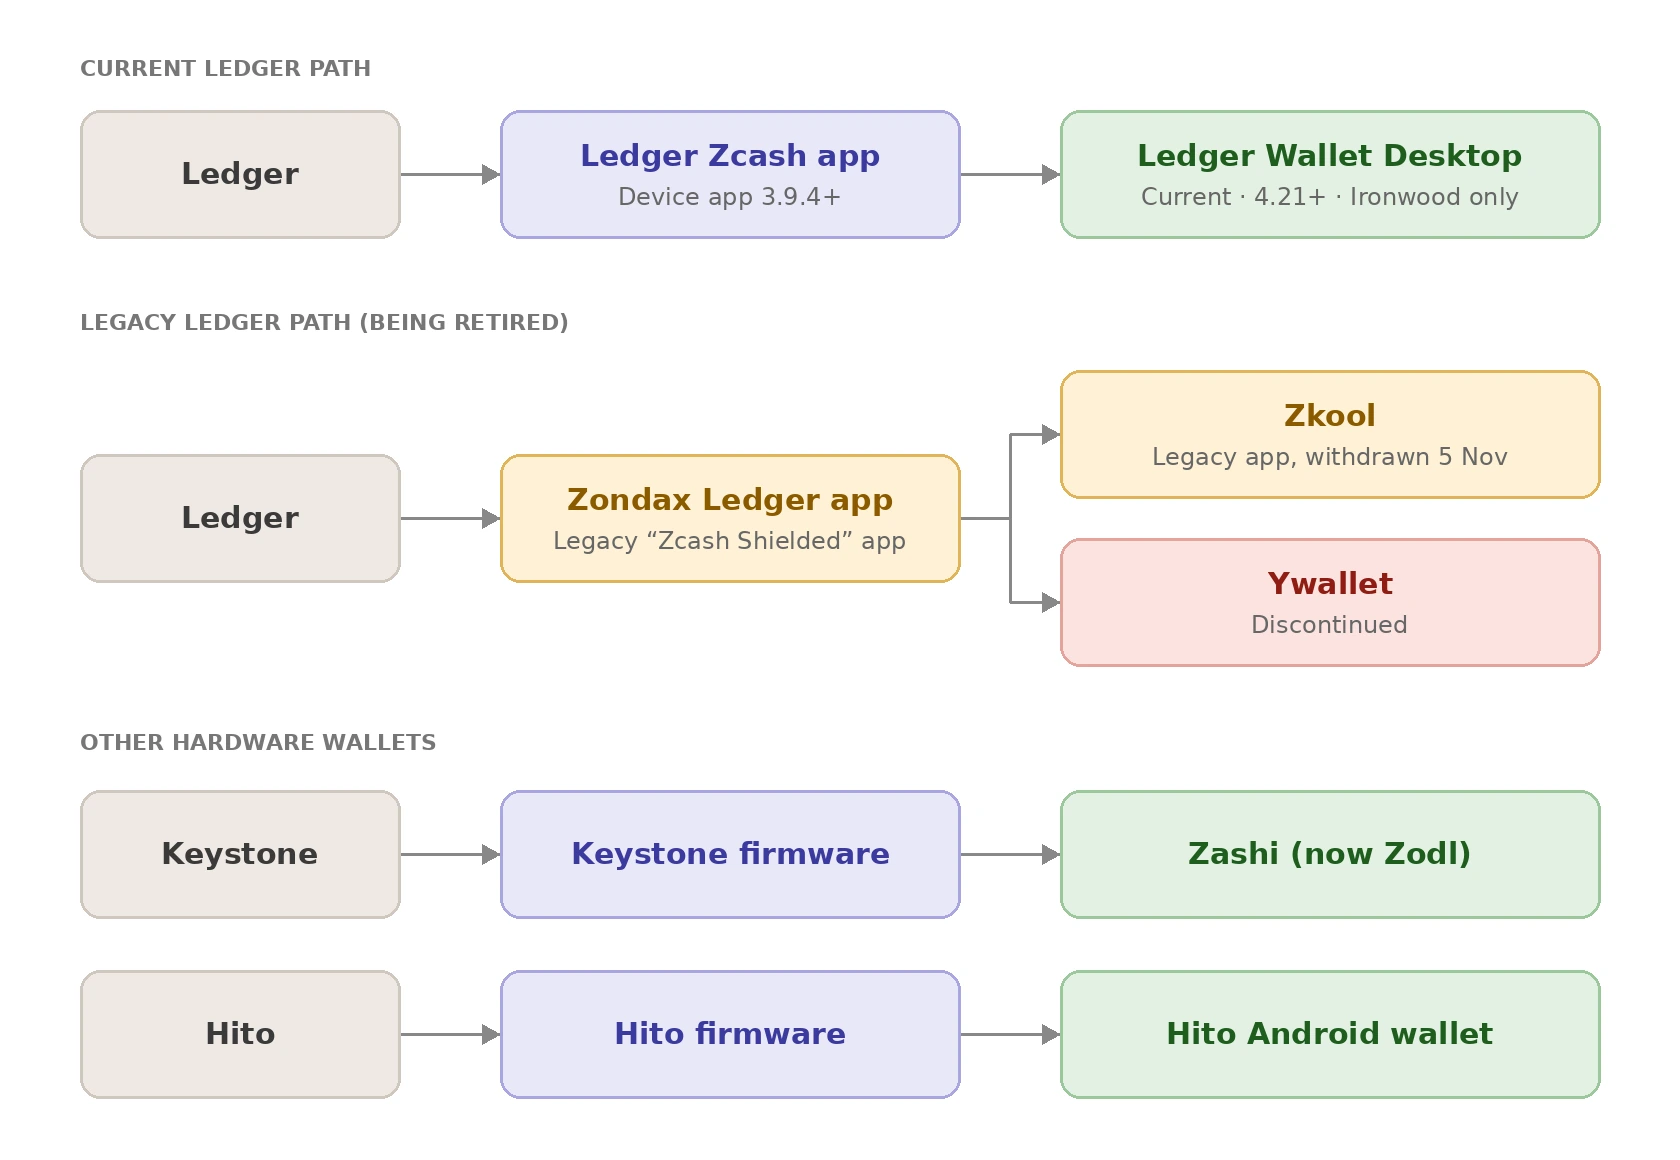
これらがシールドされた資金をどのように保護するかを理解するには、支出鍵とビューイングキーを区別することが重要です。3つすべてにおいて、分離は同じ形に従います。
| デバイス | コンパニオンアプリが受け取れるもの | デバイス上で保護されたままのもの |
|---|---|---|
| Ledger | UFVK / Orchard FVK、アドレスおよび公開情報 | 支出権限 / 秘密鍵素材 |
| Keystone | UFVK + Unified Address | シード / 支出鍵 |
| Hito | UFVK、Unified Address、シードフィンガープリントおよびネットワーク情報 | シードと秘密支出鍵 |
Ledger はハードウェアウォレット企業です。同社のデバイスは、秘密鍵素材を保持し、デバイスの他の部分および接続されたあらゆるものから物理的に分離するよう設計された専用チップであるSecure Elementを中心に構築されています。このSecure Elementこそが、Ledger デバイスがコールドストレージとして信頼できる理由のすべてです。つまり、接続されているコンピューターまたはスマートフォンが侵害されても、Secure Element内の鍵は抽出できません。
ただし、Ledger デバイス単体では、特定の暗号資産に関しては何も入っていない状態です。その通貨特有の暗号技術を処理する方法を知っているアプリケーションを、デバイスにインストールする必要があります。
Ledger デバイスは特定の暗号資産に関して空の状態であるため、その通貨の暗号技術を理解するアプリケーションが必要です。Zcash にはこれまで2世代ありました。
以下の鍵分離モデルは、両方に適用されます。
Zkool は、このアプリと通信するスマートフォンまたはコンピューター上のコンパニオンウォレットです。トランザクションを構築して Ledger へ送信し、デバイス上の Zondax アプリが署名して署名を返します。
したがって、Zondax はハードウェア上で動作するソフトウェアであり、Zkool は Zondax のアプリを使ってデバイスと通信する、外部で動作するソフトウェアです。
Ledger の Zcash ソフトウェアには、ウォレットのビューイングキーをエクスポートする特定の機能が含まれています。これは、何かを支出できることなく、ソフトウェアが残高とトランザクションを確認できるようにする鍵です。
この機能は次の2つのいずれかを返すことができます。
いずれの場合も、出力されるのはビューイングキーだけです。どのバージョンを要求しても、この機能には、実際に資金を移動できる唯一の情報である支出鍵を返す方法はありません。
これがこの構造の要点です。コンパニオンアプリに安全に渡せるものだけをエクスポートできるよう設計されています。
Zcash の鍵階層は、各シールドされたプールについて、支出鍵が2つの別個のものを導出するように構成されています。
FVKはさらに独自の閲覧関連機能を導出できますが、その導出経路が支出権限へ戻ることはありません。鍵が階層の閲覧側に分岐すると、そこにとどまり、元となった支出権限鍵を再構築するためには使用できません。
Ironwood は Orchard の基礎となる鍵およびノート構造を再利用しているため、同じパターンに従います。ただし、コンセンサスレベルでは独自のコミットメントツリーとヌリファイア集合を持つ別個のプールです。つまり、UFVKは単一の平坦な鍵ではなく、プールごとのビューイングキー(公開型、Sapling、Orchard、そして現在は Ironwood)の束です。
Ironwood が有効化される前にエクスポートされたUFVKには、そのプールがまだ存在していなかったため Ironwood ビューイングキーは含まれません。このため、ウォレットは NU6.3 アップグレード後、Ironwood 対応UFVKを認識して導出できるよう更新する必要がありました。
支出権限はデバイス上に残ります。
Ledger Signerはホストからトランザクション/PCZT を受け取り、トランザクションがどのプールから支出するかに応じて支出承認署名を生成します(Ledger の現在の統合は Ironwood のみをサポートするため、Ironwood プール)。署名はデバイス上で生成され、ホストが受け取るのは署名だけであり、秘密支出鍵ではありません。
これは Ledger の一般的なセキュリティモデルとも一致しています。そのSecure Elementは秘密鍵素材を分離し、Ledger のアプリケーションセキュリティ要件では、アプリケーションがこれらの秘密をホストへ公開することを明確に禁止しています。
Ledger の署名機は、独立してトランザクション署名を実行しながらFVK/UFVKをエクスポートできます。この2つの機能は1つにまとめられておらず、別個の機能として提供されます。
あなたの Ledger に10 ZEC が入っているとします。
コンパニオンウォレットはUFVKを持つことができるため、「このウォレットは10 ZEC を受け取った」と判断できます。トランザクションと残高をスキャンして表示できます。
しかし、誰かがコンパニオンウォレットを侵害しても、UFVKだけでは支出承認署名を作成する能力を得られません。
個別の支出承認署名の目的は、ハードウェアウォレットのような制約のあるデバイスが、完全な zk-SNARK プルーフを自ら実行することなく、シールドされた支出を承認できるようにすることです。
Zondax は、Ledger Zcash アプリを構築した第三者の開発会社です。これは Ledger ハードウェア上で動作する実際のファームウェアアプリケーションであり、デバイスがそもそも Zcash トランザクションを理解して処理できるようにします。
Zondax は外部のデベロッパーです。Ledger ハードウェアには Zcash トランザクションを処理する生来の能力はなく、その機能は完全に Zondax のソフトウェアに由来します。
Zondax の Ledger Zcash アプリリポジトリーは、Ledger デバイス上で動作するソフトウェアです。このアプリは当初、Orchard が Zcash の主要なシールドされたプールとして存在する以前の Sapling シールドされたトランザクションに焦点を当てていました。そのため、Sapling サポートが、Ledger デバイスでシールドされた ZEC に対して実行できる範囲でした。
そのアーキテクチャは、ホスト/コンパニオン側がトランザクション情報を準備し、Ledger が機密性の高い鍵操作と署名を処理するという分離を示しています。
この最初期の Zcash ハードウェアウォレットサポートにおいても、ホスト上で構築と証明を行い、デバイス上で分離された署名を行うという中核原則は、すでに設計に組み込まれていました。
Ledger の取り組みは Orchard + PCZT へと進みました。これは小さな更新ではなく重要な移行でした。Orchard は異なる証明システム(Halo 2対 Sapling のGroth16)と異なるノートおよび鍵構造を使用するため、Sapling 専用ファームウェアを拡張して Orchard 署名を処理するには、単なるファームウェアパッチではなく、デバイス側で新しい暗号学的基盤が必要でした。
しかし、Zcash が Ironwood へ進むにつれ、Zondax と Ledger は、Orchard 実装を完成させた後に Ironwood 向けに再設計するのではなく、Ironwood を直接サポートすることへ開発の焦点を移しました。これは Ledger 実装の進化におけるさらなる段階を表しています。Ironwood は Orchard の暗号アーキテクチャを基盤としつつ、別個のシールドされたプールと追加のプロトコル変更を導入しています。
結果として得られるフローは次のように説明されます。
Ledger 内で動作するアプリが確認または生成するのは支出承認署名そのものだけであり、計算負荷が高い、または大量のデータを必要とするすべての作業(証明、バインディング、組み立て)は、鍵素材を任せる必要がないホスト側にとどまります。
Ledger の最新の Zcash 統合は、シールドされたトランザクション構築とセキュリティ上重要な署名を、コンパニオンソフトウェアとハードウェアウォレットの間でどのように分離できるかの具体例を示しています。
Ledger Wallet Desktop 4.21以降と Zcash デバイスアプリ3.9.4以降を使用すると、ユーザーは Ledger Wallet Desktopを通じて、Ironwood のシールドされた ZEC を直接送受信できます。この統合は、非公開から非公開への送金、公開型プールからのシールド化、公開型プールへのシールド解除、非公開の受取アドレス、メモをサポートします。トランザクションはコンピューター上で提示された情報だけに依存せず、Ledger デバイス上で検証・署名されます。
このアーキテクチャの重要な部分は、閲覧機能と支出機能の分離です。非公開残高の同期中に、Ledger はUnified Full Viewing Key(UFVK)をエクスポートし、これはコンピューター上にローカル保存されます。UFVKにより Ledger Wallet Desktopは、関連するシールドされたトランザクションを検出してウォレット残高を判断できますが、資金を支出する権限は提供しません。セキュリティ上重要な支出権限は、最終署名操作を実行する Ledger デバイス上に残ります。これにより、ウォレット状態を管理してトランザクションを構築するコンピューターと、支出承認に必要な機能を保護するハードウェアデバイスとの間に明確な境界が生まれます。
ただし、現在の統合は特に Ironwood 専用です。Ledger Wallet Desktopでは、Orchard または Sapling の資金は表示・管理されません。これは歴史的に重要です。なぜなら、Ledger の初期の Zcash 開発は、実装が Ironwood プロトコルへ進化する前の Orchard シールドされたサポートに関連していたからです。
この移行は、鍵とアカウントの互換性の重要性も浮き彫りにしています。Ledger には、Zondax により開発され、YWallet やzkoolなどの統合で使用されてきた、古い「Zcash Shielded」アプリケーションがありますが、現在は廃止されつつあります。その古いアプリケーションはシールドされたアカウントに異なる導出スキームを使用していたため、その Sapling アカウントを新しい Ledger アプリケーションで単純に再現することはできません。
したがってこの統合は、シールドされたハードウェアウォレットサポートの進歩と残る制限の両方を示しています。Ledger は現在、コンパニオンソフトウェアがウォレット同期とトランザクション準備を処理する一方、ハードウェアデバイスが支出のセキュリティ境界であり続ける、完全な Ironwood 体験を提供できます。
同時に、過去のアカウント互換性、特定のシールドされたプールのみのサポート、ハードウェアトランザクションサイズの制限、プラットフォーム制限、そしてシールドされたトランザクションの解析と検証に伴う計算およびファームウェア上の制約は、Zcash のハードウェアウォレットサポートがプロトコル機能だけでなく、各個別実装の設計とリソースにも依存することを示しています。
Ywallet の後継として、Zkool はシールドされたコールド署名という目標を継承しましたが、そこへ到達するために異なる道を取りました。その道筋は、署名アプリを安全に配布できなければ、暗号技術だけでは統合を利用可能にできないという事実によって直接形作られました。
https://youtu.be/eagkCIv3BlQ?si=7w5YfLlRER77bASw
Zkool は、Ywallet が放棄した独自の Ledger アプリケーションではなく、Zondax が開発した公式の Ledger Zcash アプリを使用する方向へ移行しました。Ledger のストアが受け入れないカスタムアプリを維持する代わりに、Zkool はすでに受け入れられ、Ledger 独自のエコシステムを通じて配布されているアプリを基盤としました。
この移行により、ユーザーはこの統合を使用するために未署名のカスタム Ledger アプリケーションのインストールに依存する必要がなくなりました。Zondax のアプリが Ledger のエコシステムを通じて公式に配布されたためです。
ただし、この統合は2026年11月5日に重要な変化に直面します。Ledger がレガシーの Zcash Shieldedアプリを段階的に廃止するにつれ、そのサポートが終了する予定です。Zkool の Ledger 統合はこのアプリケーションに依存しているため、この変更は既存の接続が将来利用できるかどうかについて疑問を生じさせます。Zkool への正確な影響は、Ledger Walletの外部でレガシーアプリを引き続き使用できるか、互換性のある代替手段へ移行できるかによって異なります。
Ywallet のデベロッパーによると、Zkool の Ledger 統合は、Zondax が開発した公式の Ledger アプリケーションを使用し、公開型とシールドされた Zcash の両方をサポートしていました。しかし、シールドされたサポートは Sapling に限定され、Orchard はサポートされていませんでした。さらに、各タイプの入力と出力は最大5件であり、Ledger Liveとの互換性がないなど、ほかの統合上の制限もありました。
この制限は、当時の基盤となるZondax Ledger実装の範囲を反映していました。Zondaxによる以前のLedger作業ではSaplingサポートが提供され、その後2024年にリリースされたZcash Shielded Ledgerアプリでは、当初OrchardおよびUnified Addressが除外されていました。したがって、そのアプリケーションを中心に構築された統合は、依存先であるハードウェアウォレット(hardware wallet)実装の機能と制限を引き継ぐことになりました。
この状況は、2024年11月に専用のZcash Shielded Ledger Appがリリースされたことで進展しました。Zondaxは、このアプリケーションがLedger Liveを通じて正式にリリースされたと述べ、後に他のウォレットが統合できるよう統合ガイダンスおよびRustとJavaScriptパッケージを公開しました。しかしリリース時点では、このアプリケーションはZecwallet Lite Desktopとのみ通信しており、より広範なウォレット統合はまだ開発中でした。
次の段階は、Ledgerによる新しいRustベースのZcashアプリケーションの開発でした。2026年6月までに、LedgerはUFVK共有およびOrchard Unified Address生成が実装された一方、Orchardトランザクション(transaction)署名とClearSignは依然として開発中であると報告しました。Ledgerはまた、プロトコルの変更に伴い、この作業がIronwoodの経路へ引き継がれるとも述べました。
その後、IronwoodではZcashウォレットエコシステム全体での更新が必要になりました。Zkoolはバージョン6.24.0からOrchardからIronwoodへの移行サポートをリリースし、以降のリリースでも移行およびトランザクションパイプラインを継続して改善しました。一方Ledgerは、7月27日にPCZT v2署名を新しいアプリケーションへマージしましたが、8月20日時点では実装はまだLedgerのレビューおよびLedger Liveでの展開を完了していませんでした。このマイルストーンはその後提供され、現在ではLedger Wallet Desktop 4.21+がIronwoodサポートを直接ネイティブで提供しています。
https://forum.zcashcommunity.com/t/a-path-forward-for-ledger-and-zcash/50951/177
したがって、この進化は単一のZondaxからIronwoodへのアップグレードではなく、複数の関連する進展として理解する方が適切です。すなわち、当初のSapling重視のZondax実装、2024年のZcash Shielded Ledger App、OrchardおよびPCZTをサポートする新しいLedger Rustアプリケーション、Ledger Wallet DesktopにおけるLedger独自のネイティブ統合、そしてエコシステムがIronwoodへ移行する中でZkoolなどのウォレットに対して行われた並行更新です。
LedgerにおけるZcashサポートは、以下に依存します。
2026年7月21日(Ledgerによる最終更新)時点で、Zcash ShieldedアプリはNano S Plus、Stax、およびFlexでサポートされていますが、Nano XおよびNano Gen5ではまだサポートされていません。
Nano Xおよび初代Nano Sを除く他のモデルでは、引き続き従来のZcashアプリを使用できます。このアプリは公開型トランザクション、およびシールドされた資金を公開型アドレスへ支出すること(デシールディング)をサポートしますが、シールドされた状態からシールドされた状態への署名はサポートしていません。初代Nano Sはいずれのアプリもサポートしていません。Ledgerがそのデバイスのサポートを段階的に終了しており、最新のZcashアプリが利用できないためです。デバイスは、Ledger Wallet(旧Ledger Live)に接続します。これはLedgerのコンパニオンアプリケーションであり、デスクトップではWindows、macOS、Linux向けに、モバイルではiOSおよびAndroid向けに提供されています。
Ledgerは、Ironwoodプール(pool)上に構築されたネイティブのシールドされたZcashをLedger Wallet Desktopに追加しており、別個のコンパニオンウォレットが不要になります。シールドされたZECは、iOSおよびAndroid向けのLedgerモバイルアプリではまだサポートされていませんが、モバイルサポートは今後のリリースで予定されています。
Ledger独自のソフトウェア以外では、シールドされた利用は互換性のあるコンパニオンウォレットと、それが対応するプラットフォームに依存します。LedgerがIronwoodサポートを拡大し続ける中、互換性はデバイスモデル、ファームウェア、アプリのバージョン、オペレーティングシステムに依存するため、一般的なZcashサポートが必ずしも互換性を保証するわけではありません。
https://www.youtube.com/watch?v=VhkhfG0LCFs
Ywalletは、LedgerおよびZondaxの両方とは別のコンパニオンウォレットであり、シールドされたコールド署名に向けた独自の道筋を追求しました。
Ywalletは、Zcash向けのコールド署名を検討した点で歴史的に重要です。これは、署名デバイスをオンラインウォレットから分離して保持できることを意味します。
このアーキテクチャをLedgerハードウェア上で実現するため、Ywalletは独自のLedgerアプリケーションを構築しました。これは前節で扱ったZondaxアプリとは異なるプロプライエタリアプリです。つまり、YwalletはZondaxの既存のSapling実装に依存しておらず、関係における署名側を担う独自のファームウェアを持っていました。
暗号技術と署名コードだけでは十分ではありません。ハードウェアウォレットの統合は純粋に暗号技術上の問題ではなく、避けられない配布およびプラットフォーム上の問題でもあります。最低限、以下が関係します。
Ywallet独自のLedgerアプリは、暗号技術上およびアーキテクチャ上の要件を満たしていました。シールドされたZcashトランザクションに署名できましたが、Ledgerの公式アプリストアには受け入れられませんでした。
アプリが正式に受け入れられなかったため、Ywalletは利用者に対し、それを使用するために未署名のファームウェアをインストールするよう求める必要がありました。これは利用者にとって実際のセキュリティ上の妥協であり、Ywalletは利用者にそれを求めないことを選びました。そのためYwalletは、最終的にその経路を取るのではなく、この特定の統合を取りやめました。
独自アプリを復活させるのではなく、後の開発では、Ywalletの後継であるZkoolを通じて、公式のZondax製Ledgerアプリへと移行しました。これにより、カスタムで拒否された実装を、すでにLedgerの配布エコシステムで受け入れられている標準化された実装へ置き換えました。この移行により、最終的に動作するLedger統合が再び可能になりました。
Ywallet自体が積極的な開発から退いた後も、その作成者でありZCGのメンバーでもあるHanhは、特にIronwoodの移行により消失したように見える資金に関する報告された問題が表面化した際、エコシステムにおいて重要な発言者であり続けました。
ZODL:実際の利用者がOrchard → Ironwood移行後に資金不足を経験しました
利用者のJmo0615は、以前はZODLウォレットに表示されていた資金が、OrchardからIronwoodへの移行後に表示されなくなったと報告しました。元のシードを復元し、ウォレットをリセットして復旧し、ZODLバージョン3.14.1(1)が完全に同期されるのを待ったと述べています。また、Keystoneハードウェアウォレットは関与していなかったことも確認しました。
資金が実際に失われたことは確認されていません。むしろ、以前は表示されていた資金がIronwoodへの移行後に表示されなくなった、ウォレットの検出または移行に関連する問題であると考えられます。検出または表示されない資金を、自動的に恒久的に失われた資金と表現すべきではありません。この区別は、移行問題を理解するうえで重要です。
https://forum.zcashcommunity.com/t/funds-not-showing-since-ironwood/57792
Zkool:「ロックされたノート」は、利用できないように見える資金を説明できます
シールドされたウォレットのもう1つの重要な側面は、ウォレットの状態が利用者が実際に支出できる資金にどのように影響するかです。Hanhは、利用者がコインコントロールを通じて誤ってノート(note)をロックする可能性があると説明しました。これは、支出に使用するノートを利用者が手動で選択できる機能です。この状況では、ノートはウォレット内に存在し続けていても、支出には利用不可としてマークされる場合があります。
これは、ウォレットの問題を調査する際の重要な区別を浮き彫りにします。ウォレットに存在するZECの量は、現在支出に利用可能な量と常に同じとは限りません。ノートの選択、同期、移行状態、ウォレットの復旧、コインコントロール設定などの要因は、表示される残高や支出可能な残高に影響し得ます。したがって、「資金不足」の報告は、検出または表示されない資金、検出されているが支出に利用できない資金、実際に失われた資金を注意深く区別する必要があります。
https://youtube.com/shorts/eAOMRVYJFTA?si=xytBs-wZKn8hmu8D
Keystoneとは何ですか?
Keystoneはエアギャップ型ハードウェアウォレットです。その署名デバイスは、署名プロセス自体の間にコンパニオンアプリと有線または無線で直接接続せず、代わりにQRコードを介して通信します。ここでは、ZcashのネイティブコンパニオンウォレットであるZashi(現在はZodlへリブランド)と組み合わせられており、この組み合わせにより鍵の分離原則が特に明確かつ追跡しやすくなっています。
Keystone/Zashiのフロー
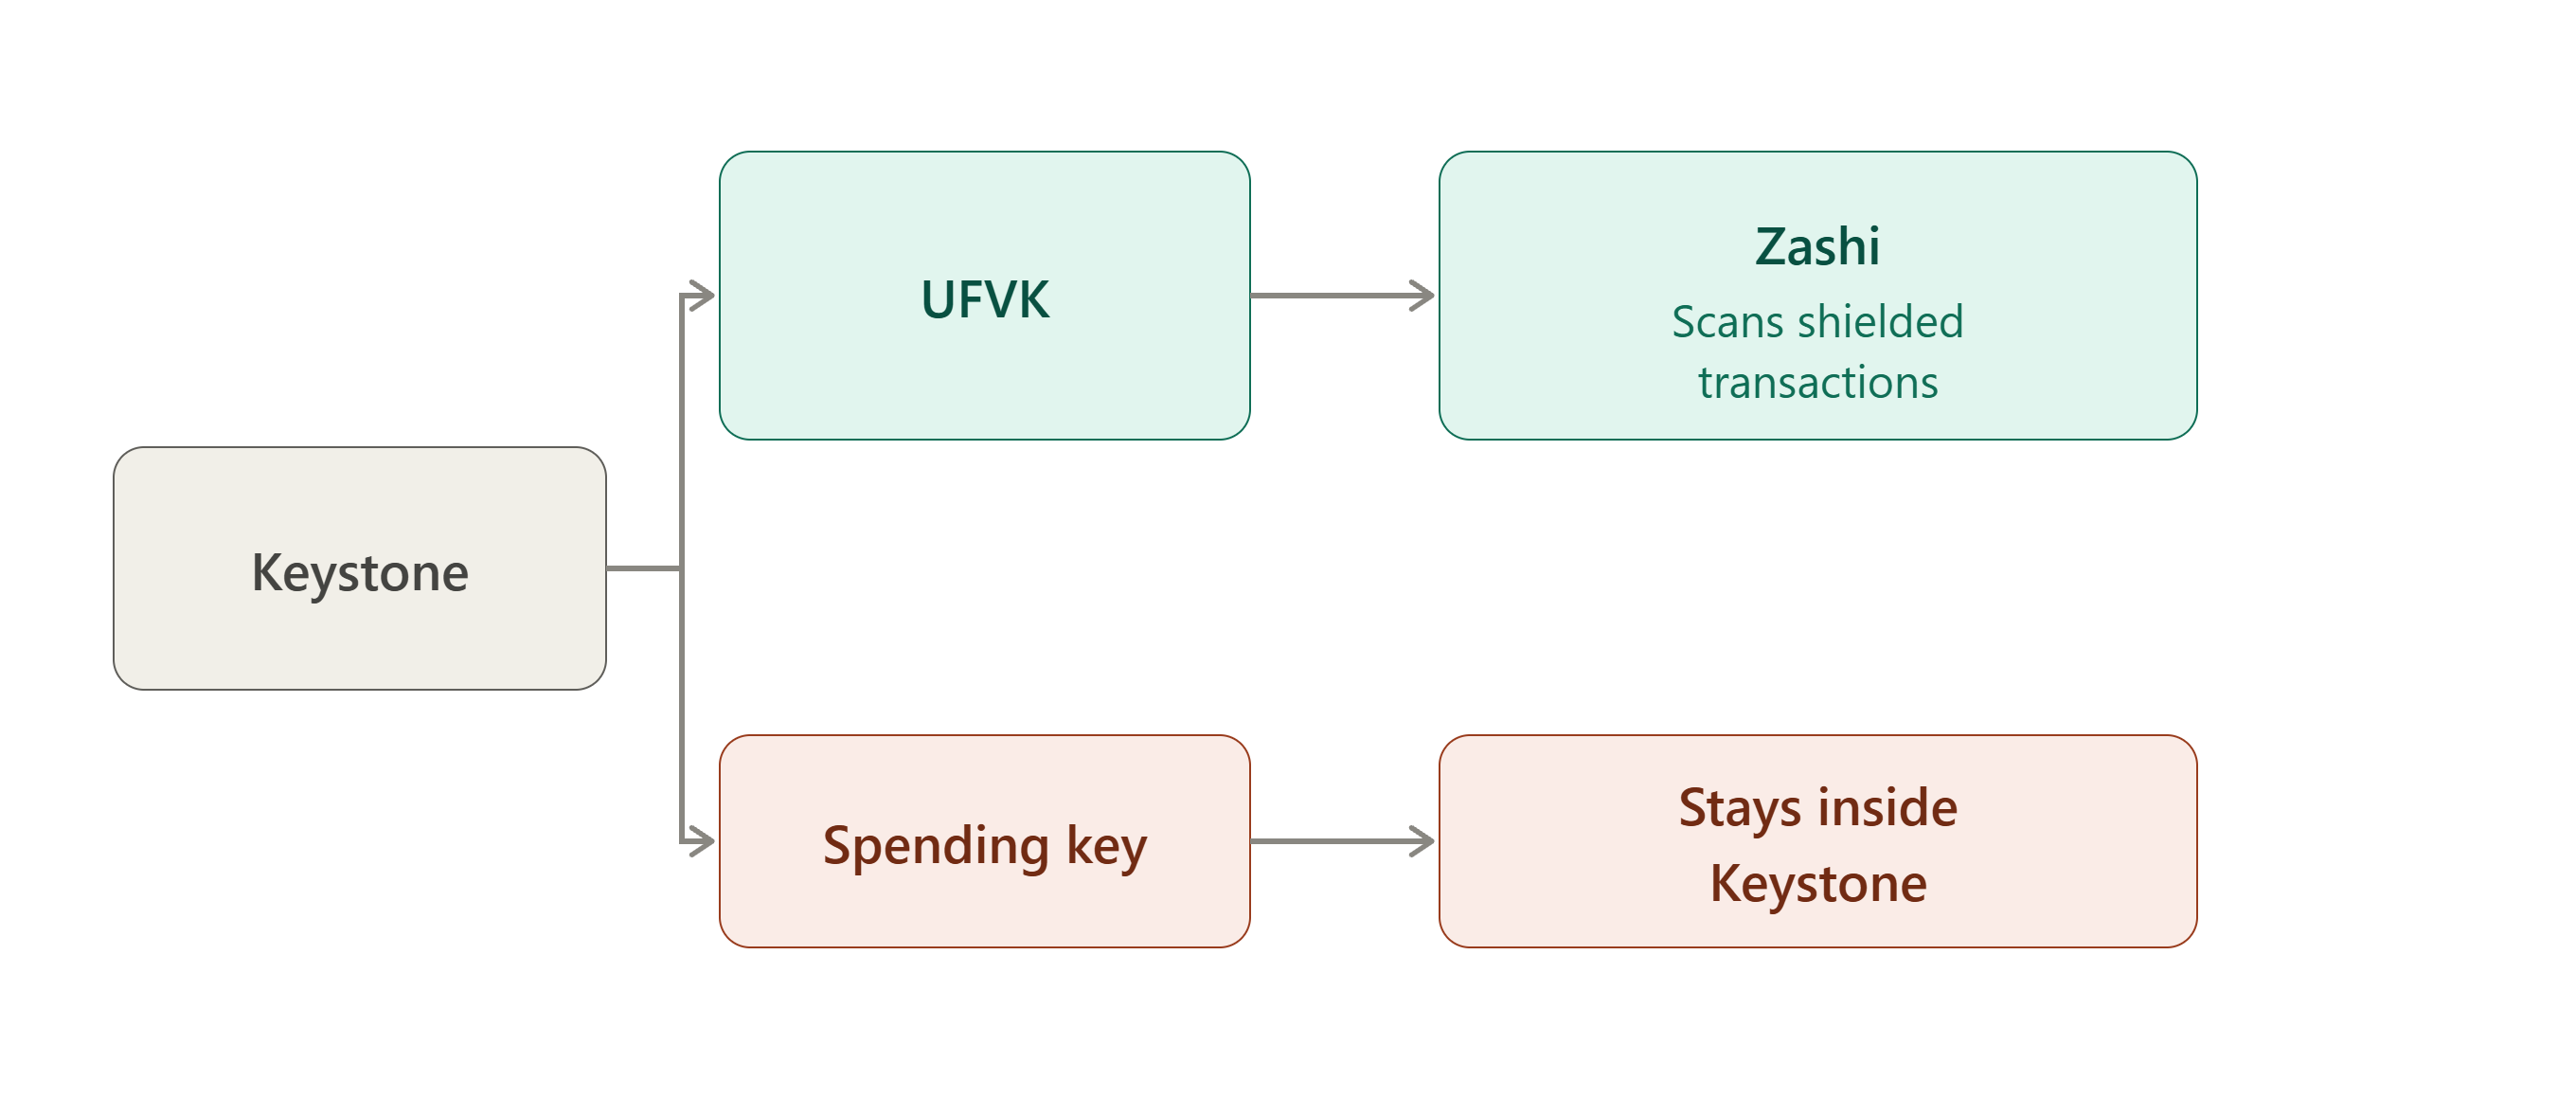
KeystoneのZcashとZashiの統合は、この分離を特に明確に示しています。KeystoneをZashiに接続すると、Unified Full Viewing KeyがKeystoneからZashiへ転送されます。
したがって、フローは次のとおりです。
ZashiはUFVKで何ができますか?
ZashiはUFVKを使用して、以下を行えます。
しかし、UFVKを保有しているだけでは資金を支出できません。
UFVKは、残高およびトランザクションを確認できるものの、支出は許可しない「ビューイング機能」です。
シード/支出権限はKeystoneに残ります。Zashiは、シード、支出鍵(spending key)、または支出認可秘密鍵を受け取りません。受け取るのは、UFVK、アドレス(address)情報、および閲覧専用操作に必要な情報です。
これら2つの部分によって、全体像が完成します。UFVK、アドレス、ウォッチオンリー情報などデバイスから出るものは、Zashiがアカウントを監視するには十分ですが、デバイスから出るものだけで資金をそこから移動させるには不十分です。
これが、ZashiとKeystoneの統合がシールドされたコールドストレージを提供できる理由です。ウォレットアプリケーションは、資金を支出するために必要な権限を保有せずにアカウントを監視できます。この統合は、シールドされたZECのコールドストレージを可能にするために特別に開始されました。
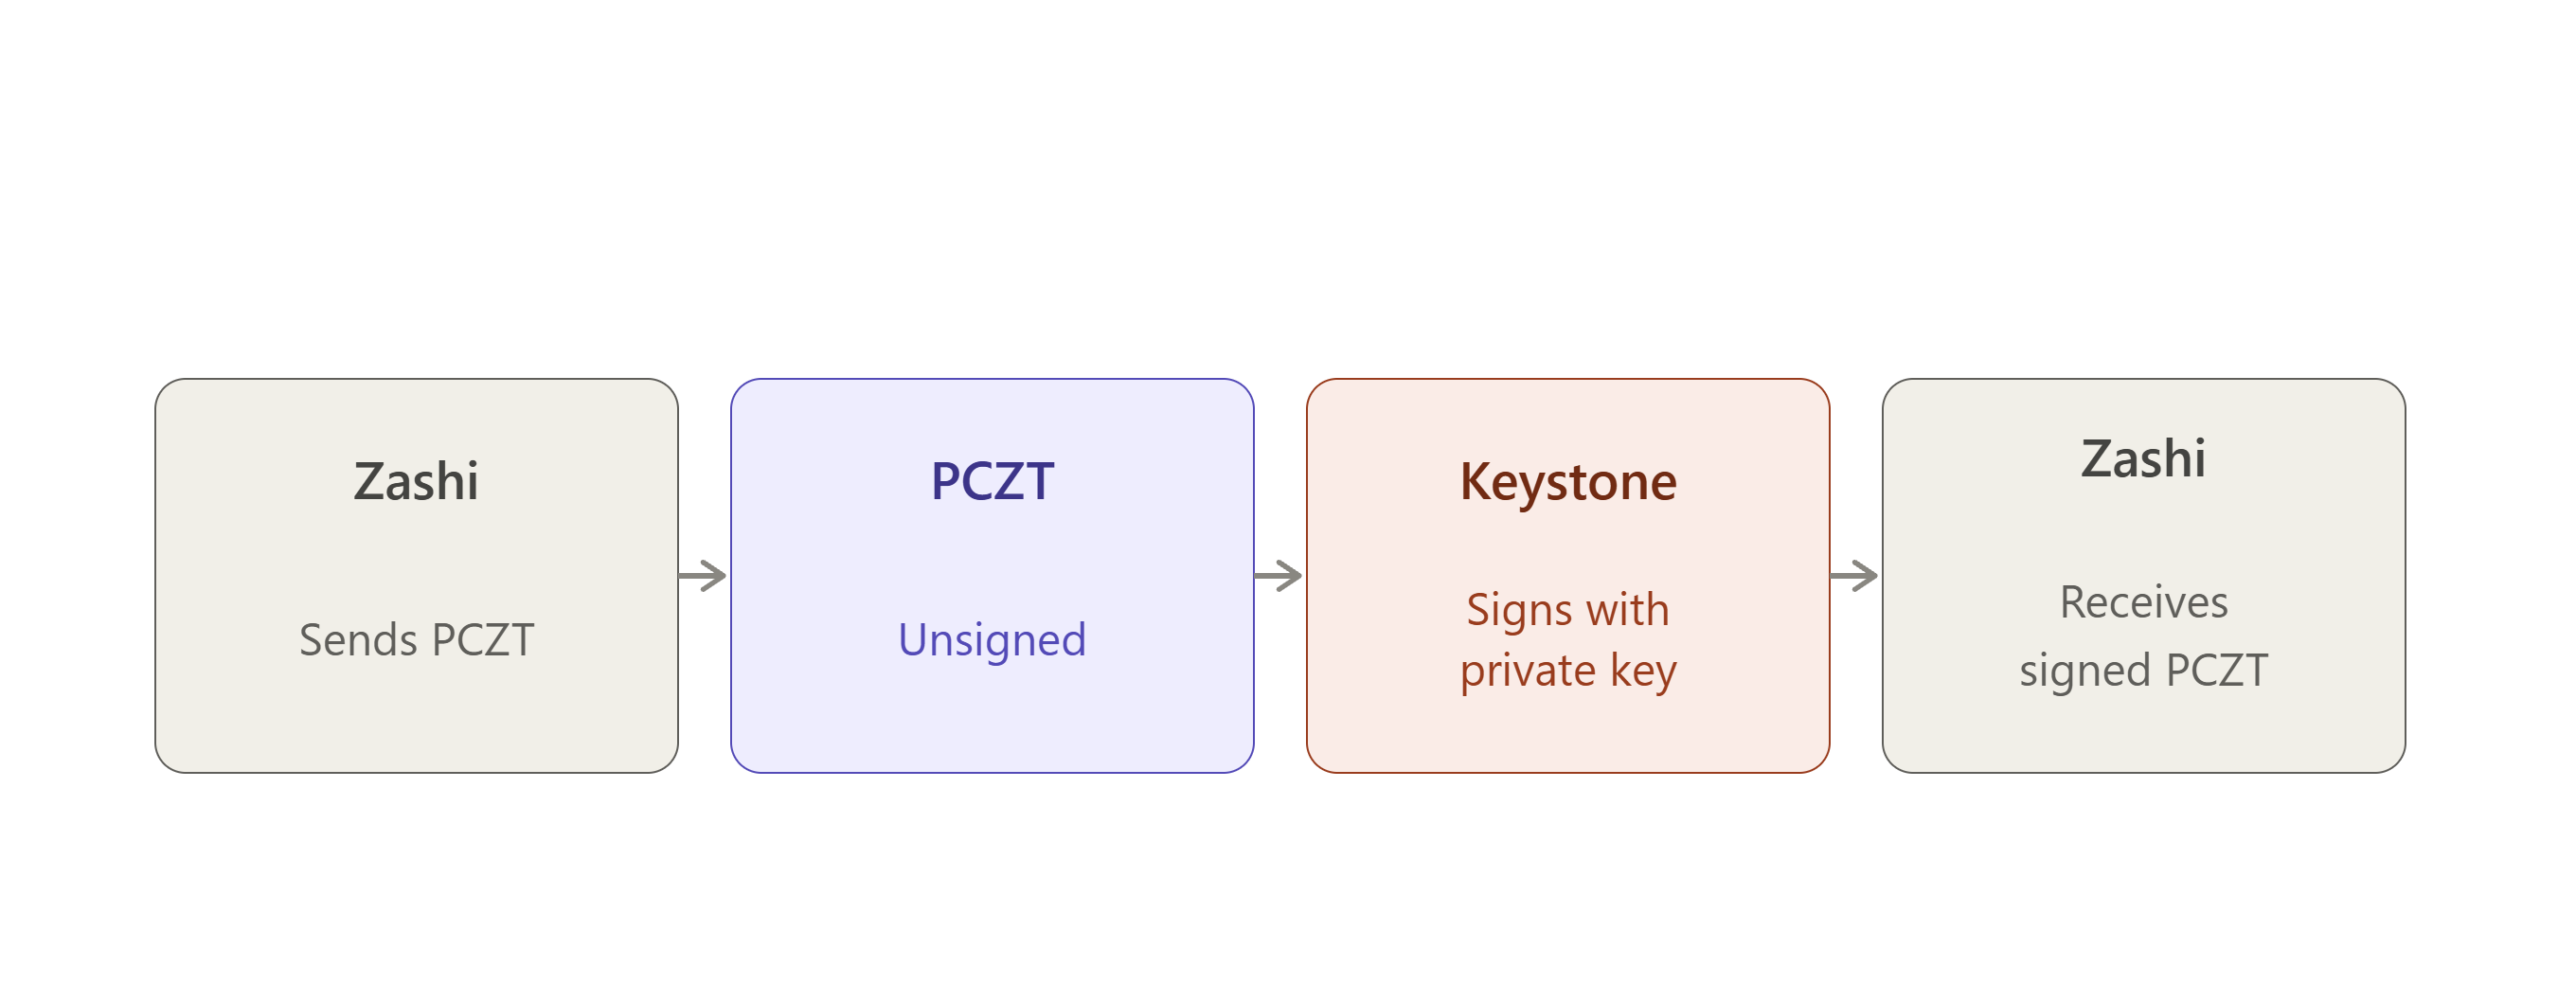
支出したいときは、次のようになります。
HitoはKeystoneと非常によく似た鍵分離モデルに従いますが、その実装はより新しいものです。Zashiのような既存のコンパニオンウォレットと組み合わせるのではなく、Hitoは独自のAndroidウォレットを提供しており、ハードウェアデバイスとそのAndroidアプリ間のオンボーディングプロセスは、Hitoの開発マイルストーンに記録されています。
オンボーディング:Hitoアプリが受け取るもの
Androidウォレットは、ハードウェアアカウントのオンボーディング時に以下を使用します。
Androidアプリケーションは、ハードウェアウォレットのシードまたは秘密支出鍵を一切受け取らないことに注意してください。
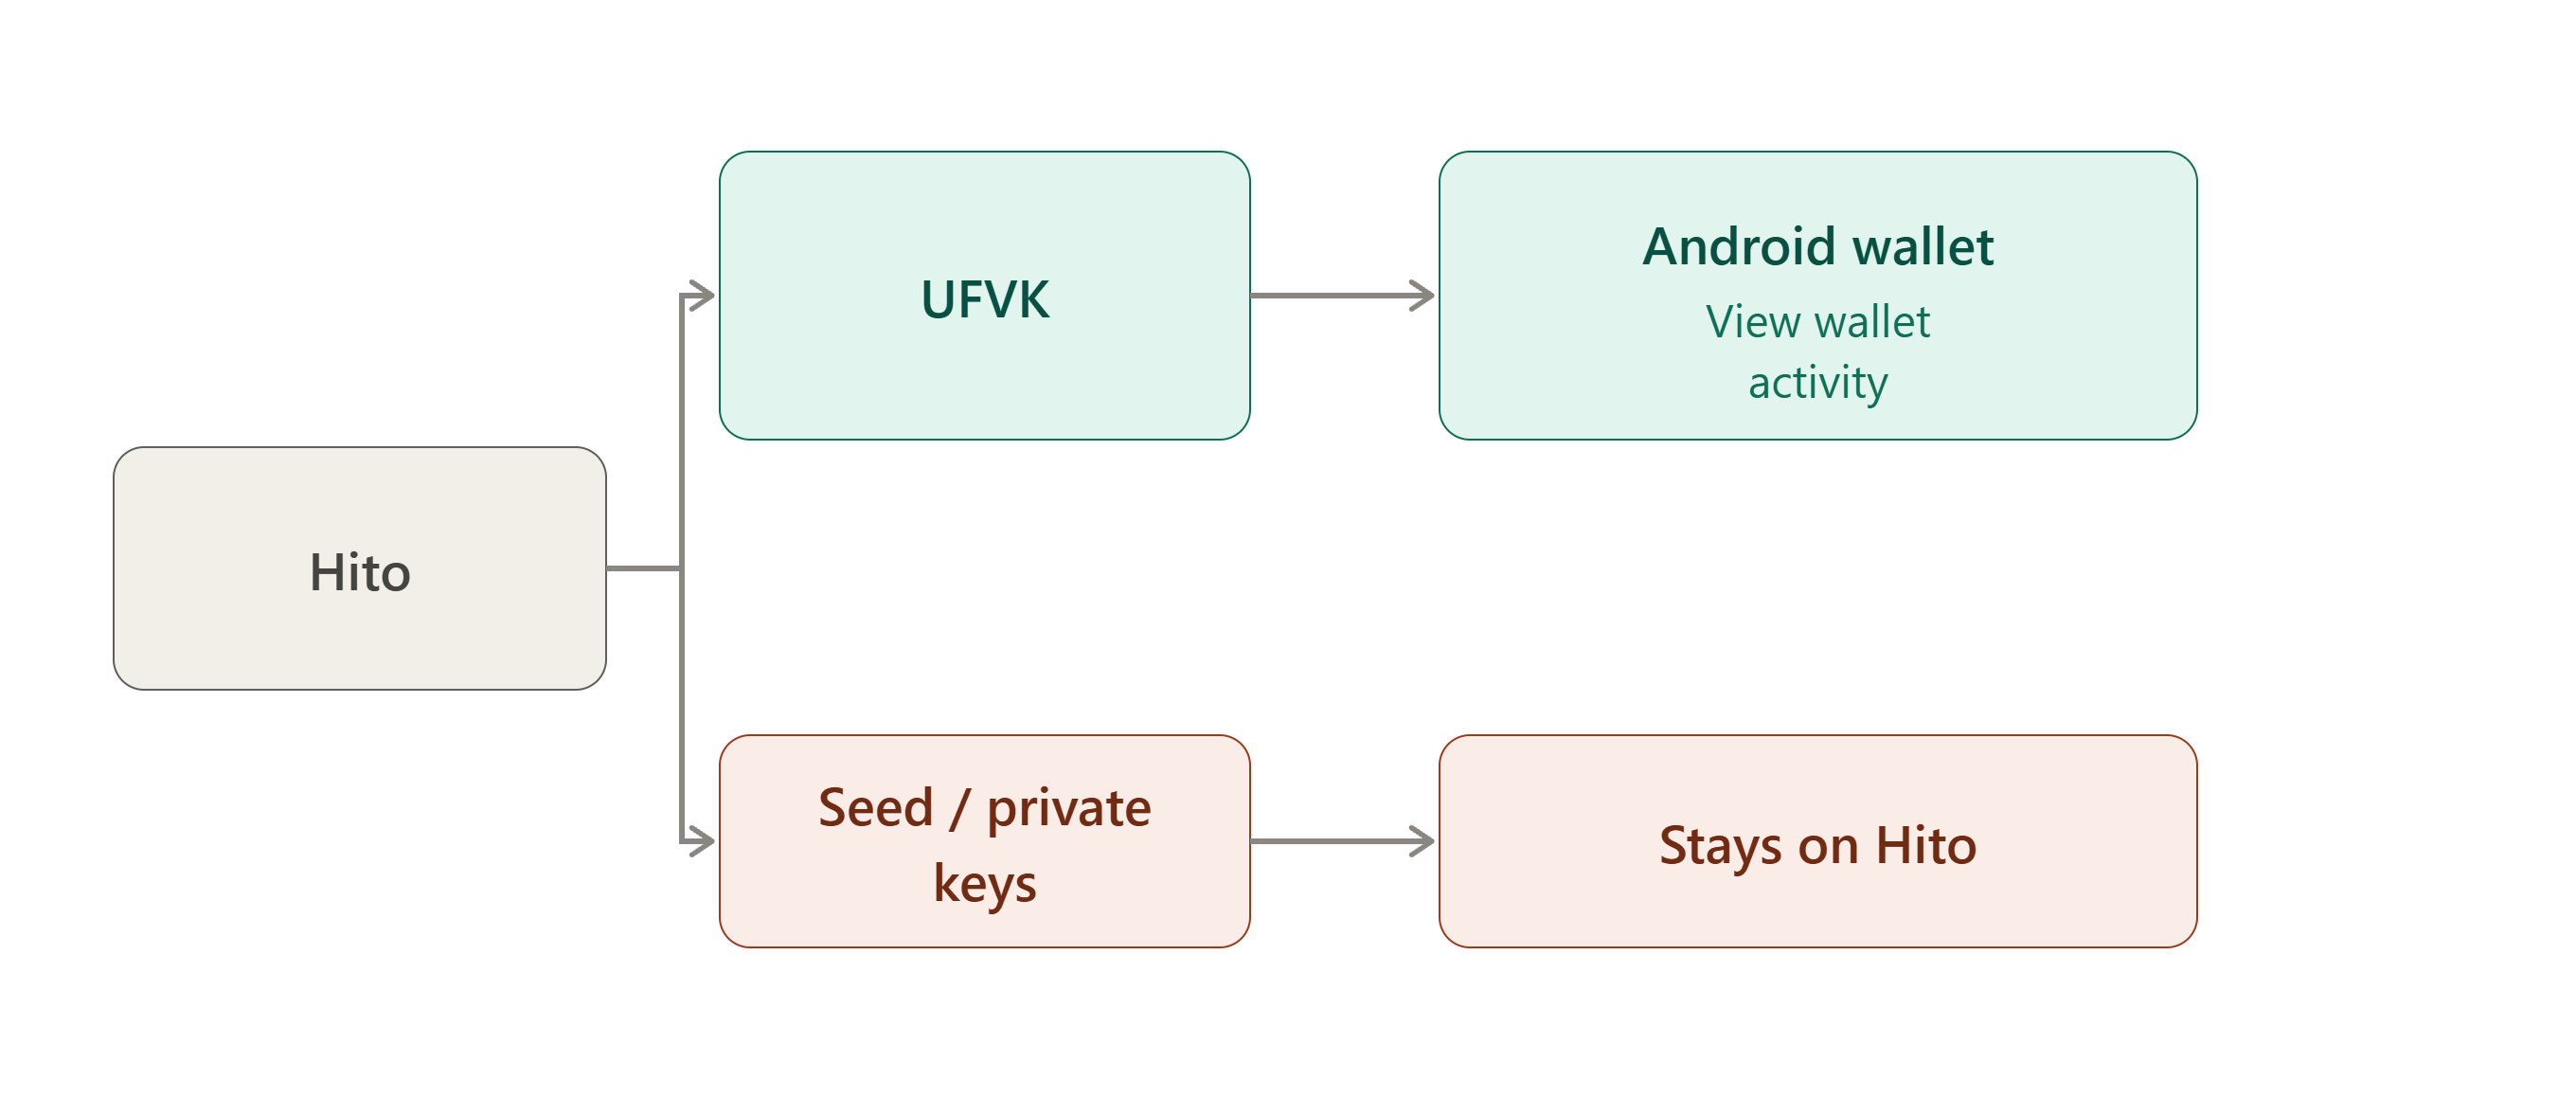
Hitoアプリは何を受け取りますか?
文書化されたオンボーディング情報には、以下が含まれます。
UFVKにより、Androidウォレットはシードを受け取ることなく、閲覧可能なウォレットとしてアカウントを操作するために必要な情報を得られます。シードフィンガープリントはシードから導出された固定長の識別子で、どのアカウントがどれであるかを認識するために使用されます。これはシード自体ではなく、支出能力も与えないため、その存在は上記の「シードを一切受け取らない」という主張と矛盾しません。
Hitoに残るものは何ですか?
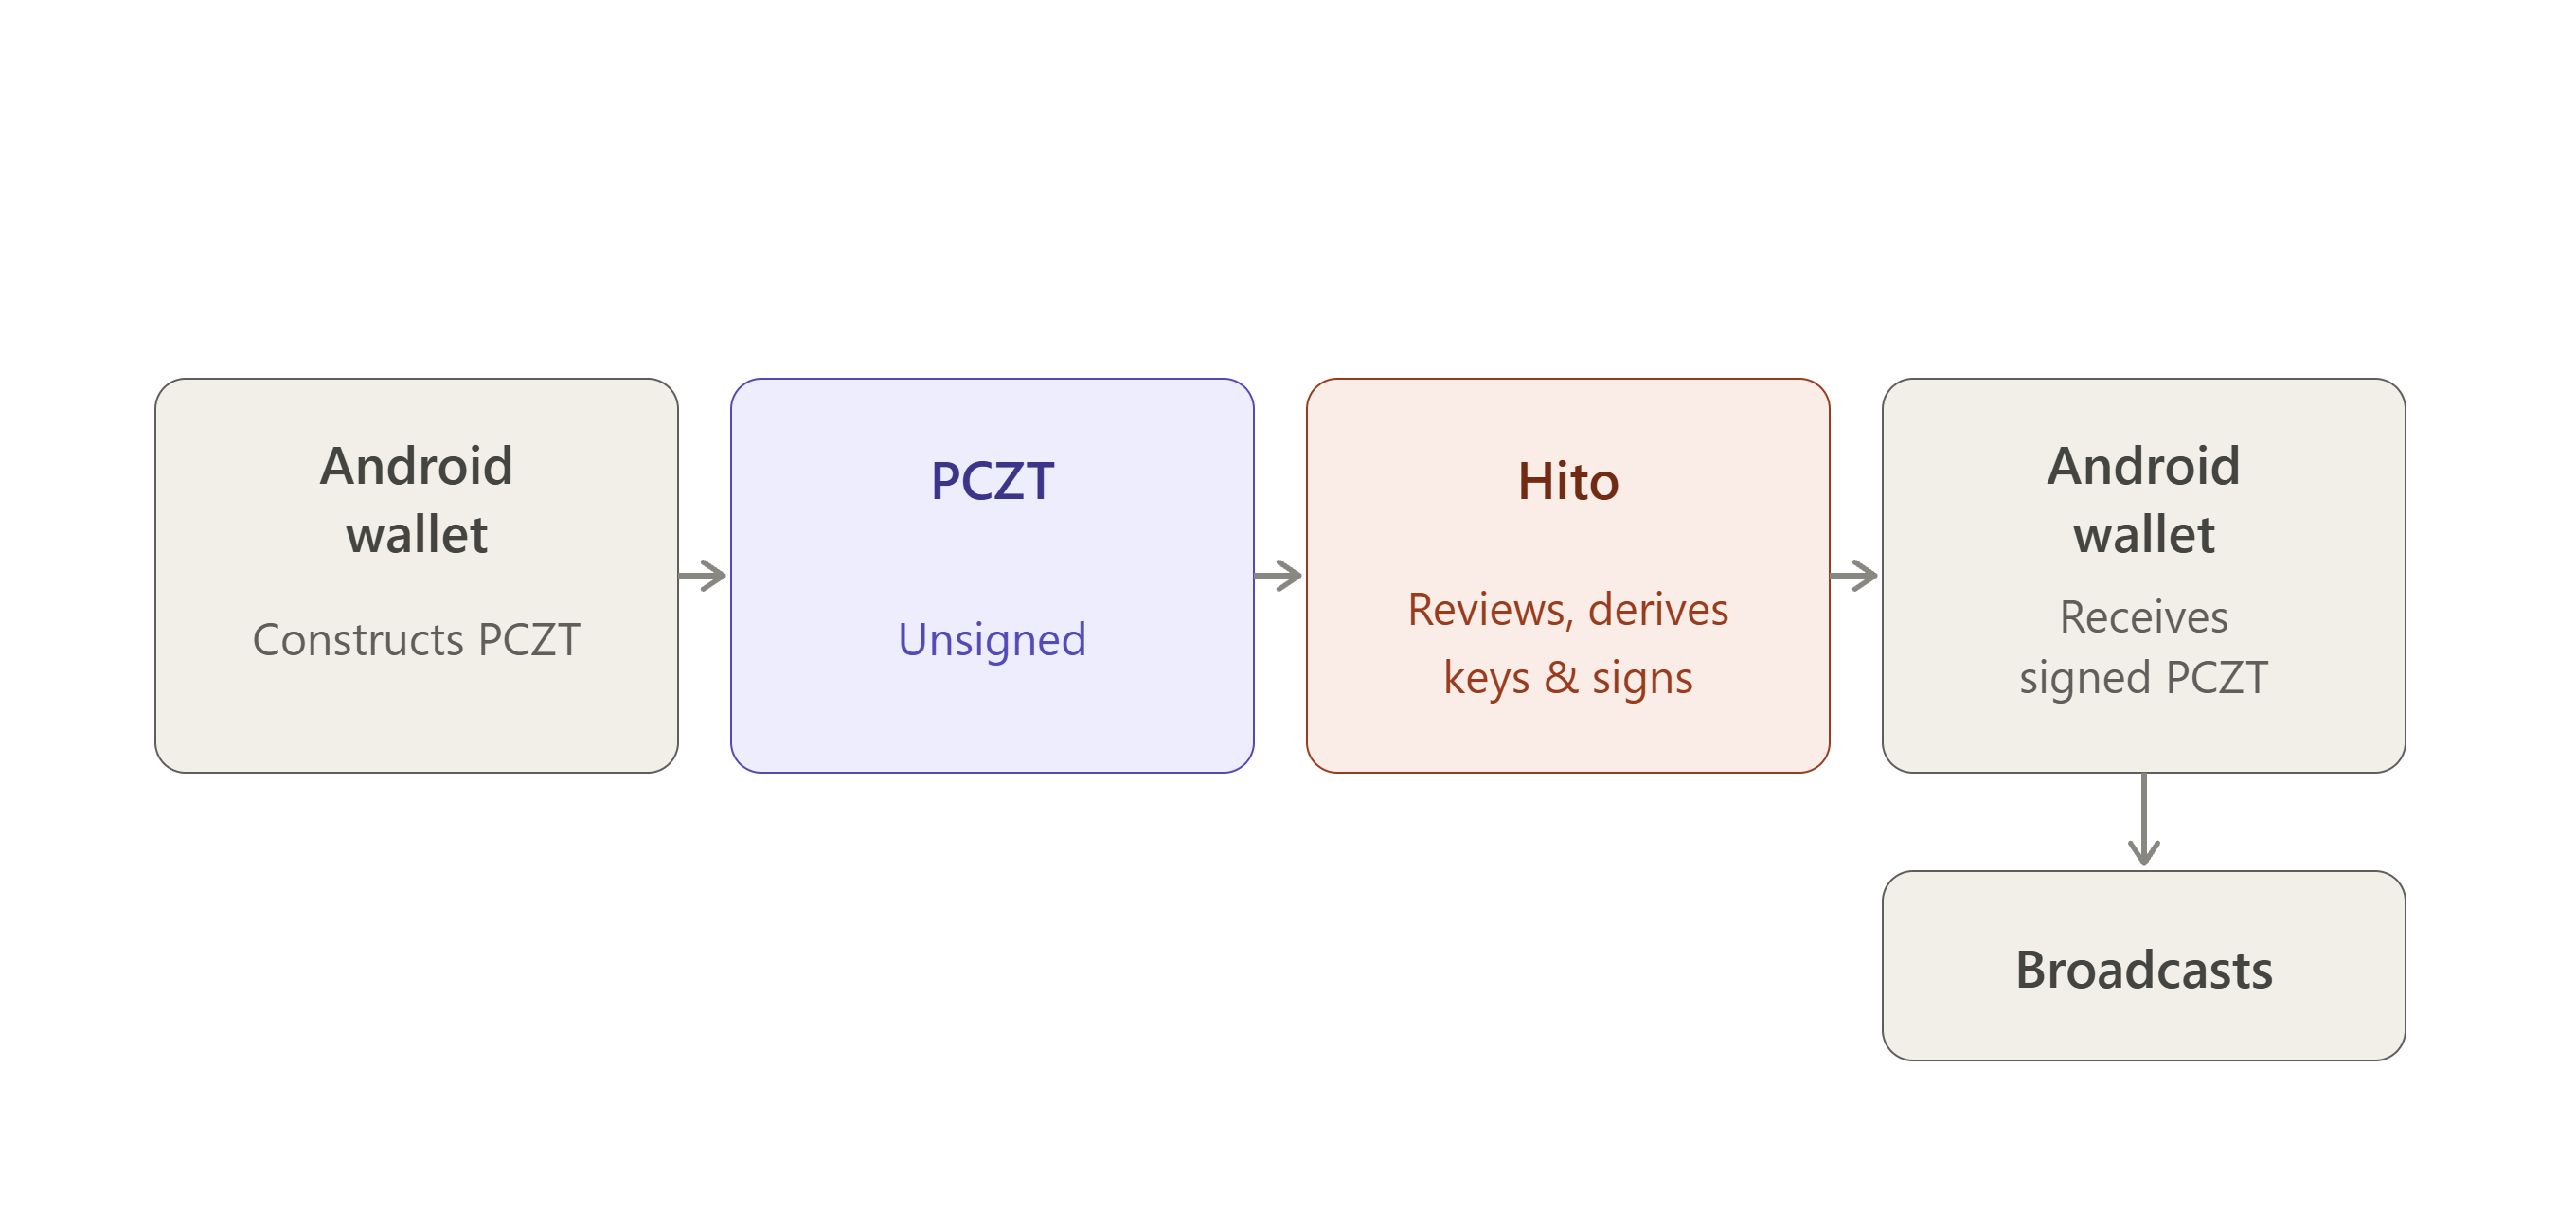
実際のシード、秘密支出鍵、および署名権限はハードウェアデバイスに残ります。その後、Hitoがオフラインで署名を行います。
現在のHitoマイルストーンでは、作成、エクスポート、オフライン署名、インポートのワークフロー全体が機能しており、BLE転送および署名済みPCZTのBBQr QRエクスポートを備えているとされています。
このワークフローは、本レポートで先に扱った完全なサイクルの具体例であるため、明示的に名前を付ける価値があります。Androidウォレットが未署名のPCZTを作成し、それをHitoへエクスポートし、Hitoが分離された鍵素材を用いてオフラインで署名し、署名済みのPCZTがAndroidウォレットへインポートされます。
シードまたは支出鍵が、その境界をどちらの方向にも越えることはありません。
Orchardは、ユーザーがプライバシーを強化してZECを保管・トランザクションできるようにする、Zcashプロトコル内のシールドされたプールです。ネットワークアップグレード 5(NU5)で導入されたOrchardは、Halo 2 Corrected from 証明 per reviewer request.システムと再設計された暗号アーキテクチャを使用し、送信者、受取人、金額などの機密トランザクション情報を明らかにすることなく、シールドされたトランザクションをサポートします。
Ironwoodは、ZcashのNU6.3ネットワークアップグレードで、Orchardプールの後継として導入されたシールドされたプールです。Orchard暗号プロトコルを使用しながら、量子リカバリー可能性や供給量の完全性に関するより強力な保証を含む、シールドされた資金の長期的なセキュリティを向上させるための変更を導入しています。
まず明確にしておくべきなのは、IronwoodはOrchardプロトコルを完全に新しい暗号システムへ置き換えたわけではないということです。Ironwoodは、既存のOrchardプロトコルを基盤とする新しいシールドされたプールとして導入されました。これは、両者が同じAction構造、同じHalo 2 Corrected from 証明 per reviewer request.システム、同じノートおよび鍵の構成を持つことを意味します。
Ironwoodには独自のノート commitment、ヌリファイア集合、アンカー、価値プールがあるため、コンセンサスレベルでは真に独立したプールです。しかし暗号学的には、再構築ではなくOrchardの拡張です。
このように設計された理由は次のとおりです。
Zebraは必要なノードになります。これは、zcashdが新しいコンセンサスルールをサポートしていないためです。IronwoodはOrchardの受信者構造を再利用するため、アドレスは変更されず、ウォレットは既存のアドレスを新しいプールへ自動的にルーティングします。ただし、Orchardの資金は最終的に所有者がIronwoodへ移動する必要があり、Orchardを受け取る新しい出力はコンセンサスによって完全にブロックされるため、ウォレットには移行機能が必要です。
トランザクション形式はバージョン5からバージョン6へ移行し、1つのトランザクションで既存のSapling/Orchard/公開型コンポーネントと並んでIronwoodコンポーネントを含められるようになりました。PCZTもこれに合わせて拡張されました。
sighashの変更は、特にハードウェアウォレットにとって最も重要です。v6では、OrchardおよびIronwoodのアンカーは署名ハッシュから除外され、認可データダイジェストにのみ入力されます。これは単なるバージョン更新ではなく、実際のファームウェア変更です。デバイスは新しいsighashを正しく実装し、コンパニオンアプリが承認対象だと主張する内容を信頼するのではなく、自ら再計算しなければなりません。
分離契約そのものは変わっていません。デバイスは依然として支出認可署名のみを返し、alphaを返すことも、バインディング署名を生成することもありません。ホストは引き続きCorrected from 証明 per reviewer request.およびその他すべてを処理します。
ただし、v6では署名者のルールが1つ変更されました。ダミーのパディング支出は、デバイスではなくIOファイナライザーによって署名されます。デバイスには、実際のノートデータに対してそれらを検証する方法がないためです。デバイスのSignerロールは、検証できないものへの署名を求められるのではなく、それらをスキップします。表示される手数料も、v6トランザクションでは同じトランザクション内でどちらのプールからも支出できるため、OrchardとIronwoodの価値残高を合算するようになりました。
このプール会計を正しく行うことは、理論上だけでなく実務上も重要です。Brave独自のZcashウォレットにおける最近のバグが、分かりやすい例です。その手数料計算では、すべてのシールドされた入力がレガシーのOrchardプールに属すると仮定していたため、トランザクションに実際にIronwoodが含まれる場合に、アクションの重複と不正確な手数料見積もりが発生しました。これはまさに、ハードウェアウォレット署名の背後にある「自分で再計算し、ホストを信頼しない」という原則が検出するためにある種類のエラーです。コンパニオンウォレットがプール会計を誤り、デバイスが自らの計算を独立して検証して初めて、署名を承認する前にその誤りを検出できます。
Ledgerが全体像を一変させました。 2026年9月23日、LedgerはLedger Wallet Desktop内でネイティブのシールドされたZcashサポートを提供しました。これにより、別個のコンパニオンアプリは不要になりました。支出鍵はデバイスに残り、コンピューターがトランザクション計算を行い、署名される前に画面上ですべてを承認します。Ironwoodのみをサポートし、古いOrchardまたはSaplingプールはサポートしません。欠点は、Zondaxが作成し、Zkoolのようなコンパニオンウォレットを必要としたレガシーの「Zcash Shielded」アプリが廃止されることです。Ledgerは11月5日にこの古いアプリの提供を終了するため、まだ使用している人はそれまでに資金を移動する必要があります。
Keystoneは順調です。 ファームウェア3.0.2では7月に完全なIronwoodサポートが追加され、現在もこれが安定版として必要な要件です。ただし、何かに署名するにはこのバージョン以降が必要です。
Hitoは初期のテストネット目標を超えて進展しました。 物理ハードウェア上で初めて実際のOrchardからIronwoodへのトランザクションの署名と送信に成功しました(当初はテストネット上でした)。その後の更新では、本番ハードウェアでメインネットのフロー(Ironwood→Ironwood、Ironwood→公開型など)が確認されています。安定版ファームウェアとより広範な提供は、引き続き進行中です。
ZondaxとZkoolは現在変動中です。Zondaxのアプリは、Ledger上で廃止されるものです。そのアプリを介してLedgerデバイスと通信していたZkoolは、古いアプリがなくなった後にその役割がどうなるかを示していません。今後もLedgerユーザーにとって有用であり続けるのか、それとも主に他のデバイスにおける将来性を持つのかは不明です。
移行そのものが最大の波及効果です。プール間を移動する量は公開されるため、ウォレットは残高を1つの見える塊として移動するのではなく、時間をかけて標準的な額面に分けて転送します。これは移行ごとに多数の署名対象トランザクションを意味し、ハードウェアウォレットにとってバッチPCZT署名が非常に重要だった理由そのものです。
Ledgerのファームウェア作業もハードウェアの制限に直面しました。実際のノート支出は、1つのコマンドで数万件の暗号システムコールに達し、デバイスのウォッチドッグを作動させる可能性がありました。この修正ではフィールド演算をソフトウェアへ移し、Nano Xのスタック制約内に収めるため共有スクラッチ状態が必要になりました。
https://forum.zcashcommunity.com/t/ironwood-is-here-updated-wallets-libraries-aug-20/56557/40