ZecHub
プライバシーツール
実用的なプライバシーソリューション

ZecHub
プライバシーツール
実用的なプライバシーソリューション
データセキュリティとプライバシーは、個人や企業にとって重要な問題です。サイバー攻撃やデータ漏洩がますます一般的になっており、敏感なデータを保護し、プライバシーを維持するための積極的な対策が必要です。そのような対策の一つとして、ハードウェアセキュリティキーデバイスを使用することにより、デバイスとデータに追加の保護層を提供できます。
ハードウェアセキュリティキーは、2要素認証(2FA)のために使用される物理的なデバイスで、あなたのアカウントやデバイスを保護します。これは、ユーザー名とパスワードと併用して動作し、許可されたユーザーだけがアカウントやデータにアクセスできるようにします。
これらのキーは、ユーザー名とパスワードと組み合わせて使用され、許可されたユーザーだけがアカウントやデータにアクセスできるように設計されています。USBドライブ、NFCカード、またはBluetoothデバイスなどのさまざまな形態で提供されます。
BinanceやCoinbaseなどの交易所など、この技術をサポートするWebサイトまたはプラットフォームで2FAをハードウェアセキュリティキーデバイス経由で有効にする必要があります。
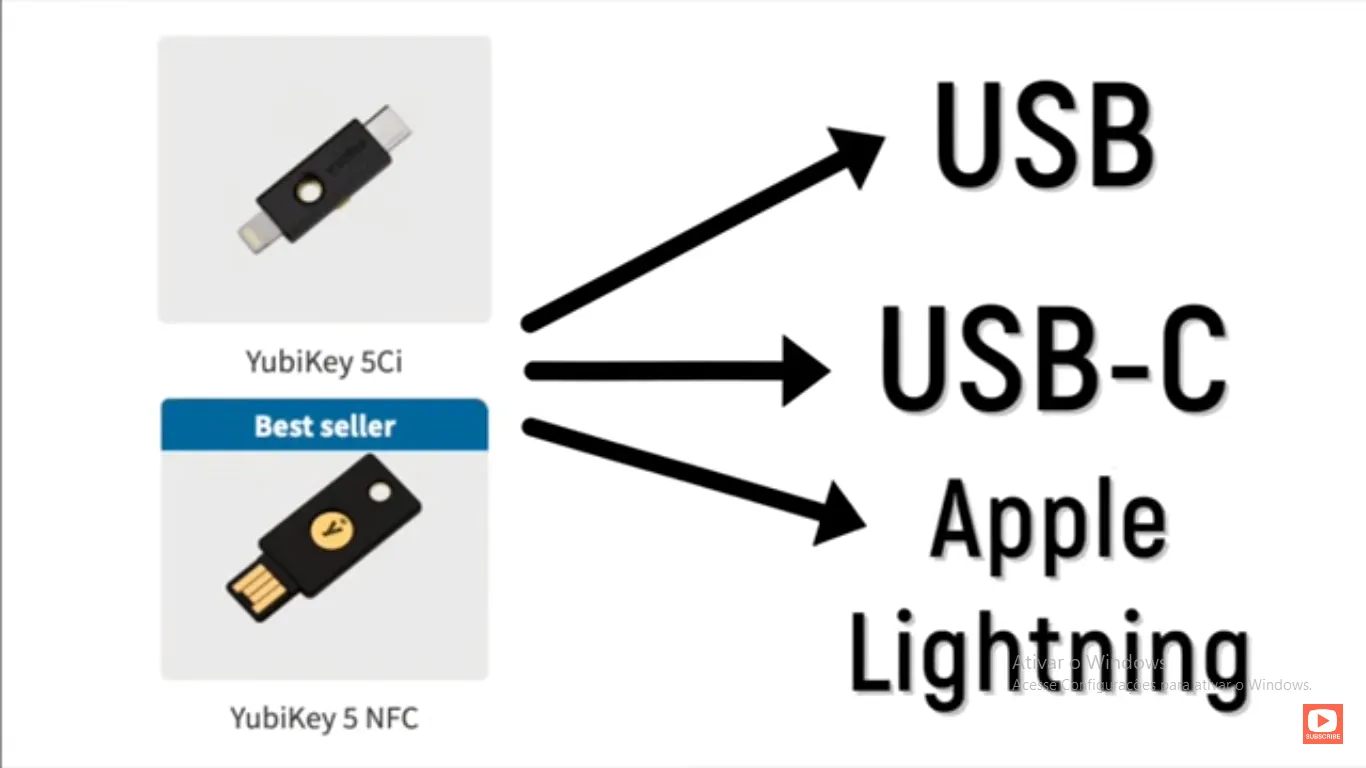
YubiKeyなどのハードウェアセキュリティキーデバイスを使用する場合、単にデスクトップ/ノートPCやスマートフォンのUSBまたはType-Cポートにハードウェアキーを挿入し、キーが自動的に認証を完了します。
ハードウェアセキュリティキーデバイスは、従来のパスワードベースの認証方法よりも多くの利点があります。これらは、ブルートフォース攻撃やソーシャルエンジニアリング、フィッシング攻撃によって簡単に侵害される可能性のあるパスワードよりも、はるかに攻撃が困難です。セキュリティキーデバイスは、使用されるたびに一意のコードを生成し、これにより、攻撃者がコードを予測または複製することができるのはほぼ不可能になります。また、非常に使いやすく設定でき、デバイスに追加のソフトウェアやドライバのインストールを必要としません。
いいえ、ハードウェアセキュリティキーデバイスには多くの形式があり、すべてのデバイスやオペレーティングシステムと互換性があるわけではありません。キーを購入する前に、自分のデバイスおよびオペレーティングシステムとの互換性があることを確認してください。
はい、単一のハードウェアセキュリティキーデバイスは、さまざまなWebサイトやサービス上の複数のアカウントを保護するために使用できます。
ハードウェアセキュリティキーデバイスを紛失すると、あなたのアカウントがブロックされるリスクがあります。この状況を避けるために、バックアップの鍵または代替認証方法を持つことをお勧めします。
市場で入手可能な2要素認証用ハードウェアのいくつかの例を以下に示します。
Yubico YubiKey 5 NFC
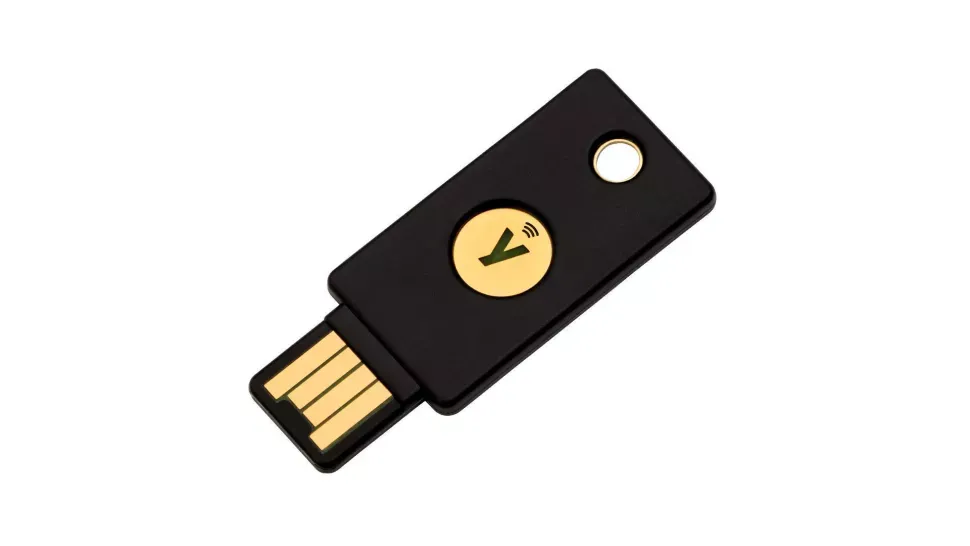
Yubicoは、多くのセキュリティキーデバイスで使用されているFIDO U2Fオープン認証基準の共同開発者であり、その製品であるYubiKey 5 NFCはあなたのデバイスを安全に保護するための信頼できる選択肢です。名前の通り、USB A(またはアダプターを使用してUSB C)やNFCで動作します。 Google Chrome、Facebook、Dropbox、LastPass、1Passwordなど多くのサービスと即座に互換性があります。YubiKey 5はコンパクトで耐久性があり軽量であり、防水機能も備えています。 サービスの指示に従ってキーデバイスをUSBポートに挿入するだけで、YubiKeyを2番目のU2F要因として設定できます。キー上の金色の円をタッチまたは押すと、あなたのキーデバイスが登録され、次回ログイン時にはパスワードを入力し、キーデバイスを挿入してタッチするだけです。
Thetis Fido U2F Security Key
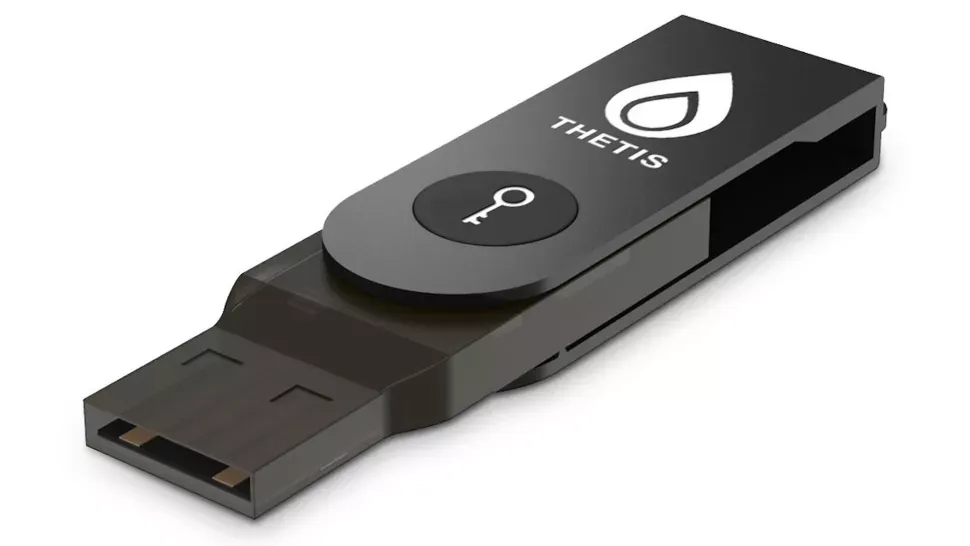
セキュリティキーデバイスの中でコストパフォーマンスが最も良いとされるモデルの一つはThetis製です。このモデルにはBluetooth機能が搭載されておらず(より高価なモデルでは利用可能)、FIDO U2F標準のみをサポートしているため、UAFやOTPとの互換性はありません。ただし、Windows、macOS、LinuxでChromeまたはOperaブラウザを使用する場合に、安全なウェブサイトへのアクセスを提供します。 この手頃な価格のセキュリティキーデバイスは、回転式アルミニウムケースが装備されており、輸送中に接続部分が損傷しないように設計されています。ブラック、ゴールド、シルバーの3つの色から選べます。 プラスチック製のケースは頑丈で比較的耐久性がありますが、バッグの中に重い物と一緒に置くのは避けてください。キーデバイス上の穴は小さすぎるため、キーチェーンやラanyードを装着する選択肢は限られています。
CryptoTrust OnlyKey
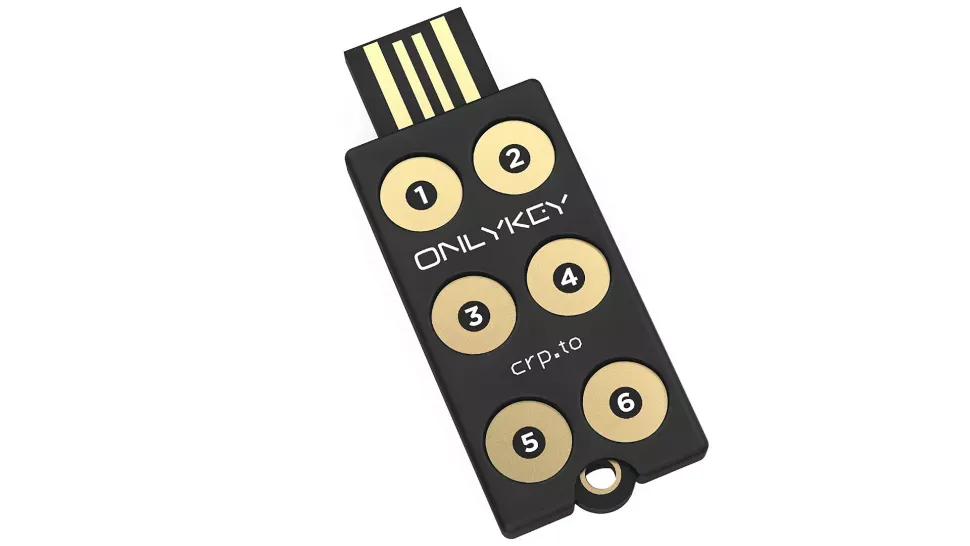
名前の通り、OnlyKeyは競合製品にはない便利な機能を備えています。コンピュータにキーロガーが侵入した場合でも、オンボードのキーパッドによりオンラインアカウントを安全に保つことができます。FIDO 2 U2F、Yubico OTP、TOTPなどの複数の2FA方法をサポートしています。 主流用途では最適なパスワードマネージャーではありませんが、OnlyKeyは単一のキーで24つのOTPアカウント、24つのパスワード、24つのユーザー名/URLを保存できます。これは、複数のパスワードを覚えるのが苦手で、キーデバイスに任せたい場合に非常に便利です。 暗号化バックアップ、自己破壊(特定回数の不正な試行後にデバイスが削除される)、ファームウェア更新機能なども提供しています。一方で、ユーザーインターフェースは理想的ではありません。
今や2要素認証用ハードウェアキーデバイスが何であるか、そしてどのように動作するかを理解したので、ここではそのキーをGoogleアカウントに接続する方法について説明します。
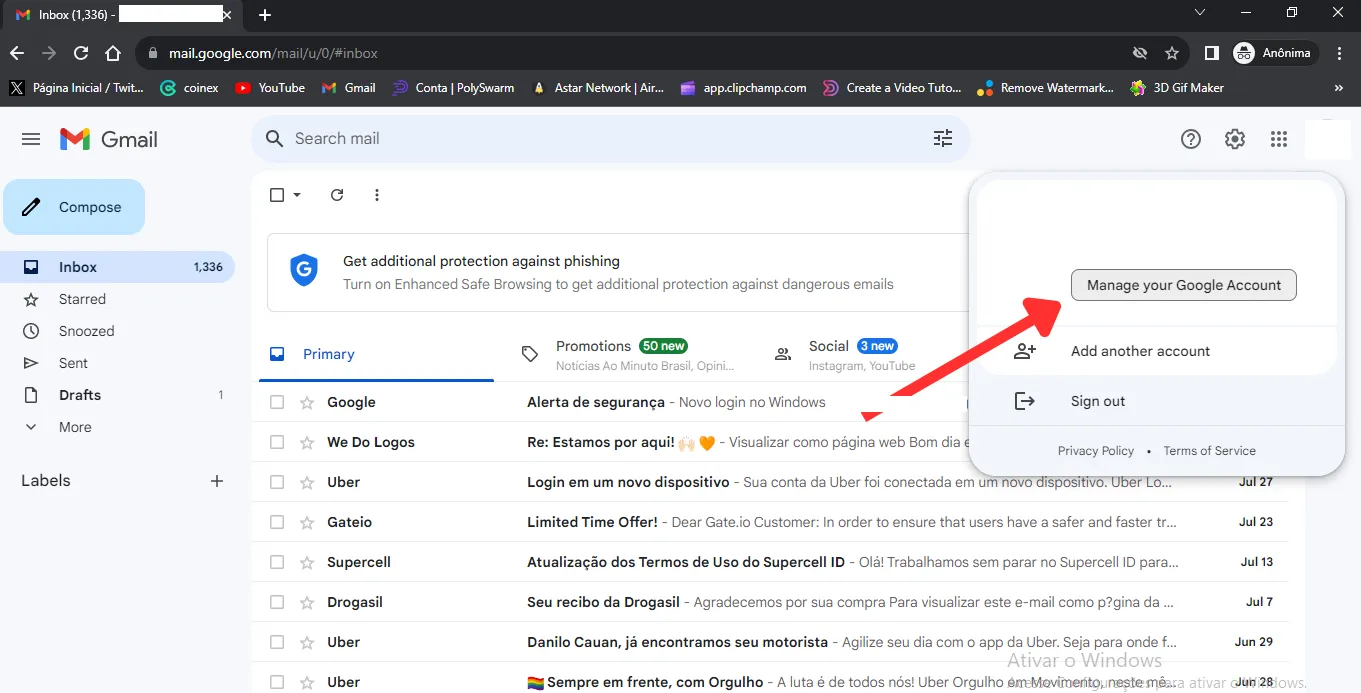
ステップ1
Gmailアカウントにログインし、Googleアカウントの管理 をクリックしてください。
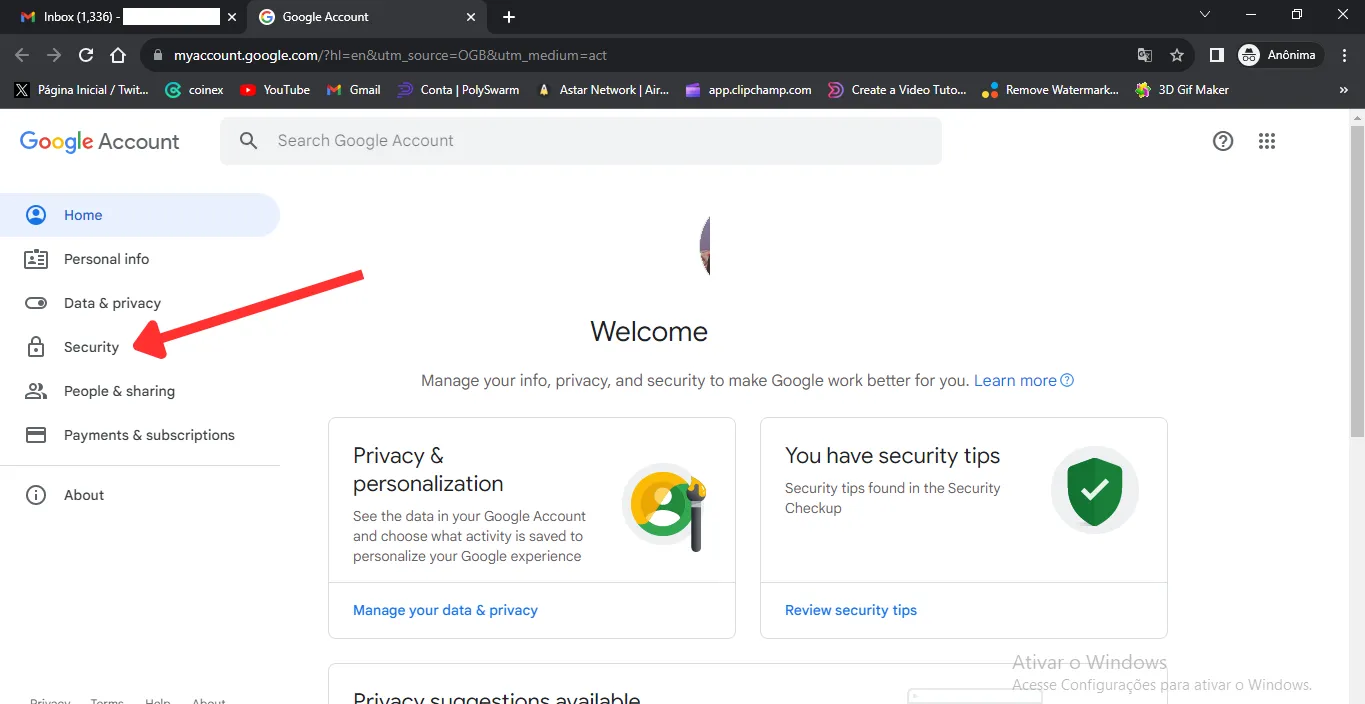
ステップ2
セキュリティ をクリックしてください。
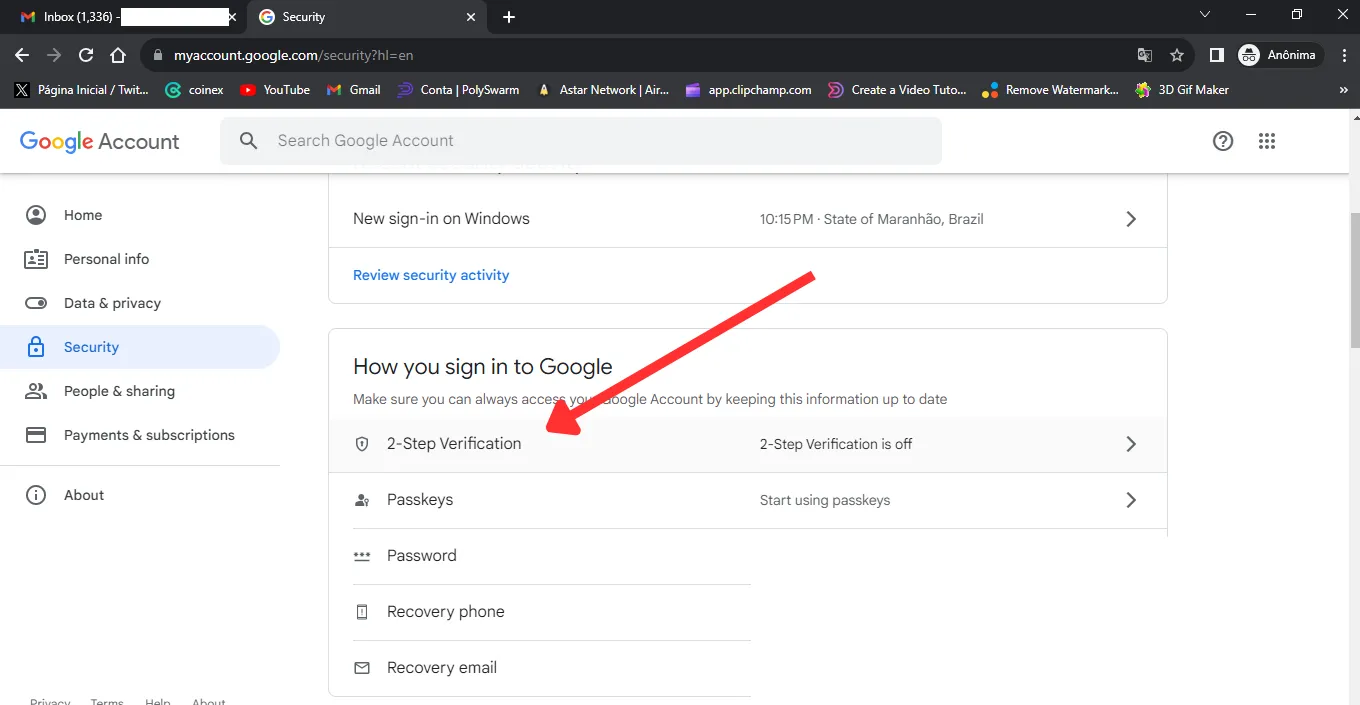
ステップ3
2段階認証 をクリックしてください。
ステップ4
もっとオプションを表示 を選択してください。
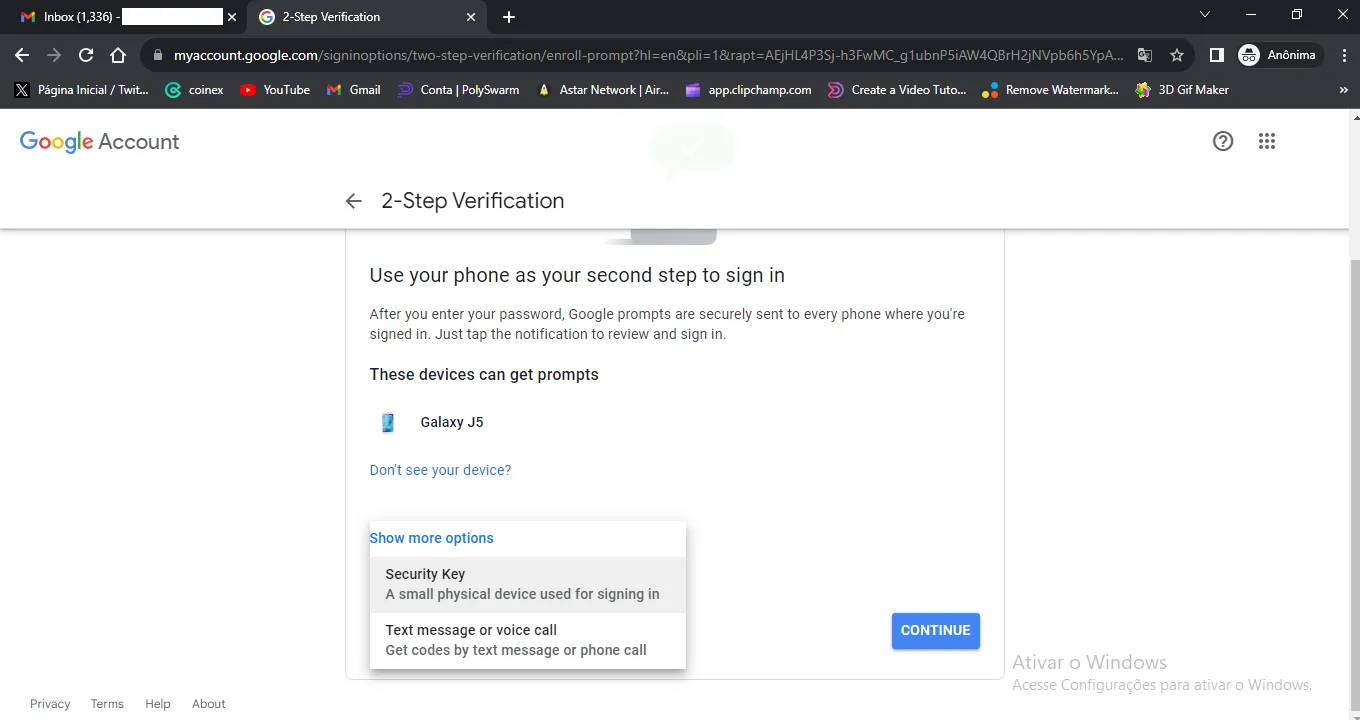
ステップ5
今度は セキュリティキー を選択し、その後 進む をクリックしてください。
ステップ6
2要素認証用のセキュリティキーデバイスを接続してください。
ステップ7
デバイスに付けたい名前を入力し、完了 をクリックしてください。



