
Halo
संक्षेप में
Halo एक भरोसेमुक्त, पुनरावर्ती शून्य-ज्ञान प्रमाण (ZKP) प्रणाली है, जिसे Sean Bowe ने Electric Coin Co में खोजा था। यह विश्वसनीय सेटअप की आवश्यकता हटाती है और पुनरावर्ती प्रमाण संयोजन को व्यावहारिक बनाती है, जो Zcash के वर्तमान स्केलेबिलिटी और सुरक्षा रोडमैप की नींव है।
- यह क्या है: कुशल पुनरावृत्ति और बिना किसी विश्वसनीय सेटअप समारोह वाला एक zk-SNARK निर्माण।
- यह क्यों महत्वपूर्ण है: Zcash का Orchard शील्डेड पूल, जो 2022 में NU5 के साथ सक्रिय हुआ था, Halo 2 पर चलता है — इस शोध का उत्पादन कार्यान्वयन।
- मुख्य गुण: सेटअप समारोहों से कोई "टॉक्सिक वेस्ट" नहीं, और ऐसे प्रमाण जो व्यावहारिक रूप से असीमित अन्य प्रमाणों की पुष्टि कर सकते हैं।
- लाइसेंसिंग: Halo 2 MIT और Apache 2.0 के अंतर्गत ओपन सोर्स है, इसलिए पारिस्थितिकी तंत्र में कोई भी इस पर निर्माण कर सकता है।
मूल व्याख्या
Halo एक भरोसेमुक्त, पुनरावर्ती शून्य-ज्ञान प्रमाण प्रणाली है, जिसे Sean Bowe ने Electric Coin Co में खोजा था। यह विश्वसनीय सेटअप को समाप्त करती है और Zcash blockchain की अधिक स्केलेबिलिटी संभव बनाती है। Halo पहली शून्य-ज्ञान प्रमाण प्रणाली थी जो कुशल और पुनरावर्ती दोनों थी — इसे व्यापक रूप से एक वैज्ञानिक सफलता माना जाता है।

दो घटक
- संक्षिप्त बहुपद प्रतिबद्धता योजना। एक प्रतिबद्धकर्ता को छोटी स्ट्रिंग के साथ बहुपद के लिए प्रतिबद्ध होने देती है, जिसका उपयोग सत्यापक प्रतिबद्ध बहुपद के दावा किए गए मूल्यांकनों की पुष्टि करने के लिए कर सकता है।
- बहुपद इंटरैक्टिव ओरेकल प्रमाण। सत्यापक, बहुपद प्रतिबद्धता योजना का उपयोग करके, प्रमाणक (एक एल्गोरिदम) से अपनी पसंद के बिंदुओं पर सभी प्रतिबद्धताएँ खोलने को कहता है और जाँचता है कि उनके बीच पहचान सत्य है।
कोई विश्वसनीय सेटअप नहीं
zk-SNARKs प्रमाण और सत्यापन के लिए सार्वजनिक पैरामीटर के रूप में एक सामान्य संदर्भ स्ट्रिंग (CRS) पर निर्भर करते हैं। यह CRS किसी विश्वसनीय पक्ष द्वारा पहले से उत्पन्न किया जाना चाहिए। हाल तक, इस विश्वसनीय सेटअप समारोह के दौरान शामिल जोखिम को कम करने के लिए जटिल सुरक्षित बहु-पक्षीय गणनाएँ (MPC) — जैसे Aztec नेटवर्क और Zcash द्वारा की गईं — आवश्यक थीं।
Zcash के पहले के Sprout और Sapling शील्डेड पूलों ने BCTV14 और Groth16 zk-proving प्रणालियों का उपयोग किया। यद्यपि वे सुरक्षित थे, उनकी सीमाएँ थीं: वे स्केलेबल नहीं थे क्योंकि वे एकल अनुप्रयोग से बंधे थे, "टॉक्सिक वेस्ट" (जेनेसिस समारोह के दौरान उत्पन्न क्रिप्टोग्राफिक सामग्री के अवशेष) बना रह सकता था, और समारोह को स्वीकार्य मानने में विश्वास का एक तत्व (भले ही अति सूक्ष्म) था।
Halo दीर्घवृत्तीय वक्रों के चक्रों पर कठिन समस्याओं के कई उदाहरणों को बार-बार एक साथ समेटकर विश्वसनीय सेटअप हटाता है, ताकि कम्प्यूटेशनल प्रमाण स्वयं के बारे में कुशलता से तर्क करने के लिए उपयोग किए जा सकें (नेस्टेड अमोर्टाइजेशन)। इसका एक दुष्प्रभाव यह है कि संरचित संदर्भ स्ट्रिंग (समारोह का आउटपुट) अपग्रेड करने योग्य हो जाती है, जिससे smart contracts जैसे अनुप्रयोग संभव होते हैं।
Halo उपयोगकर्ताओं को बड़े पैमाने की शून्य-ज्ञान प्रमाण प्रणाली की सुरक्षा के बारे में दो महत्वपूर्ण आश्वासन देता है। पहला, यह उपयोगकर्ताओं को सिद्ध करने देता है कि जेनेसिस समारोह में शामिल किसी ने भी धोखाधड़ीपूर्ण लेनदेन निष्पादित करने के लिए कोई गुप्त बैकडोर नहीं बनाया है। दूसरा, यह उपयोगकर्ताओं को प्रदर्शित करने देता है कि अपडेट और परिवर्तनों से गुजरने के बावजूद प्रणाली समय के साथ सुरक्षित बनी रही है।
Sean Bowe का Dystopia Labs पर व्याख्यात्मक लेख
दृश्य / उपमा
नोटरी श्रृंखला
एक सामान्य zk-SNARK को नोटरीकृत दस्तावेज़ के रूप में सोचें: एक मुहर, एक सत्यापन, काम पूरा। अब कल्पना करें कि आपको दस हज़ार दस्तावेज़ों के ढेर के प्रामाणिक होने को सिद्ध करना है। पुनरावृत्ति के बिना, सत्यापक को हर मुहर की जाँच करनी होगी।
Halo प्रत्येक सत्यापित दस्तावेज़ को अगले दस्तावेज़ पर मुहर में बदल देता है, जब तक कि पूरा ढेर एक ही मुहर वाले एकल दस्तावेज़ में न सिमट जाए। पूरे क्रम पर भरोसा करने के लिए अंतिम दस्तावेज़ की जाँच पर्याप्त है — और महत्वपूर्ण रूप से, Halo का नोटरी (प्रमाण प्रणाली) अपनी मुहर लगाने के लिए कभी किसी बाहरी प्राधिकरण की आवश्यकता के बिना अपनी मुहरें स्वयं बनाता है।
विश्वसनीय सेटअप हटाना क्यों महत्वपूर्ण है
पुरानी प्रणालियों में, "मुहर" (CRS) एक समारोह से आती थी। प्रतिभागियों को मध्यवर्ती सामग्री नष्ट करनी होती थी, और सभी को विश्वास करना होता था कि उन्होंने ऐसा किया। Halo की मुहर केवल गणित से उत्पन्न होती है: नष्ट करने के लिए कुछ नहीं, लीक होने के लिए कुछ नहीं, और भरोसा करने के लिए कोई समारोह नहीं।
गहन अध्ययन
पुनरावर्ती प्रमाण
पुनरावर्ती प्रमाण संयोजन एकल प्रमाण को व्यावहारिक रूप से असीमित अन्य प्रमाणों की शुद्धता की पुष्टि करने देता है, जिससे बड़ी मात्रा में गणना (और जानकारी) संपीड़ित हो जाती है। यह स्केलेबिलिटी का आवश्यक घटक है, क्योंकि यह नेटवर्क को क्षैतिज रूप से स्केल होने देता है जबकि प्रतिभागियों के समूह फिर भी नेटवर्क के शेष भाग की अखंडता पर भरोसा कर सकते हैं।
Halo से पहले, पुनरावर्ती प्रमाण संयोजन हासिल करने के लिए बड़ा कम्प्यूटेशनल खर्च और विश्वसनीय सेटअप आवश्यक था। प्रमुख खोजों में से एक नेस्टेड अमोर्टाइजेशन नामक तकनीक थी: आंतरिक गुणनफल तर्क पर आधारित बहुपद प्रतिबद्धता योजना का उपयोग कर पुनरावर्ती संयोजन, जिसने विश्वसनीय सेटअप से बचते हुए प्रदर्शन में भारी सुधार किया।
Halo शोधपत्र इस बहुपद प्रतिबद्धता योजना का पूर्ण वर्णन करता है और पाया कि इसके भीतर एक नई एग्रीगेशन तकनीक मौजूद थी। यह तकनीक स्वतंत्र रूप से बनाए गए बड़ी संख्या में प्रमाणों को लगभग उतनी ही तेज़ी से सत्यापित करने देती है जितनी तेज़ी से एकल प्रमाण सत्यापित होता है। अपने आप में, यह पहले के zk-SNARKs का बेहतर विकल्प प्रस्तुत करती थी, जिसका उपयोग Zcash में किया गया था।
Halo 2
Halo 2, zk-SNARK का Rust में लिखा हुआ उच्च-प्रदर्शन कार्यान्वयन है, जो विश्वसनीय सेटअप की आवश्यकता समाप्त करते हुए Zcash में स्केलेबिलिटी की नींव रखता है।
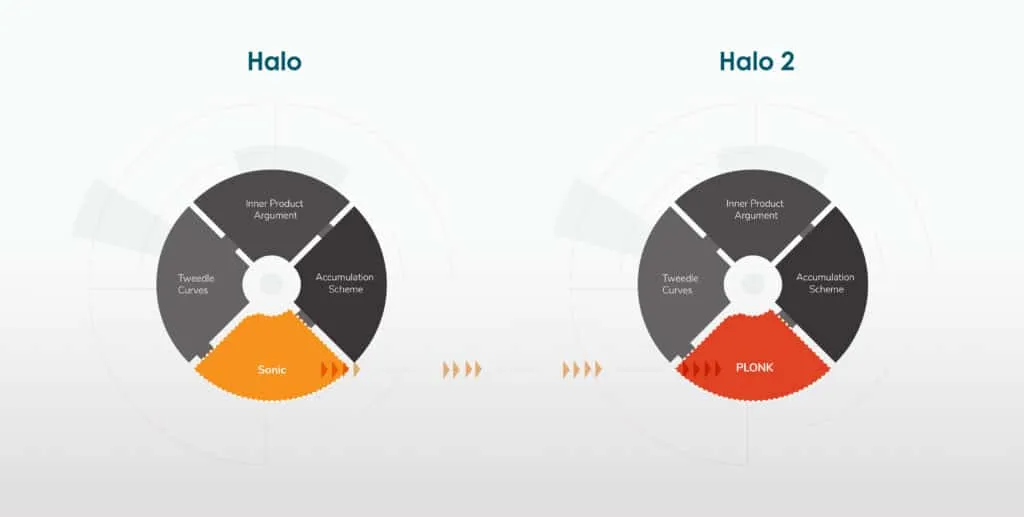
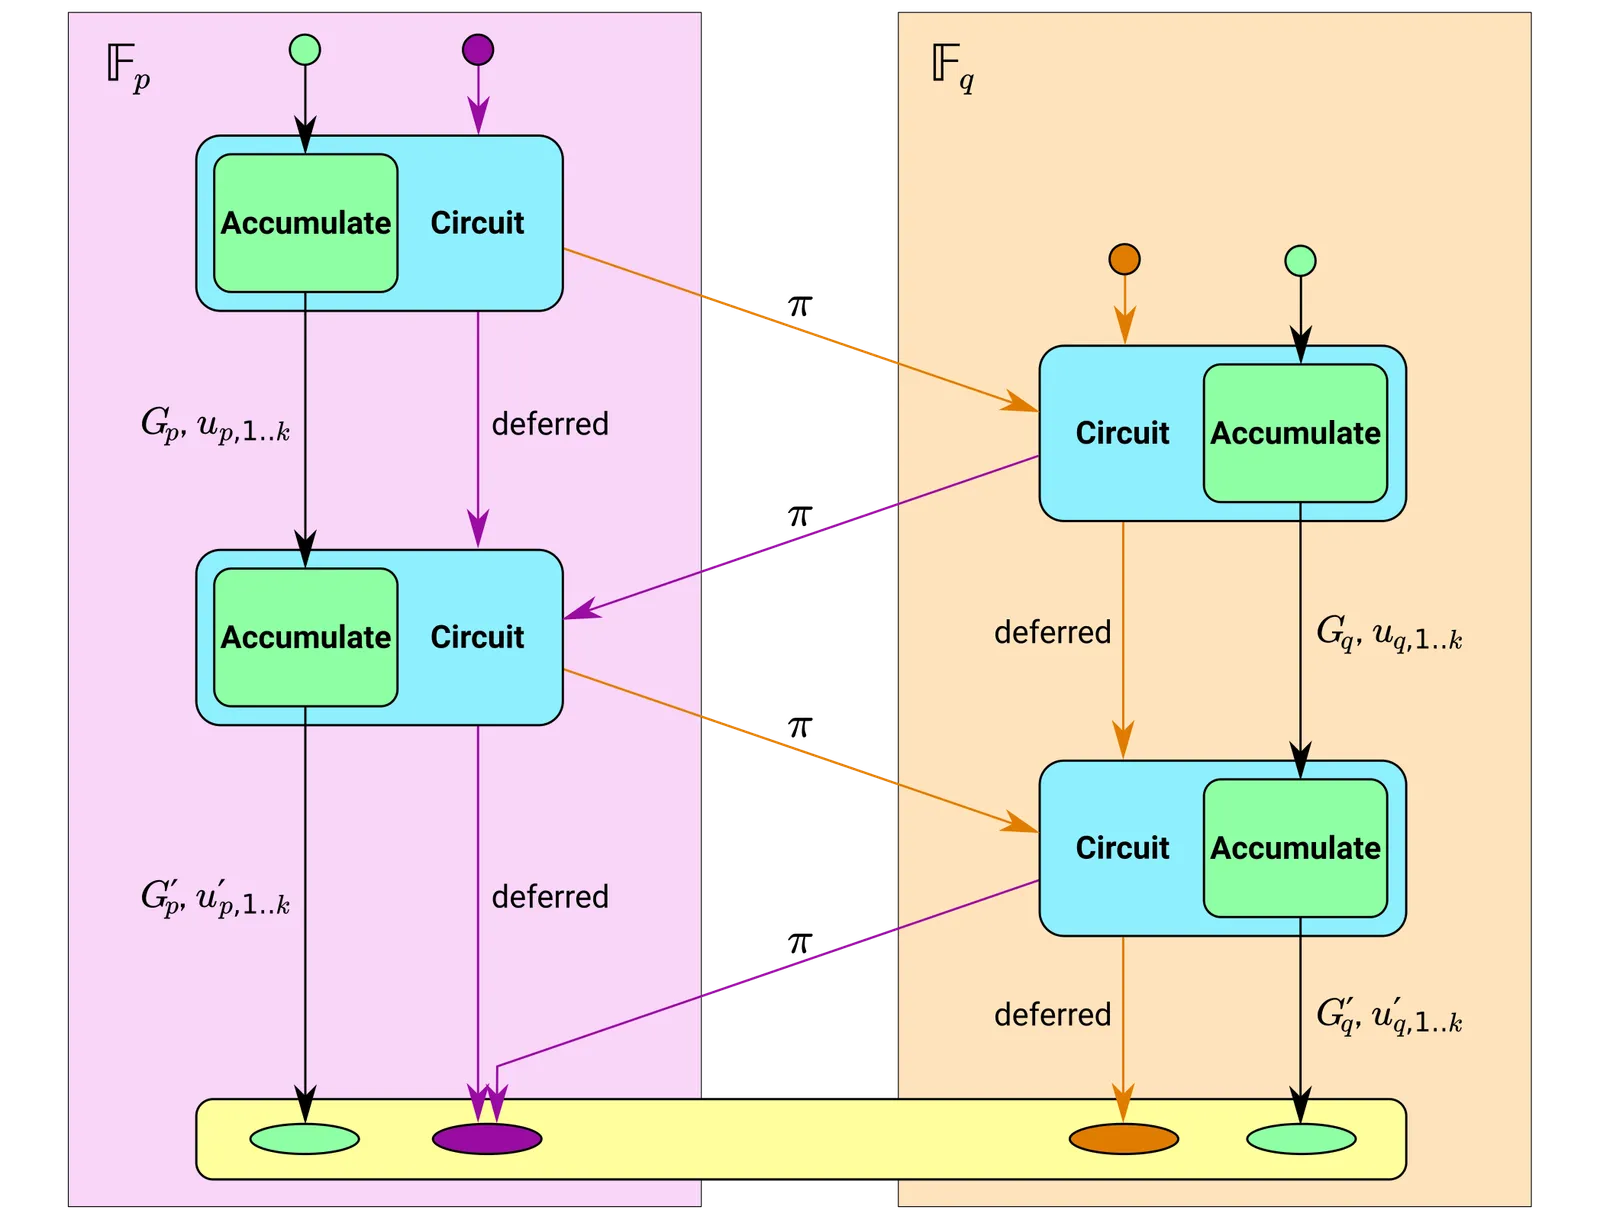
इसमें संचय योजना नामक दृष्टिकोण का सामान्यीकरण शामिल है। यह औपचारिकीकरण बताता है कि नेस्टेड अमोर्टाइजेशन वास्तव में कैसे काम करता है: प्रमाणों को संचायक नामक वस्तु में जोड़कर, जहाँ प्रत्येक प्रमाण संचायक की पिछली अवस्था के बारे में तर्क करता है, सभी पिछले प्रमाणों की जाँच (आगमन द्वारा) केवल संचायक की वर्तमान अवस्था की जाँच करके की जा सकती है।
समानांतर रूप से, कई अन्य टीमें Sonic (Halo 1 में प्रयुक्त) से अधिक कुशल Polynomial IOPs, जैसे Marlin, खोज रही थीं। इन प्रोटोकॉलों में सबसे कुशल PLONK है, जो अनुप्रयोग-विशिष्ट आवश्यकताओं के आधार पर कुशल कार्यान्वयन डिज़ाइन करने में विशाल लचीलापन देता है और Sonic की तुलना में प्रमाणक समय को 5× बेहतर करता है।
PLONK का अवलोकन
व्यापक पारिस्थितिकी तंत्र में Halo
Electric Coin Company ने Protocol Labs, Filecoin Foundation और Ethereum Foundation के साथ Halo R&D का अन्वेषण करने के लिए एक समझौता किया, जिसमें यह भी शामिल था कि तकनीक उनके संबंधित नेटवर्कों में कैसे प्रयुक्त हो सकती है। समझौते का उद्देश्य पारिस्थितिकी तंत्रों और Web 3.0 के लिए बेहतर स्केलेबिलिटी, इंटरऑपरेबिलिटी और गोपनीयता प्रदान करना है।
इसके अतिरिक्त, Halo 2 MIT और Apache 2.0 ओपन-सोर्स लाइसेंसों के अंतर्गत है, जिसका अर्थ है कि पारिस्थितिकी तंत्र में कोई भी प्रमाण प्रणाली के साथ निर्माण कर सकता है।
Filecoin। परिनियोजन के बाद से, halo2 लाइब्रेरी को zkEVM जैसे प्रोजेक्टों में अपनाया गया है, और Halo 2 को Filecoin Virtual Machine की प्रमाण प्रणाली में एकीकृत करने की संभावना है। Filecoin को अनेक महंगे spacetime प्रमाण और replication प्रमाणों की आवश्यकता होती है; Halo 2 स्थान उपयोग को संपीड़ित करने और नेटवर्क को बेहतर ढंग से स्केल करने में महत्वपूर्ण है। Filecoin Foundation का Zooko के साथ वीडियो। दोनों पारिस्थितिकी तंत्रों को यह भी लाभ होगा यदि Filecoin के स्टोरेज भुगतान ZEC में किए जा सकें, जिससे स्टोरेज खरीद के लिए वही गोपनीयता मिले जो Zcash शील्डेड ट्रांसफरों में है — जिसमें Filecoin स्टोरेज में फ़ाइलों को एन्क्रिप्ट करना और Zcash एन्क्रिप्टेड मेमो से मीडिया संलग्न करने वाले मोबाइल क्लाइंट का समर्थन शामिल है। ECC × Filecoin ब्लॉग पोस्ट
Ethereum। कुशल Verifiable Delay Function (VDF) के लिए Halo 2 प्रमाण विकसित किया जा रहा है। VDF एक क्रिप्टोग्राफिक प्रिमिटिव है जिसके अनेक संभावित उपयोग हैं, जिनमें smart contracts के लिए सामान्य-उद्देश्यीय यादृच्छिकता और Proof of Stake में लीडर चयन शामिल हैं। ECC, Filecoin Foundation, Protocol Labs और Ethereum Foundation संभावित VDF के GPU और ASIC विकास के लिए हार्डवेयर-त्वरित क्रिप्टोग्राफी में विशेषज्ञ विक्रेता SupraNational के साथ भी काम कर रहे हैं। Privacy and Scaling Explorations समूह अतिरिक्त तरीकों पर शोध कर रहा है जिनसे Halo 2 प्रमाण Ethereum के लिए गोपनीयता और स्केलेबिलिटी सुधार सकते हैं।
Halo का उपयोग करने वाली अन्य परियोजनाएँ
- Anoma — गोपनीयता-संरक्षित मल्टीचेन एटॉमिक स्वैप प्रोटोकॉल
- Orbis — Cardano पर एक L2 zkRollup
- DarkFi — एक निजी L1 zkEVM blockchain
- Scroll — Ethereum पर एक L2 zkRollup
व्यावहारिक प्रभाव
Zcash के लिए
- Orchard शील्डेड पूल, जो NU5 के साथ सक्रिय हुआ था, Zcash नेटवर्क पर इस नई प्रमाण प्रणाली का कार्यान्वयन है। इसे Sprout और Sapling के बीच प्रयुक्त उसी टर्नस्टाइल डिज़ाइन द्वारा सुरक्षित किया गया है, जिसका उद्देश्य पुराने शील्डेड पूलों को धीरे-धीरे हटाना है।
- NU5 (2022 के मध्य) के बाद, पुनरावर्ती प्रमाणों का एकीकरण संभव हुआ, और इसके साथ कई गोपनीयता संवर्द्धन आए — विशेष रूप से inputs/outputs के स्थान पर 'Actions' की शुरुआत, जो लेनदेन मेटाडेटा की मात्रा घटाती है।
- विश्वसनीय सेटअप हटाने से उस प्रणालीगत जोखिम का उन्मूलन होता है जिसे अन्यथा हर बड़े प्रोटोकॉल अपग्रेड के लिए दोहराना पड़ता।
धारकों और ऑपरेटरों के लिए
- पुनरावर्ती प्रमाण संयोजन में असीमित मात्रा की गणना को संपीड़ित करने, ऑडिट योग्य वितरित प्रणालियाँ बनाने और full-node ऑपरेटरों के लिए Layer 1 क्षमता सुधारने की क्षमता है — Zcash Shielded Assets जैसे विस्तारों और Zcash के दीर्घकालिक डिज़ाइनों के लिए प्रासंगिक।
सामान्य गलतियाँ
| सामान्य धारणा | वास्तविक स्थिति |
|---|
| "Halo एक भविष्य का अपग्रेड है जिसकी Zcash प्रतीक्षा कर रहा है।" | Orchard, जो NU5 (2022) से mainnet पर लाइव है, पहले से ही Halo 2 पर चलता है। |
| "विश्वसनीय सेटअप न होने का अर्थ है कि कोई पैरामीटर नहीं है।" | Halo अभी भी संरचित पैरामीटर का उपयोग करता है; अंतर यह है कि उनमें कोई टॉक्सिक वेस्ट नहीं होता और उन्हें ऐसे समारोह के बिना उत्पन्न व अपग्रेड किया जा सकता है जिस पर प्रतिभागियों को भरोसा करना पड़े। |
| "Halo 2 और Halo शोधपत्र एक ही चीज़ हैं।" | शोधपत्र बहुपद प्रतिबद्धता योजना और नेस्टेड अमोर्टाइजेशन का वर्णन करता है; Halo 2 संचय योजना और PLONKish arithmetisation वाला उत्पादन Rust कार्यान्वयन है। |
| "पुनरावृत्ति केवल ब्लॉक सत्यापन को स्केल करने में मदद करती है।" | पुनरावृत्ति अनुप्रयोग-स्तरीय गणना को भी संपीड़ित करती है — Filecoin के spacetime/replication प्रमाण और Ethereum के VDF कार्य को देखें। |
संबंधित पृष्ठ
आगे का अध्ययन
दस्तावेज़ीकरण
