Serie: Zero to Zero Knowledge
Zero to Zero Knowledge ist mit einem neuen Thema zurück!
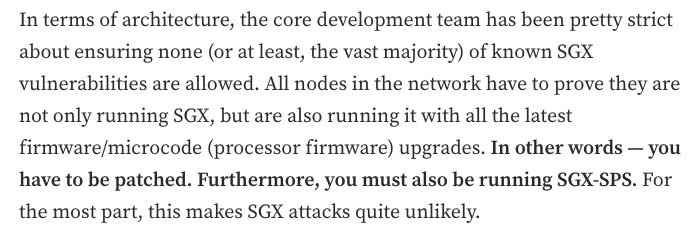
Diese Woche beschäftigen wir uns mit Trusted Execution Environments (TEEs) – wie sie in Privacy Coins und anderen Blockchain-Anwendungen eingesetzt werden.
Blockchains und TEEs haben sehr komplementäre Stärken:
Zusammen können sie leistungsstarke datenschutzwahrende Systeme schaffen.
Secret Network nutzt TEE-Technologie (konkret Intel SGX), um Berechnungen auf verschlüsselten Eingaben, Ausgaben und Zuständen durchzuführen.
Jeder Validator-Knoten betreibt Intel-SGX-Chips. Die Konsens- und Berechnungsschichten sind miteinander kombiniert:
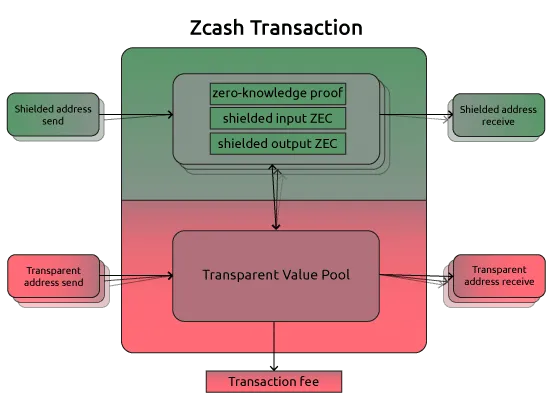
Das unterscheidet sich von Zcash, das für Privatsphäre Zero-Knowledge-Beweise verwendet. In Zcash werden abgeschirmte Transaktionen gesendet und öffentlich validiert, ohne dass dem Netzwerk zusätzliche Daten offengelegt werden. Zcash Shielded Assets folgen demselben Prinzip.
Für eine detaillierte Erklärung, wie TEEs auf Secret Network implementiert werden, lies diesen hervorragenden Artikel von @l_woetzel:
https://carter-woetzel.medium.com/secret-network-tees-lets-talk-fud-vulnerability-33ca94b6df38
Remote Attestation ist der Prozess, mit dem nachgewiesen wird, dass eine Enklave in einer echten sicheren Hardwareumgebung läuft.
Sie ermöglicht es einer entfernten Partei zu verifizieren:
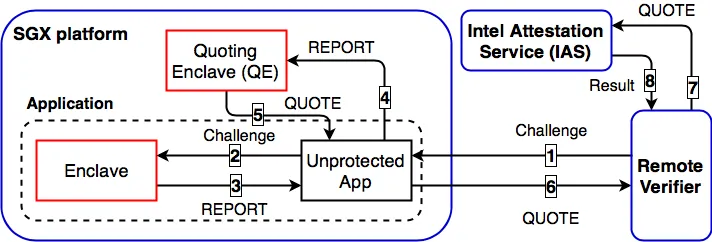
Enklaven enthalten außerdem private Signatur- und Attestierungsschlüssel, auf die von außen nicht zugegriffen werden kann.
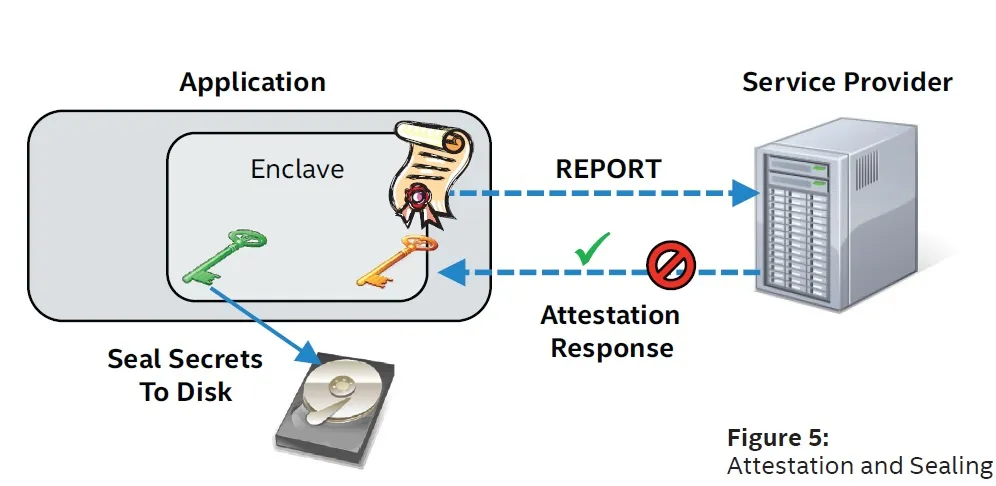
Da Enklaven zustandslos sind, müssen Daten manchmal außerhalb in nicht vertrauenswürdigem Speicher abgelegt werden.
Data Sealing verschlüsselt Daten innerhalb der Enklave mit einem aus der CPU abgeleiteten Schlüssel. Der verschlüsselte Block kann nur auf demselben System wieder entschlüsselt werden.
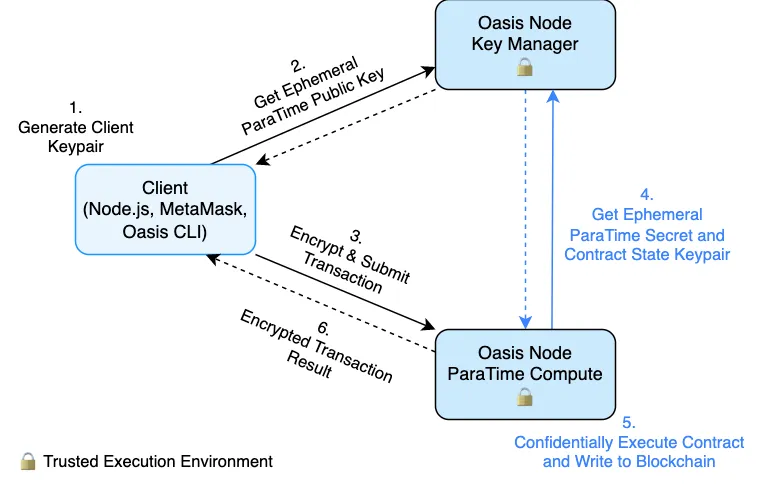
Oasis Network nutzt ebenfalls TEEs über seine vertrauliche ParaTime (z. B. Sapphire und Cipher).
Verschlüsselte Daten gelangen zusammen mit dem Smart Contract in das TEE. Sie werden entschlüsselt, verarbeitet und erneut verschlüsselt, bevor sie die Enklave verlassen.
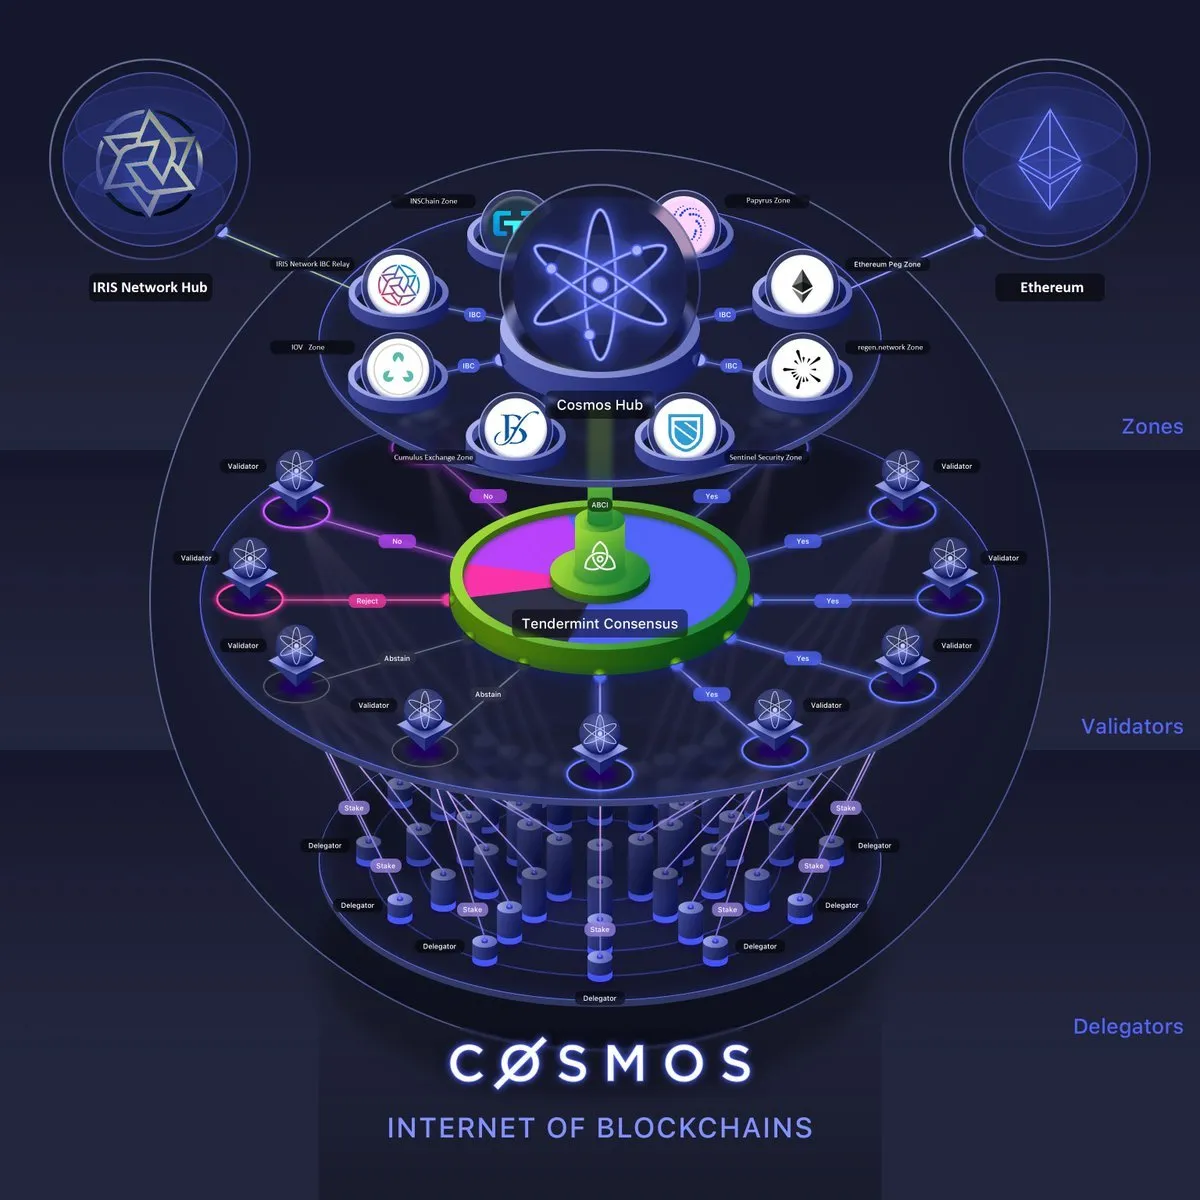
Viele Proof-of-Stake-Blockchains (einschließlich Secret und Oasis) verwenden Tendermint als ihr Konsens-Framework.
Für PoS-Validatoren gilt:
TEEs sind ideal, um Validator-Schlüssel sicher zu erzeugen und zu verwenden.
Zcash erforscht aktiv eine Migration zu Proof-of-Stake.
Original-Thread von ZecHub (@ZecHub)
https://x.com/ZecHub/status/1633579659282587651
Diese Seite wurde aus dem ursprünglichen Thread „Zero to Zero Knowledge“ für das ZecHub-Wiki zusammengestellt.