السلسلة: Zero to Zero Knowledge
تعود سلسلة Zero to Zero Knowledge بموضوع جديد!
نستكشف هذا الأسبوع بيئات التنفيذ الموثوقة (TEEs) — كيف تُستخدم في عملات الخصوصية وتطبيقات البلوكتشين الأخرى.
يمتلك كل من البلوكتشين وTEEs نقاط قوة متكاملة للغاية:
معًا، يمكنهما إنشاء أنظمة قوية تحافظ على الخصوصية.
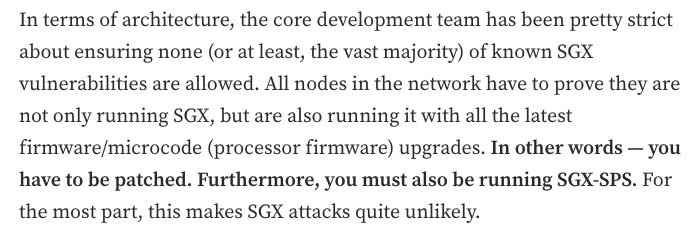
تستفيد Secret Network من تقنية TEE (وتحديدًا Intel SGX) لإجراء الحساب على المدخلات والمخرجات والحالة المشفرة.
تشغّل كل عقدة مُصدِّق شرائح Intel SGX. ويتم دمج طبقتَي الإجماع والحساب:
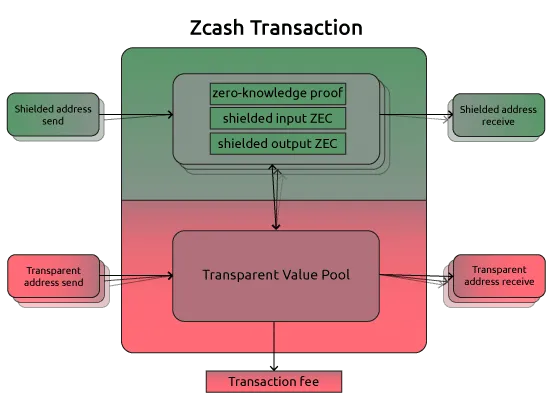
وهذا يختلف عن Zcash، الذي يستخدم إثباتات المعرفة الصفرية من أجل الخصوصية. ففي Zcash، يتم بث المعاملات المحمية والتحقق منها علنًا من دون الكشف عن أي بيانات إضافية للشبكة. وتتبع Zcash Shielded Assets المبدأ نفسه.
للاطلاع على شرح مفصل لكيفية تطبيق TEEs في Secret Network، اقرأ هذا المقال الممتاز بقلم @l_woetzel:
https://carter-woetzel.medium.com/secret-network-tees-lets-talk-fud-vulnerability-33ca94b6df38
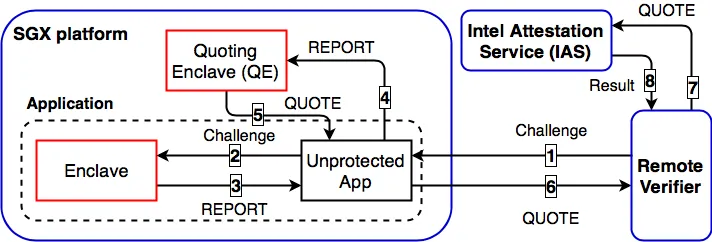
تمثل Remote Attestation عملية إثبات أن الجيب الآمن يعمل داخل بيئة عتادية آمنة وحقيقية.
وهي تتيح لطرف بعيد التحقق من:
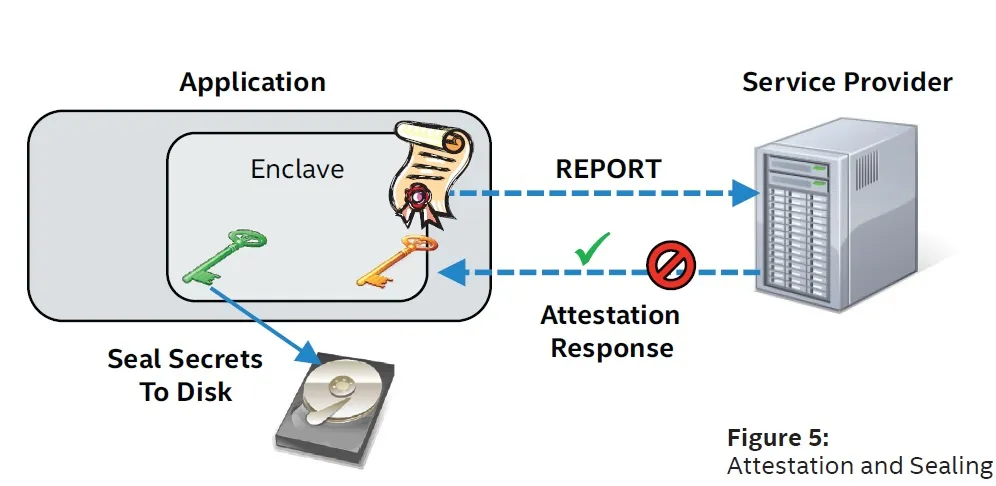
تحتوي الجيوب الآمنة أيضًا على مفاتيح توقيع ومصادقة خاصة لا يمكن الوصول إليها من الخارج.
نظرًا لأن الجيوب الآمنة عديمة الحالة، يجب أحيانًا تخزين البيانات خارجها في ذاكرة غير موثوقة.
يقوم ختم البيانات بتشفير البيانات داخل الجيب الآمن باستخدام مفتاح مشتق من وحدة المعالجة المركزية. ولا يمكن فك ختم الكتلة المشفرة إلا على النظام نفسه.
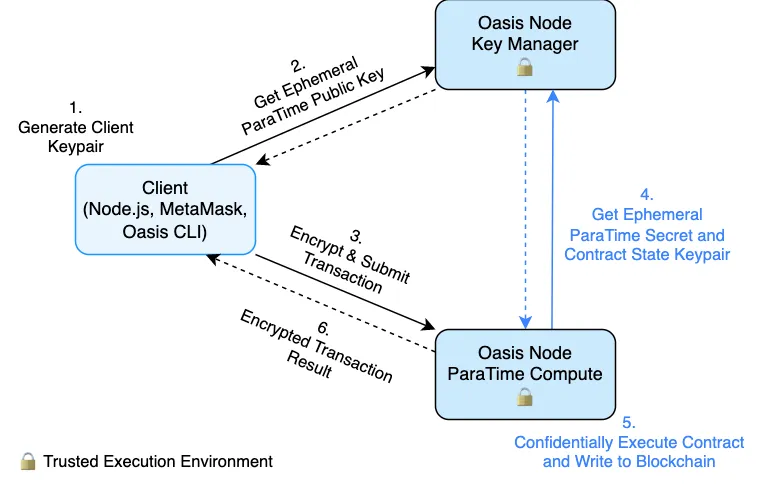
تستخدم Oasis Network أيضًا TEEs من خلال ParaTime السري الخاص بها (مثل Sapphire وCipher).
تدخل البيانات المشفرة إلى TEE مع العقد الذكي. ثم يتم فك تشفيرها ومعالجتها وإعادة تشفيرها قبل مغادرة الجيب الآمن.
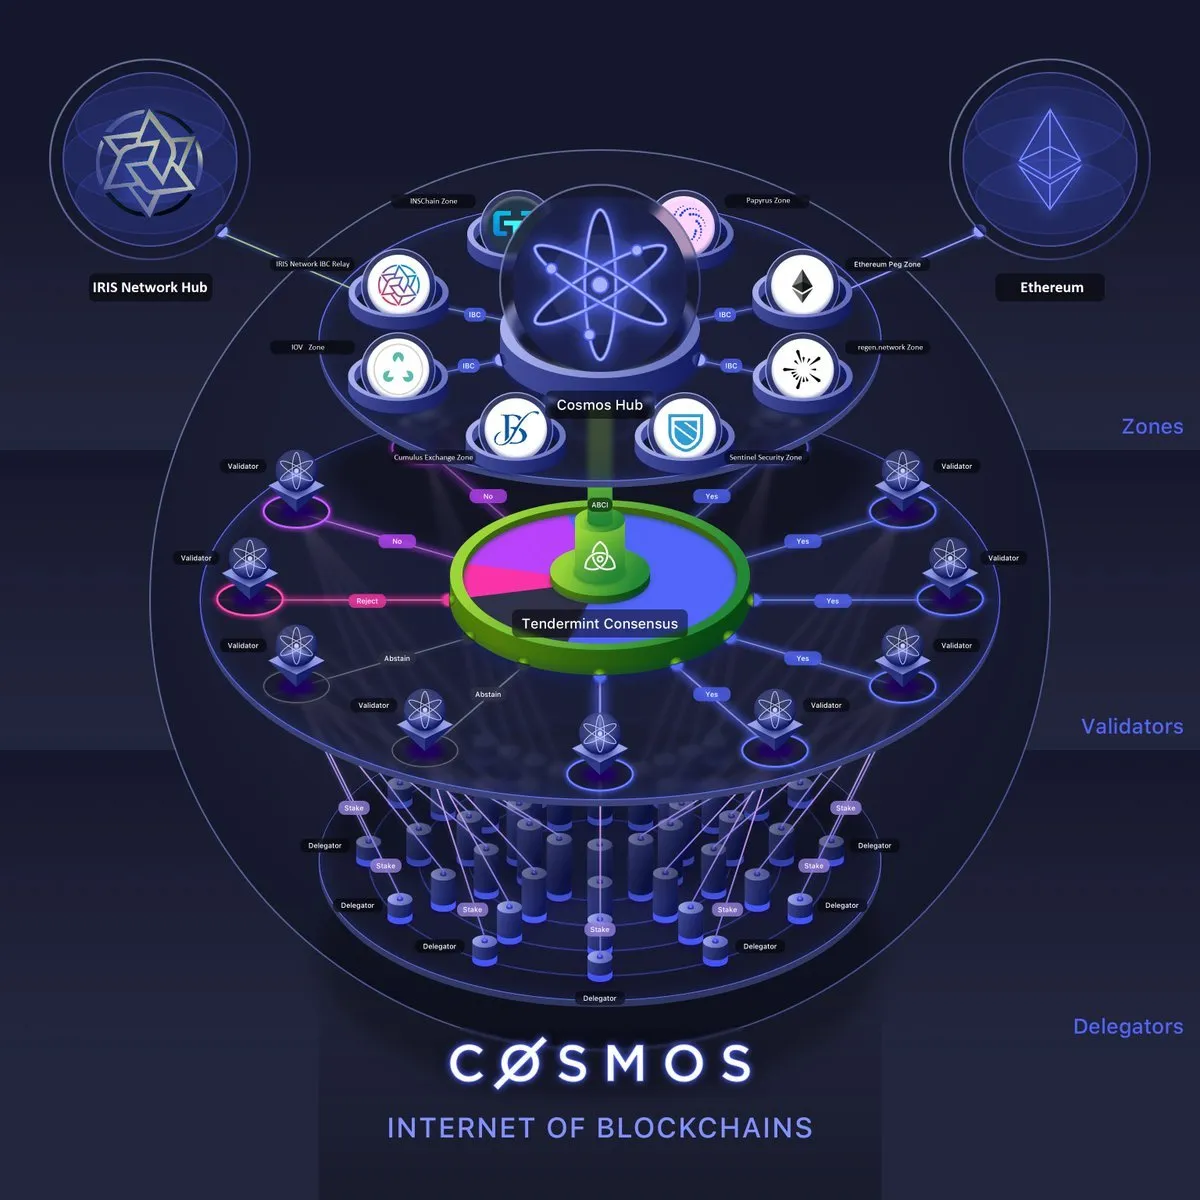
تستخدم العديد من سلاسل البلوكتشين المعتمدة على Proof-of-Stake (بما في ذلك Secret وOasis) Tendermint بوصفه إطار الإجماع الخاص بها.
بالنسبة إلى مُصدِّقي PoS:
تُعد TEEs مثالية لتوليد مفاتيح المُصدِّقين واستخدامها بشكل آمن.
يجري Zcash أبحاثًا نشطة حول الانتقال إلى Proof-of-Stake.
السلسلة الأصلية بواسطة ZecHub (@ZecHub)
https://x.com/ZecHub/status/1633579659282587651
جُمعت هذه الصفحة من سلسلة Zero to Zero Knowledge الأصلية من أجل ويكي ZecHub.