Loading...

Artikel ini merupakan cerminan dari Proof Street, sebuah publikasi independen yang membahas komputasi pelindung privasi: ZK, FHE, MPC, TEEs, dan identitas terdesentralisasi. Awalnya diterbitkan sebagai "Confidentiality compared: what four privacy architectures promise" pada 12 Agustus 2026. Dicerminkan dengan izin penulis sebagai bagian dari Zcash Community Grant #339. Oleh Stephen Webber.
Pada akhir Juli lalu, Zama mengaktifkan tempat swap konfidensial di mainnet Ethereum, dalam tahap beta privat menjelang peluncuran publik pada bulan September, yang memungkinkan seorang trader untuk mengirimkan intent terenkripsi dengan menyembunyikan jumlah, toleransi slippage, dan arah perdagangan.
Hal ini mengandalkan sebuah rangkaian koreografi kecil untuk mencapainya. Trader menyetorkan dua transfer rahasia, satu membawa aset yang sebenarnya dan satu lagi untuk sisi sebaliknya dengan jumlah nol, sehingga pengamat melihat pergerakan dua arah dengan ukuran tersembunyi dan tidak dapat membedakan antara pembelian dan penjualan. Market maker yang masuk dalam daftar putih mendekripsi niat tersebut, melihat ukurannya tetapi tidak arahnya, dan memberikan kuotasi untuk kedua sisi. Sebuah lelang penawaran tertutup diselesaikan di dalam chain, dan hanya pemenang maker yang mengetahui ke arah mana transaksi tersebut bergerak. Hasil akhirnya adalah sebuah swap yang dieksekusi pada ukuran tertentu di chain publik, di mana tidak ada satu pihak pun di luar transaksi yang dapat menyusun gambaran utuhnya.
Zama mendeskripsikan produk tersebut sebagai konfidensialitas end-to-end, namun apa sebenarnya yang dimaksud dengan konfidensialitas tersebut? Konfidensialitas di sini memerlukan kerahasiaan di sepanjang seluruh rantai tindakan, sehingga publik melihat satu hal, penawar yang kalah melihat lebih banyak karena mereka mendekripsi ukuran perdagangan untuk memberikan penawaran, dan pemenang lelang melihat lebih banyak lagi. Sederhananya, setiap tahap dalam urutan tersebut demikian karena adanya keputusan yang dibuat seseorang mengenai siapa yang perlu mengetahui apa, dan kapan. Akan sangat menyenangkan jika dapat merangkum konfidensialitas sebagai "tidak ada yang melihat apa pun," tetapi tidak akan ada yang berfungsi dalam praktiknya. Konfidensialitas harus terstruktur, dan harus mengikuti sebuah urutan.
Yang menarik adalah bahwa hampir sepuluh tahun sebelum peluncuran tersebut, Zcash menempatkan lapisan penyelesaian rahasia pertama pada blockchain publik, menggunakan zero-knowledge proofs untuk menyembunyikan pengirim, penerima, dan jumlah dari sebuah transaksi sambil membuktikan kepada semua orang bahwa transaksi tersebut valid. Dalam satu dekade sejak saat itu, "rahasia" telah menjadi kata sifat untuk setidaknya empat keluarga teknologi yang berbeda: transaksi terlindungi, fully homomorphic encryption, multi-party computation, dan trusted execution environments. Produk dari keempat keluarga tersebut kini telah berjalan dalam produksi, beberapa di antaranya pada chain yang sama. Jadi, apa sebenarnya isi di dalamnya?
Keempat keluarga tersebut menawarkan jawaban yang berbeda dan terkadang saling tumpang tindih terhadap empat masalah yang berbeda, dan karena setiap jawaban kini hadir dalam bentuk produk, tugas sebenarnya adalah menentukan masalah mana yang sebenarnya Anda hadapi.
Setiap klaim kerahasiaan, jika dikupas hingga ke intinya, harus menjawab empat pertanyaan. Data apa yang disembunyikan? Dari siapa? Selama fase mana dari siklus hidup data tersebut? Dan apa yang harus dipercaya agar jaminan tersebut tetap berlaku?
Sebagai contoh, perhatikan tempat swap. Tempat ini harus menyembunyikan jumlah, arah, dan slippage. Mengapa tidak dengan pasangan asetnya? Zama menyatakan bahwa versi mendatang juga akan menyembunyikan hal tersebut. Dari siapa: sepenuhnya dari publik dan bot front-running, sebagian dari market maker quoting, dan yang paling sedikit dari pemenang maker. Pada fase mana: melalui quoting dan lelang, dengan pengungkapan yang telah dirancang pada saat penyelesaian. Dan siapa yang perlu Anda percayai: jaminan ini bertumpu pada FHE itu sendiri, pada smart contract, dan pada sistem manajemen kunci threshold di mana operatornya tidak boleh berkolusi melampaui ambang batas tertentu. Berdasarkan litepaper, tidak ada satu pihak pun yang dapat mengakses kunci dekripsi.
Ini adalah sebuah desain untuk mengeksekusi ukuran tanpa strategi penyiaran (broadcasting). Pembuat pasar dapat melihat ukuran karena mereka tidak dapat menentukan harga penawaran tanpa informasi tersebut. Pemenang akan mengetahui arah karena, tentu saja, penyelesaian memerlukan hal tersebut.
Apa yang ditunjukkan oleh contoh ini adalah bahwa sebuah klaim yang terdengar biner, seolah-olah sesuatu itu rahasia atau tidak, sebenarnya terpecah menjadi serangkaian pengecualian. Ada cara yang sangat berbeda untuk sampai pada klaim yang terdengar sama.
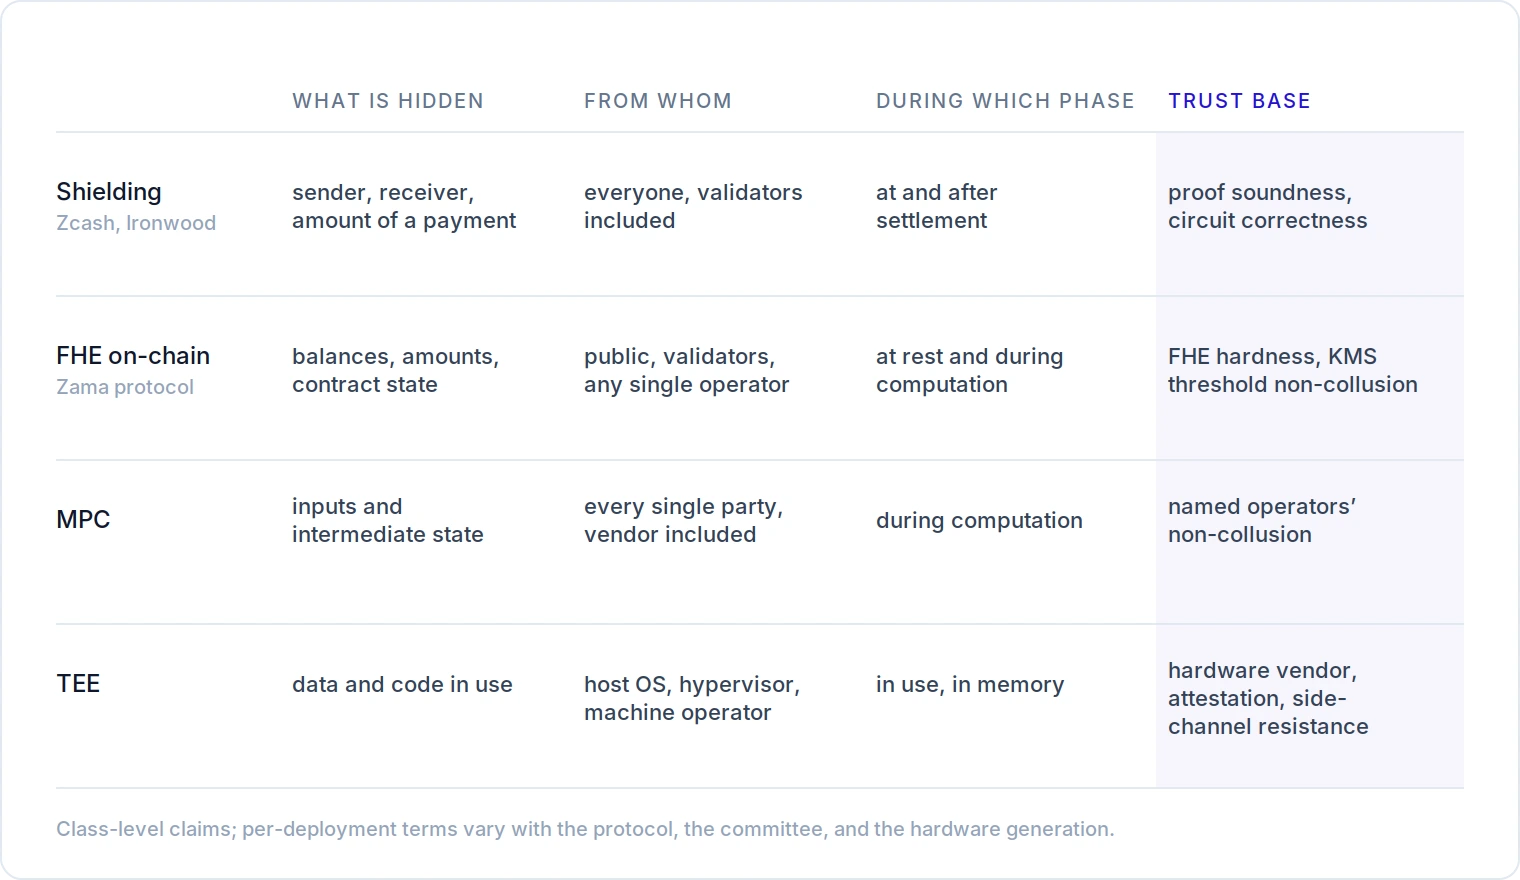
Transaksi Zcash yang terlindungi menyembunyikan pengirim, penerima, dan jumlahnya. Yang tetap bersifat publik adalah proof: sebuah argumen zero-knowledge, yang dapat diperiksa oleh siapa pun yang menjalankan node, bahwa transaksi tersembunyi tersebut mematuhi aturan. Dana terlindungi ada sebagai catatan terenkripsi, masing-masing merupakan catatan pribadi tentang jumlah dan pemiliknya yang muncul di chain hanya sebagai komitmen kriptografis. Menghabiskan sebuah catatan akan mempublikasikan nullifier, sebuah nilai yang mencegah catatan yang sama digunakan dua kali tanpa mengungkapkan catatan mana yang digunakan. Ini berarti jaringan dapat menolak pengeluaran ganda tanpa pernah mengetahui dana mana yang berpindah, sehingga pengeluaran tidak meninggalkan jejak yang menghubungkan satu transaksi dengan transaksi lainnya. Tugas proof adalah untuk menetapkan bahwa pembayar memiliki catatan tersebut, bahwa nilai transaksi seimbang, dan bahwa tidak ada ZEC yang dibuat atau dihancurkan, semuanya tanpa mengungkapkan jumlah apa pun yang terlibat.
Sifat pembeda dari desain ini paling nyata terlihat ketika mempertimbangkan apa yang harus dipercaya. Tidak ada komite yang dapat mendekripsi transaksi terlindungi, tidak ada kumpulan operator yang ambang batas kolusinya menjadi masalah, tidak ada vendor perangkat keras yang atestasi-nya harus dipercayai. Apa yang tersisa dalam basis kepercayaan adalah matematika dan kebenaran dari sirkuit yang menyandikan aturan tersebut. Bagi siapa pun yang model ancamannya mencakup infrastruktur itu sendiri, operator yang dapat ditekan, atau vendor yang dapat dikompromikan, daftar singkat itulah hasilnya.
Faktanya, basis kepercayaan tersebut baru saja diuji dalam produksi. Pada tanggal 29 Mei, Taylor Hornby, seorang peneliti keamanan yang melakukan audit untuk Shielded Labs, menemukan celah soundness pada sirkuit proof pool Orchard, yang telah ada sejak peluncuran pool tersebut pada tahun 2022, sebuah celah yang, menurut pengungkapan Shielded Labs, dapat memungkinkan pencetakan ZEC palsu tanpa batas di dalam Orchard tanpa adanya jejak on-chain apa pun.
Perbaikan darurat dikirimkan dalam lima hari: Orchard dihentikan pada 2 Juni, kemudian dipulihkan pada 3 Juni dengan sirkuit yang telah diperbaiki. Artikel remediasi dari ZODL menggambarkan dampaknya secara lebih sempit daripada Shielded Labs, dengan mendeskripsikan adanya risiko double-spending di dalam pool alih-alih pasokan palsu, serta melaporkan bahwa privasi pengguna dan batas total pasokan tidak terpengaruh.
Pembangunan ulang verifiabilitas diluncurkan kemudian. Ironwood, yang diaktifkan sebagai NU6.3 pada 28 Juli, menutup pool Orchard secara permanen, membuka pool baru pada sirkuit yang telah diperbaiki, didukung oleh audit independen dan pekerjaan verifikasi formal, serta mengarahkan semua dana yang keluar melalui turnstile yang membatasi penarikan hanya sebesar apa yang terverifikasi masuk, memulihkan kemampuan setiap pengguna untuk memeriksa suplai beredar secara independen tanpa melihat transaksi siapa pun. Peristiwa ini adalah bukti nyata dari buku besar berbasis kepercayaan. Ketika kebenaran sirkuit gagal, solusinya adalah matematika dan migrasi, bukan diskresi komite, dan dampak kerusakannya dibatasi oleh auditabilitas yang telah dibangun dalam arsitektur pada batas pool bertahun-tahun sebelumnya.
Apa yang dibeli oleh perlindungan dengan basis kepercayaan minimal tersebut sengaja dibuat sempit. Keadaan tersembunyi adalah sebuah pembayaran, nilai yang berpindah dari satu pihak ke pihak lain. Tidak ada keadaan terenkripsi bersama yang dihitung oleh banyak pihak, tidak ada logika kontrak rahasia, dan tidak ada buku pesanan terenkripsi.
FHE memungkinkan komputasi berjalan pada ciphertext. Dalam protokol Zama, versi yang kini aktif di Ethereum, saldo dan jumlah transfer ada di dalam chain sebagai handle terenkripsi di bawah draf standar ERC-7984, coprocessor melakukan aritmatika terenkripsi secara off chain, dan dekripsi memerlukan kuorum dari operator manajemen kunci independen, tiga belas organisasi pada peluncuran mainnet, yang dipilih berdasarkan reputasi dan kepentingan operasional, sehingga tidak ada satu pihak pun yang dapat membaca data tersebut. Inilah yang memungkinkan adanya order book terenkripsi atau pool peminjaman konfidensial: state tersembunyi dari banyak pihak, yang menyusun logika kontrak bersama.
Namun bagaimana dengan komite manajemen kunci? Seseorang harus dapat melakukan dekripsi, jika tidak maka data tersebut tidak dapat digunakan. Jawaban dari desain ini adalah menjadikan "seseorang" tersebut sebagai ambang batas (threshold) dari operator independen alih-alih satu kustodian tunggal, dan untuk mengatur siapa yang dapat mendekripsi nilai mana melalui kontrol akses yang tertulis di dalam kontrak itu sendiri, yang dapat diperluas ke pihak-pihak tertentu seperti auditor, sebuah mekanisme delegasi yang implikasi kepatuhannya akan dibahas pada bagian berikutnya dalam seri ini. Pertanyaan bagi seseorang yang sedang mengevaluasi solusi adalah apakah komposisi, insentif, dan ambang batas komite tersebut sesuai dengan model ancaman evaluator.
Multi-party computation membagi data menjadi beberapa bagian yang didistribusikan ke seluruh node independen, yang secara bersama-sama menghitung hasil tanpa ada satu pun node yang merekonstruksi input tersebut. Avishay Yanai, co-founder dan CEO Soda Labs, yang garbled-circuit virtual machine miliknya mengeksekusi logika kontrak kompatibel EVM di atas nilai terenkripsi dalam produksi pada jaringan COTI, mendeskripsikan desain MPC yang baik dalam produksi sebagai upaya memastikan bahwa tidak ada satu pihak pun, baik pengamat, node yang menjalankan komputasi, maupun vendor, yang pernah melihat input plaintext atau status perantara, dan setiap orang hanya melihat apa yang diberikan oleh kebijakan pengungkapan kepada mereka. Jaminan tersebut hanya bergantung pada non-kolusi, dan itu adalah sebuah asumsi yang dapat Anda rancang secara teknis dan melalui kontrak, seperti dengan operator di yurisdiksi terpisah, pada cloud terpisah, dan di bawah audit independen, dengan konsekuensi hukum atas kolusi. Tugas kriptografi di sini adalah apa yang ia sebut sebagai pengurangan kepercayaan yang sangat besar alih-alih penghapusan kepercayaan, untuk mencapai kesetaraan dengan kepercayaan yang diberikan institusi kepada lembaga kliring. Kolusi melampaui ambang batas akan merusak privasi, tetapi tidak merusak kebenaran, karena dalam desain dengan auditabilitas publik, validator eksternal masih dapat memeriksa bahwa hasil yang dilaporkan sudah benar tanpa ikut serta dalam komputasi.
Peringatannya hanyalah bahwa pengamat semacam itu dapat melihat bahwa sebuah transaksi telah terjadi, terhadap kontrak mana, siapa yang mengirimkannya, ditambah dengan ukuran batch dan biaya. Sebuah node yang berpartisipasi dapat mempelajari fungsi mana yang dijalankan dan pola throughput-nya. Korelasi waktu adalah pertimbangan lain, karena tingkat aktivitas dapat bocor bahkan ketika jumlahnya tidak bocor. Dan apa pun yang dihasilkan aplikasi dalam bentuk plaintext, pengungkapan kecil yang berulang dapat berkembang menjadi pola potensial bagi pihak yang sedang mengawasinya. "Ini adalah batasan dari janji tersebut," jelasnya, sehingga evaluator harus menuntut vendor untuk menetapkannya secara eksplisit. Tidak ada model komputasi yang dapat memperbaiki pengiriman plaintext oleh, misalnya, client yang telah dikompromikan. Protokol menghitung secara setia pada apa pun yang diberikan kepadanya. Siapa berbicara kepada siapa adalah masalah transportasi, dan kepatuhan adalah kebijakan alih-alih mekanisme: "Tidak ada kriptografi yang membuat penilaian tersebut untuk Anda."
Desain garbled-circuit berjalan dalam jumlah round yang konstan dengan materi kriptografi berat yang telah dihitung sebelumnya sebelum input tersedia, yang mana hal inilah yang membuat beban kerja tingkat transaksi menjadi layak di saat protokol secret-sharing membayar biaya perjalanan round jaringan per operasi, dan di mana, menurut Yanai, beberapa keluarga MPC melindungi nilai tetapi tidak melindungi fakta dari komputasi, desain garbled-circuit dapat memperluas cakupan ke alamat pihak lawan dan jenis aset. Namun, properti paling konsekuensial dari keluarga ini untuk perbandingan tersebut adalah bahwa MPC merupakan sebuah arsitektur tersendiri, dan ia juga merupakan komponen di dalam keluarga lainnya: komite kunci threshold dalam penerapan FHE itu sendiri adalah sebuah multi-party computation. Pertanyaan evaluator, dalam kerangka pemikiran Yanai, adalah "apa yang dilakukan komite saya, dan apa yang harus saya bayar di atasnya?" Jika komite tersebut tetap ada dengan cara apa pun, menjalankan komputasi itu sendiri dalam MPC dapat menghilangkan lapisan luar yang mahal.
Perlu diklarifikasi bahwa dua produk yang sangat berbeda dibahas menggunakan akronim yang sama. Custody MPC membagi kunci penandatanganan ke beberapa pihak sehingga tidak ada satu pun dari mereka yang dapat menandatangani sendirian; ini melindungi satu rahasia, dan komputasi bersama yang terlibat adalah operasi tunggal yang tetap, menghasilkan sebuah tanda tangan. Compute MPC menjalankan logika program umum pada data yang tetap tersembunyi selama proses berlangsung, dan melibatkan input dari banyak pihak, logika kontrak arbitrer, serta operasi berkelanjutan. Matematika adalah kesamaan antara keduanya. Namun secara operasional, yang satu digunakan untuk manajemen kunci dan yang lainnya adalah lingkungan eksekusi rahasia.
TEE adalah wilayah prosesor yang terisolasi secara perangkat keras yang menjaga data tetap terenkripsi di dalam memori dan terlindungi dari sistem operasi, hypervisor, serta operator mesin, dengan remote attestation yang memungkinkan pihak luar memverifikasi kode apa yang sedang berjalan di dalamnya. Desain ini memberikan dua hal yang sangat mahal bagi keluarga kriptografi, yaitu generalitas dan kecepatan: sebuah enclave menjalankan program biasa dengan biaya yang hampir sama dengan program biasa, itulah sebabnya TEE menjadi jangkar bagi sebagian besar penawaran confidential-compute dari penyedia cloud utama dan kumpulan infrastruktur chain yang terus berkembang.
Dasar kepercayaan adalah perdagangan, karena jaminan hanya sekuat desain dan rantai pasokan vendor perangkat keras, infrastruktur atestasi, serta ketahanan enclave terhadap ekstraksi side-channel, sebuah kelas serangan dengan sejarah panjang yang telah dipublikasikan. Desainer TEE memahami ledger ini lebih baik daripada para kritikus mereka. Memilih arsitektur ini berarti melakukan pertaruhan yang matang bahwa kepercayaan perangkat keras ditambah atestasi adalah harga yang tepat untuk menjalankan beban kerja nyata pada kecepatan nyata, dan bagi banyak penerapan, hal itu memang benar.
Dapatkah Zcash terlindungi melayani use case venue perdagangan rahasia? Tidak, tetapi itu bukanlah sebuah kekurangan. Sebuah venue RFQ adalah status terenkripsi bersama di bawah logika kontrak, di mana niat tersembunyi dari banyak pihak menyusun sebuah lelang yang berjalan secara buta. Hal tersebut lebih sesuai untuk sesuatu seperti MPC, dengan status privat bersama di bawah interaksi yang sering, buku order, dan siklus netting. Perlindungan (shielding) tidak memiliki substrat untuk hal itu; status tersembunyinya adalah pembayaran antara dua pihak. Venue itu sendiri cocok untuk FHE atau MPC, dan perlu diperhatikan bahwa ketika Zama membangunnya, kerahasiaan yang diberikan adalah jadwal pengungkapan kepada market maker yang telah masuk dalam whitelist dan teridentifikasi, yang mana sangat diperlukan untuk perdagangan institusional. Namun, itu adalah produk yang berbeda dari apa yang ditawarkan oleh transaksi terlindungi, yaitu kerahasiaan tanpa whitelist dan tanpa pihak mana pun yang pada akhirnya dapat mengetahui arah transaksi Anda.
Bagaimana dengan pembayaran korporasi dan penggajian? Ini adalah pasar yang kini didekati oleh setiap vendor FHE dan MPC, dan inilah tepatnya masalah yang dirancang untuk diselesaikan oleh teknologi shielding: jumlah tersembunyi, pihak lawan tersembunyi, validitas bersifat publik. Pada prinsipnya, rantai terlindungi adalah jawaban dengan basis kepercayaan terkuat yang tersedia, tanpa komite, tanpa vendor, tanpa kumpulan operator. Dalam praktiknya, pasar pembayaran korporasi sedang dimenangkan melalui jalur-jalur seperti integrasi ERC-20, kustodian yang sudah ada, alat kepatuhan yang sudah ada, denominasi stablecoin, dan Zcash terlindungi menawarkan aset yang berbeda pada rantai yang berbeda. Namun, ini adalah kecocokan yang solid pada tingkat bentuk masalahnya dan hanya tinggal menunggu integrasi. Kriptografinya mampu melakukannya, jadi kekhawatiran praktisnya berkaitan dengan apa yang terhubung ke tumpukan teknologi di sekitarnya.
Penting juga untuk melihat apa yang ditawarkan oleh tiga keluarga lainnya, dan tidak ditawarkan oleh shielding: pihak yang dapat dipaksa. Sebuah komite threshold dapat menerima perintah pengadilan, vendor enclave dapat dipanggil melalui subpoena untuk kunci penandatanganannya, dan sebuah set operator memiliki yurisdiksi. Sebuah institusi yang membutuhkan jalur kepatuhan mungkin akan menganggap komite tersebut sebagai produk utamanya. Namun dari sudut pandang lain, hal ini juga merupakan kerentanan.
Jika kita melihat kembali kasus-kasus yang disurvei di atas, kita melihat sebuah gambaran yang saling tumpang tindih. Sebagian besar penerapan FHE menggunakan threshold MPC sebagai lapisan dekripsi di bawahnya. Zero-knowledge proofs mensertifikasi input terenkripsi sebelum FHE mengonsumsinya, dan dalam sistem garbled-circuit dapat mensertifikasinya setelah kejadian, memberikan pengguna opsi exit paksa yang tidak bergantung pada ketersediaan jaringan, sebuah praktik yang dipinjam dari arsitektur rollup. TEE muncul di dalam node MPC sebagai pertahanan berlapis (defense in depth), node manajemen kunci milik Zama menjalankan bagian komputasi mereka di dalam hardware enclave, dan TEE semakin banyak menjadi host bagi prover dan builder dari sistem yang jaminan akhirnya bersifat kriptografis. Perbandingan yang ditulis dalam lima tahun ke depan mungkin akan menemukan sulitnya menentukan batas-batas tersebut. Namun, komposisi hanya berjalan ke satu arah.
Itulah sebabnya bentuk pertanyaan yang tahan lama dari seorang evaluator sama sekali bukan tentang "teknologi mana". Hal yang perlu dicari adalah bagaimana kerahasiaan tersebut disusun, apa yang dikecualikan, dan apa yang menegakkan pengecualian tersebut, apakah itu matematika dan kebenaran sirkuit, ketidakberpihakan sebuah komite, ambang batas node yang jujur, atau silikon dari vendor. Bacalah setiap klaim kerahasiaan dengan menanyakan apa yang disembunyikan, dari siapa, sampai kapan, dan berdasarkan pernyataan siapa, maka Anda akan mengetahuinya.
Pengungkapan: tulisan ini didukung oleh Zcash Community Grant. ZCG tidak meninjau atau menyetujui tulisan ini sebelum dipublikasikan. Komitmen pendanaan Proof Street tercantum pada halaman pendanaan.
Halaman terkait: Pool terlindungi (Menggunakan_Zcash) · Viewing keys · halaman "siapa yang dapat melihat apa" di Start_Here — swap dalam jalur wiki yang tepat