---
title: "FROST"
url: "https://zechub.wiki/hi/zcash-tech/FROST"
locale: "hi"
description: "Schnorr डिजिटल सिग्नेचर एल्गोरिदम का एक समूह है: (KeyGen, Sign, Verify)।"
---
 # FROST
## TL;DR
* FROST (Flexible Round-Optimised Schnorr Threshold Signatures) एक थ्रेशोल्ड सिग्नेचर (threshold signature) और वितरित की जनरेशन (distributed key generation) प्रोटोकॉल है: कई साइनर (signer) एक साझा प्राइवेट की का एक-एक हिस्सा रखते हैं, और एक सिग्नेचर बनाने के लिए उनमें से एक तय थ्रेशोल्ड संख्या को आपस में सहयोग करना पड़ता है।
* चूँकि परिणाम एक ही Schnorr सिग्नेचर होता है, इस तरह बनाया गया लेनदेन (transaction) नेटवर्क पर एक सामान्य लेनदेन जैसा ही दिखता है।
* इसमें संचार के बहुत कम राउंड लगते हैं, यह समानांतर रूप से चल सकता है, और यह गलत व्यवहार करने वाले प्रतिभागी की पहचान करके उसे बाहर कर सकता है।
* Zcash के लिए इसका अर्थ है कि FROST भौगोलिक रूप से अलग-अलग स्थित कई पक्षों को शील्डेड (shielded) ZEC के खर्च करने के अधिकार को नियंत्रित करने में सक्षम बनाता है। यह कस्टडी, एस्क्रो, नॉन-कस्टोडियल (non-custodial) सेवाओं और Zcash शील्डेड एसेट (ZSA) के लिए उपयोगी है।
* इसे Chelsea Komlo (University of Waterloo, Zcash Foundation) और Ian Goldberg (University of Waterloo) ने बनाया था।
## मुख्य व्याख्या
### Schnorr सिग्नेचर क्या है?
Schnorr डिजिटल सिग्नेचर एल्गोरिदम का एक समूह है: (KeyGen, Sign, Verify)।
Schnorr सिग्नेचर के कई फ़ायदे हैं। एक मुख्य फ़ायदा यह है कि जब एक ही संदेश पर कई की से सिग्नेचर किए जाते हैं, तो परिणामी सिग्नेचर को मिलाकर एक ही सिग्नेचर बनाया जा सकता है। इससे मल्टीसिग भुगतान (payment) और मल्टीसिग से जुड़े अन्य लेनदेन का आकार काफ़ी कम हो सकता है।
### FROST क्या है?
**Flexible Round-Optimised Schnorr Threshold Signatures** -
*Chelsea Komlo (University of Waterloo, Zcash Foundation) और Ian Goldberg (University of Waterloo) द्वारा निर्मित।*
FROST एक थ्रेशोल्ड सिग्नेचर और वितरित की जनरेशन प्रोटोकॉल है, जिसमें संचार के बहुत कम राउंड लगते हैं और जिसे समानांतर रूप से चलाया जा सकता है। FROST प्रोटोकॉल Schnorr सिग्नेचर स्कीम का थ्रेशोल्ड संस्करण है।
एकल-पक्ष वाली व्यवस्था के सिग्नेचर के विपरीत, थ्रेशोल्ड सिग्नेचर के लिए एक तय थ्रेशोल्ड संख्या के साइनर का सहयोग आवश्यक होता है, जिनमें से हर एक के पास एक साझा प्राइवेट की का एक हिस्सा होता है।
[थ्रेशोल्ड सिग्नेचर क्या हैं? Chelsea Komlo - Zcon3](https://youtu.be/cAfTTfblzoU?t=110)
इसलिए, थ्रेशोल्ड व्यवस्था में सिग्नेचर बनाने पर साइनर के बीच नेटवर्क राउंड के कारण अतिरिक्त भार पड़ता है। जब सीक्रेट शेयर सीमित नेटवर्क वाले डिवाइस पर रखे होते हैं, या जब समन्वय अविश्वसनीय नेटवर्क पर होता है, तब यह महँगा पड़ता है।
सिग्नेचर करने के दौरान होने वाला नेटवर्क भार एक नई तकनीक से कम किया जाता है। यह तकनीक जालसाज़ी (forgery) हमलों से बचाती है और अन्य स्कीम पर भी लागू की जा सकती है।
FROST थ्रेशोल्ड सिग्नेचर प्रोटोकॉल को बेहतर बनाता है, क्योंकि इसमें असीमित संख्या में सिग्नेचर ऑपरेशन समानांतर रूप से (concurrency) सुरक्षित तरीके से किए जा सकते हैं।
इसका उपयोग 2-राउंड प्रोटोकॉल के रूप में किया जा सकता है, जिसमें साइनर कुल 2 संदेश भेजते और प्राप्त करते हैं, या प्रीप्रोसेसिंग चरण वाले एक ऑप्टिमाइज़्ड सिंगल-राउंड सिग्नेचर प्रोटोकॉल के रूप में।
FROST अपनी दक्षता में सुधार कुछ हद तक इस तरह हासिल करता है कि गलत व्यवहार करने वाले प्रतिभागी के मौजूद होने पर प्रोटोकॉल रोका जा सकता है। ऐसे प्रतिभागी की फिर पहचान की जाती है और उसे आगे के ऑपरेशन से बाहर कर दिया जाता है।
सुरक्षा के प्रूफ (proof), जो दिखाते हैं कि FROST चुने हुए संदेश (chosen-message) वाले हमलों के विरुद्ध सुरक्षित है, यह मानते हुए कि डिस्क्रीट लॉगरिदम समस्या कठिन है और विरोधी के नियंत्रण में थ्रेशोल्ड से कम प्रतिभागी हैं, [यहाँ](https://eprint.iacr.org/2020/852.pdf#page=16) दिए गए हैं।
### FROST कैसे काम करता है?
FROST प्रोटोकॉल में दो महत्वपूर्ण घटक हैं:
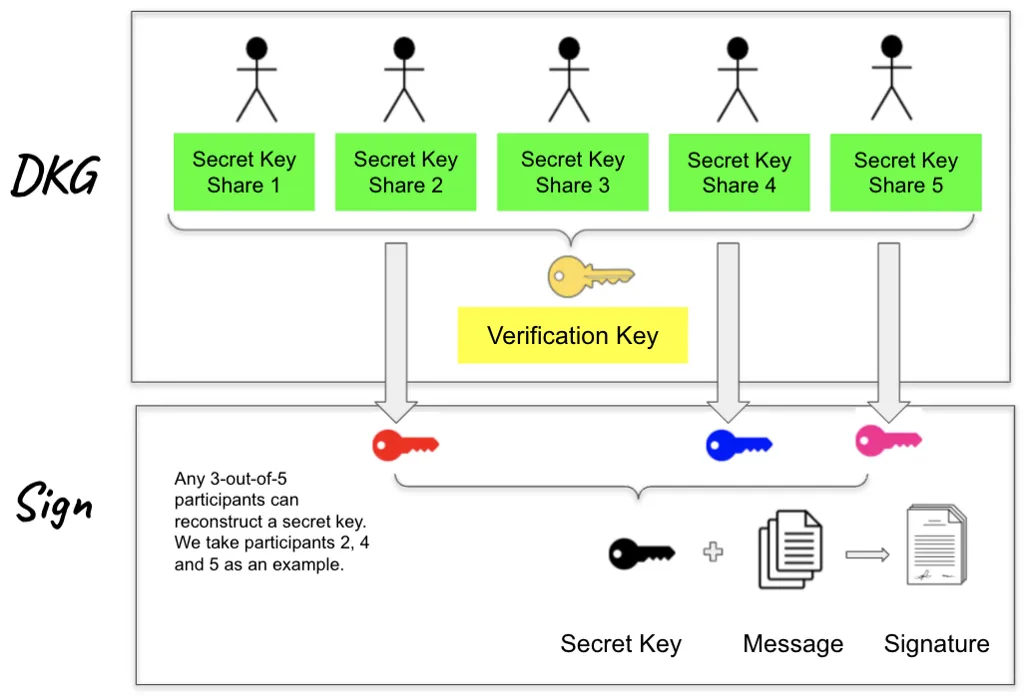
पहले, n प्रतिभागी एक साझा वेरिफ़िकेशन की बनाने के लिए वितरित की जनरेशन (DKG) प्रोटोकॉल चलाते हैं। अंत में, हर प्रतिभागी को एक प्राइवेट सीक्रेट की शेयर और एक पब्लिक वेरिफ़िकेशन की शेयर मिलता है।
इसके बाद, कोई भी t-out-of-n प्रतिभागी मिलकर एक मान्य Schnorr सिग्नेचर बनाने के लिए थ्रेशोल्ड सिग्नेचर प्रोटोकॉल चला सकते हैं।
 ## दृश्य / उपमा
FROST को एक सेफ़-डिपॉज़िट बॉक्स की तरह समझें, जो तभी खुलता है जब कई अधिकृत चाबीधारक एक साथ अपनी चाबियाँ घुमाते हैं। लेकिन हर चाबीधारक की ज़रूरत नहीं होती, बस एक तय संख्या की (उदाहरण के लिए, 5 में से कोई भी 3)। बॉक्स खुलने के बाद, बाहर का कोई पर्यवेक्षक यह नहीं बता सकता कि कौन-से चाबीधारक आए थे, या यह भी कि एक से अधिक लोग शामिल थे। इसी तरह, एक समूह मिलकर Zcash लेनदेन को अधिकृत कर सकता है, जबकि नेटवर्क को केवल एक सामान्य दिखने वाला सिग्नेचर दिखाई देता है।
## गहराई से
**वितरित की जनरेशन (DKG)**
इस चरण का लक्ष्य लंबे समय तक चलने वाले सीक्रेट की शेयर और एक संयुक्त वेरिफ़िकेशन की बनाना है। यह चरण n प्रतिभागी चलाते हैं।
FROST अपना की जनरेशन चरण Pedersen के DKG (GJKR03) पर आधारित करता है, जो सबरूटीन के रूप में Shamir की सीक्रेट शेयरिंग और Feldman की वेरिफ़ायबल सीक्रेट शेयरिंग, दोनों स्कीम का उपयोग करता है। इसके अलावा, हर प्रतिभागी को दूसरे प्रतिभागियों को एक ज़ीरो-नॉलेज (zero-knowledge) प्रूफ भेजकर अपने सीक्रेट की जानकारी साबित करनी होती है, और यह प्रूफ स्वयं एक Schnorr सिग्नेचर होता है। यह अतिरिक्त कदम t ≥ n/2 होने पर रोग-की (rogue-key) हमलों से सुरक्षा देता है।
DKG प्रोटोकॉल के अंत में एक संयुक्त वेरिफ़िकेशन की vk बनती है। हर प्रतिभागी Pᵢ के पास एक मान (i, skᵢ ) होता है, जो उसका लंबे समय तक चलने वाला सीक्रेट शेयर है, और एक वेरिफ़िकेशन की शेयर vkᵢ = skᵢ *G होता है। प्रतिभागी Pᵢ के वेरिफ़िकेशन की शेयर vkᵢ का उपयोग दूसरे प्रतिभागी सिग्नेचर चरण के दौरान Pᵢ के सिग्नेचर शेयर की शुद्धता जाँचने के लिए करते हैं, जबकि वेरिफ़िकेशन की vk का उपयोग बाहरी पक्ष समूह द्वारा जारी सिग्नेचर को सत्यापित करने के लिए करते हैं।
**थ्रेशोल्ड सिग्नेचर**
यह चरण उन ज्ञात तकनीकों पर आधारित है जो हर सिग्नेचर के लिए नॉन्स (nonce) को बिना आपसी संवाद के बनाने के लिए एडिटिव सीक्रेट शेयरिंग और शेयर रूपांतरण का उपयोग करती हैं। यह समानांतरता को सीमित किए बिना ज्ञात जालसाज़ी हमलों से बचने के लिए बाइंडिंग तकनीकों का भी उपयोग करता है।
प्रीप्रोसेसिंग चरण में, हर प्रतिभागी बाद में उपयोग के लिए एलिप्टिक कर्व (EC) पॉइंट के तय संख्या में जोड़े तैयार करता है। यह चरण कई थ्रेशोल्ड सिग्नेचर चरणों के लिए एक बार चलता है।
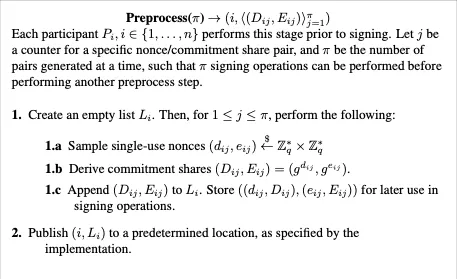 सिग्नेचर राउंड 1: हर प्रतिभागी Pᵢ सबसे पहले एक प्राइवेट नॉन्स जोड़ा (dᵢ, eᵢ) और उससे संबंधित EC पॉइंट का जोड़ा (Dᵢ, Eᵢ) बनाता है, फिर पॉइंट का यह जोड़ा अन्य सभी प्रतिभागियों को ब्रॉडकास्ट करता है। हर प्रतिभागी EC पॉइंट के इन जोड़ों को बाद में उपयोग के लिए संग्रहीत करता है। सिग्नेचर राउंड 2 और 3 वास्तविक ऑपरेशन हैं, जिनमें t-out-of-n प्रतिभागी एक मान्य Schnorr सिग्नेचर बनाने के लिए सहयोग करते हैं।
सिग्नेचर राउंड 2: प्रतिभागी मिलकर एक मान्य Schnorr सिग्नेचर बनाते हैं। इस राउंड के पीछे की मुख्य तकनीक t-out-of-t एडिटिव सीक्रेट शेयरिंग है।
यह कदम जालसाज़ी हमलों को रोकता है, क्योंकि हमलावर अलग-अलग सिग्नेचर ऑपरेशन के सिग्नेचर शेयर को आपस में नहीं मिला सकते, और न ही साइनर के समूह या हर साइनर के प्रकाशित पॉइंट का क्रम बदल सकते हैं।
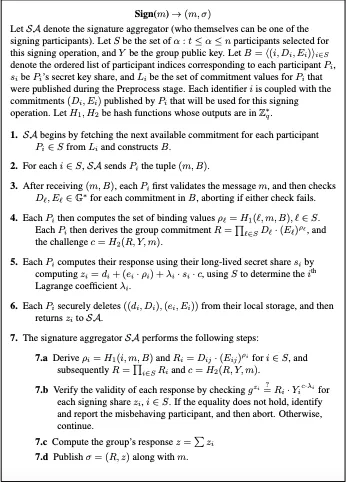 चुनौती c की गणना करने के बाद, हर प्रतिभागी एक बार उपयोग होने वाले नॉन्स और लंबे समय तक चलने वाले सीक्रेट शेयर का उपयोग करके प्रतिक्रिया zᵢ की गणना कर सकता है। ये सीक्रेट शेयर समूह की लंबे समय तक चलने वाली की के t-out-of-n (डिग्री t-1) Shamir सीक्रेट शेयर हैं। सिग्नेचर राउंड 2 के अंत में, हर प्रतिभागी zᵢ को दूसरे प्रतिभागियों को ब्रॉडकास्ट करता है।
[पूरा पेपर पढ़ें](https://eprint.iacr.org/2020/852.pdf)
### व्यापक इकोसिस्टम में FROST का उपयोग
**[Coinbase](https://github.com/coinbase/kryptology/tree/master/pkg/dkg/frost) में FROST**
Coinbase के थ्रेशोल्ड सिग्नेचर सिस्टम की दक्षता बढ़ाने के लिए उन्होंने FROST का एक संस्करण विकसित किया। यह Coinbase इम्प्लीमेंटेशन मूल FROST ड्राफ़्ट से थोड़ा अलग है।
उन्होंने सिग्नेचर एग्रीगेटर की भूमिका का उपयोग न करने का निर्णय लिया। इसके बजाय, हर प्रतिभागी एक सिग्नेचर एग्रीगेटर है। यह डिज़ाइन अधिक सुरक्षित है: प्रोटोकॉल के सभी प्रतिभागी दूसरों की गणनाओं को सत्यापित करते हैं, जिससे सुरक्षा का स्तर बढ़ता है और जोखिम कम होता है। इम्प्लीमेंटेशन को तेज़ करने के लिए एक बार होने वाला प्रीप्रोसेसिंग चरण भी हटा दिया गया, और उसकी जगह तीसरे सिग्नेचर राउंड का उपयोग किया गया।
---
**Blockstream द्वारा [ROAST](https://eprint.iacr.org/2022/550.pdf)**
FROST में एक विशिष्ट उपयोग के लिए सुधार प्रस्तावित किया गया है, जिसका उपयोग [Bitcoin के लिए Blockstream Liquid साइडचेन](https://blog.blockstream.com/roast-robust-asynchronous-schnorr-threshold-signatures/) पर किया जाना है।
“ROAST FROST जैसी थ्रेशोल्ड सिग्नेचर स्कीम के चारों ओर एक सरल रैपर है। यह गारंटी देता है कि ईमानदार साइनर का एक कोरम, जैसे Liquid functionaries, बाधा डालने वाले साइनर के मौजूद होने पर भी और नेटवर्क कनेक्शन में मनमाने ढंग से अधिक देरी होने पर भी, हमेशा एक मान्य सिग्नेचर प्राप्त कर सकता है।”
---
**IETF में FROST**
1986 में स्थापित Internet Engineering Task Force इंटरनेट के लिए मानक विकसित करने वाला प्रमुख संगठन है। IETF स्वैच्छिक मानक विकसित करता है, जिन्हें अक्सर इंटरनेट उपयोगकर्ता, नेटवर्क ऑपरेटर और उपकरण विक्रेता अपनाते हैं, और इस तरह यह इंटरनेट की दिशा तय करने में मदद करता है।
FROST संस्करण 11 (दो-राउंड वाला रूप) [IRTF को सबमिट किया गया है](https://datatracker.ietf.org/doc/draft-irtf-cfrg-frost/11/)। यह आने वाले वर्षों में इंटरनेट, हार्डवेयर डिवाइस और अन्य सेवाओं में उपयोग के लिए FROST को एक नए थ्रेशोल्ड सिग्नेचर स्कीम मानक के रूप में पूरी तरह परखने की दिशा में एक महत्वपूर्ण कदम है।
## व्यावहारिक प्रभाव
बिल्कुल हाँ। Zcash में FROST के आने से भौगोलिक रूप से अलग-अलग स्थित कई पक्ष शील्डेड ZEC के खर्च करने के अधिकार को नियंत्रित कर सकेंगे। इस सिग्नेचर स्कीम का उपयोग करके ब्रॉडकास्ट किए गए लेनदेन नेटवर्क के अन्य लेनदेन से अलग नहीं पहचाने जा सकेंगे। इससे भुगतान की ट्रैकिंग के विरुद्ध मज़बूत प्रतिरोध बना रहता है और विश्लेषण के लिए उपलब्ध ब्लॉकचेन (blockchain) डेटा की मात्रा सीमित रहती है।
व्यवहार में, इससे नेटवर्क पर एस्क्रो प्रदाताओं से लेकर अन्य नॉन-कस्टोडियल सेवाओं तक, कई तरह के नए एप्लिकेशन बनाए जा सकेंगे।
FROST Zcash शील्डेड एसेट (ZSA) को सुरक्षित रूप से जारी करने और प्रबंधित करने का भी एक आवश्यक घटक बनेगा। इससे डेवलपमेंट संगठनों और एक्सचेंज (exchange) जैसे ZEC कस्टोडियन के भीतर खर्च करने के अधिकार का अधिक सुरक्षित प्रबंधन संभव होगा, और साथ ही यह क्षमता Zcash उपयोगकर्ताओं को भी मिलेगी।
## आम गलतियाँ
**FROST को पारंपरिक ऑन-चेन (on-chain) मल्टीसिग समझ लेना**। पारंपरिक मल्टीसिग ऑन-चेन कई साइनर या कई सिग्नेचर उजागर कर सकता है। FROST एक ही एग्रीगेटेड Schnorr सिग्नेचर बनाता है, इसलिए लेनदेन को एकल-सिग्नेचर वाले लेनदेन से अलग नहीं पहचाना जा सकता।
**यह मान लेना कि थ्रेशोल्ड से कम प्रतिभागी सिग्नेचर कर सकते हैं**। केवल थ्रेशोल्ड संख्या (t-out-of-n) के प्रतिभागी मिलकर ही एक मान्य सिग्नेचर बना सकते हैं; इससे छोटा कोई भी समूह ऐसा नहीं कर सकता।
**यह मान लेना कि FROST ऑफ़-चेन सब कुछ छिपा देता है**। FROST ऑन-चेन सिग्नेचर की सुरक्षा करता है, लेकिन साइनर के बीच समन्वय फिर भी ऑफ़-चेन होता है, और उसके लिए अपनी अलग गोपनीयता (privacy) और सुरक्षा व्यवस्थाओं की ज़रूरत होती है।
## संबंधित पेज
- [Halo](/zcash-tech/halo) — Zcash के Orchard पूल (pool) में उपयोग होने वाला ट्रस्टलेस, रिकर्सिव प्रूफ सिस्टम।
- [व्यूइंग की](/zcash-tech/viewing-keys) — शील्डेड लेनदेन के लिए सिलेक्टिव डिस्क्लोज़र (selective disclosure)।
- [Zcash शील्डेड एसेट](/zcash-tech/zcash-shielded-assets) — जहाँ FROST खर्च करने/जारी करने के अधिकार के प्रबंधन में मदद करता है।
- [Zcash वॉलेट सिंकिंग](/zcash-tech/zcash-wallet-syncing) — Zcash के गोपनीयता इन्फ्रास्ट्रक्चर का एक और मुख्य हिस्सा।
## आगे सीखें
[Coinbase लेख - थ्रेशोल्ड सिग्नेचर](https://www.coinbase.com/blog/threshold-digital-signatures)
[Shamir सीक्रेट शेयरिंग - व्याख्या और उदाहरण](https://www.geeksforgeeks.org/shamirs-secret-sharing-algorithm-cryptography/)
[Schnorr डिजिटल सिग्नेचर पर छोटा वीडियो](https://youtu.be/r9hJiDrtukI?t=19)
___
___