---
title: "FROST"
url: "https://zechub.wiki/ar/zcash-tech/FROST"
locale: "ar"
description: "توقيع Schnorr الرقمي هو مجموعة من الخوارزميات: (KeyGen, Sign, Verify)."
---
 # FROST
## باختصار
* FROST (Flexible Round-Optimised Schnorr Threshold Signatures) هو بروتوكول للتوقيع الرقمي (signature) بالعتبة ولتوليد المفاتيح الموزّع: يحتفظ كل واحد من عدة موقّعين بحصة من مفتاح خاص مشترك، ويجب أن يتعاون عدد محدد منهم (العتبة) لإنتاج توقيع واحد.
* لأن النتيجة توقيع Schnorr واحد، تبدو المعاملة (transaction) المُنجزة بهذه الطريقة على الشبكة مثل أي معاملة عادية.
* يحتاج إلى أقل عدد ممكن من جولات الاتصال، ويمكن تشغيله بالتوازي، ويستطيع كشف المشارك الذي يسيء التصرف واستبعاده.
* بالنسبة لـ Zcash، يعني ذلك أن FROST يُمكّن عدة أطراف متباعدة جغرافيًا من التحكم في صلاحية إنفاق ZEC المحمية (shielded). وهذا مفيد للحفظ والضمان (escrow) والخدمات غير الوصائية (non-custodial) والأصول المحمية في Zcash (ZSA).
* أنشأه Chelsea Komlo (University of Waterloo، Zcash Foundation) بالاشتراك مع Ian Goldberg (University of Waterloo).
## الشرح الأساسي
### ما هو توقيع Schnorr؟
توقيع Schnorr الرقمي هو مجموعة من الخوارزميات: (KeyGen, Sign, Verify).
لتواقيع Schnorr عدة مزايا. ومن أهمها أنه عند استخدام عدة مفاتيح لتوقيع الرسالة نفسها، يمكن دمج التواقيع الناتجة في توقيع واحد. وقد يقلل ذلك كثيرًا من حجم المدفوعات (payments) متعددة التوقيع (multisig) وغيرها من المعاملات المرتبطة بتعدد التوقيع.
### ما هو FROST؟
**تواقيع العتبة المرنة المُحسَّنة من حيث الجولات لـ Schnorr** -
*أنشأه Chelsea Komlo (University of Waterloo، Zcash Foundation) بالاشتراك مع Ian Goldberg (University of Waterloo).*
FROST هو بروتوكول لتواقيع العتبة ولتوليد المفاتيح الموزّع، يحتاج إلى أقل عدد ممكن من جولات الاتصال ويمكن تشغيله بالتوازي. وبروتوكول FROST هو نسخة عتبية من مخطط توقيع Schnorr.
على عكس التواقيع في بيئة الطرف الواحد، تتطلب تواقيع العتبة تعاون عدد محدد (العتبة) من الموقّعين، يحتفظ كل منهم بحصة من مفتاح خاص مشترك.
[ما هي تواقيع العتبة؟ Chelsea Komlo - Zcon3](https://youtu.be/cAfTTfblzoU?t=110)
لذلك يحمل توليد التواقيع في بيئة العتبة عبئًا إضافيًا سببه جولات الاتصال عبر الشبكة بين الموقّعين. ويصبح هذا مكلفًا عندما تُخزَّن الحصص السرية على أجهزة محدودة الاتصال بالشبكة، أو عندما يجري التنسيق عبر شبكات غير موثوقة.
يُقلَّص العبء الشبكي أثناء عمليات التوقيع باستخدام تقنية جديدة تحمي من هجمات التزوير، ويمكن تطبيقها على مخططات أخرى أيضًا.
يُحسّن FROST بروتوكولات تواقيع العتبة لأنه يسمح بتنفيذ عدد غير محدود من عمليات التوقيع بأمان وبالتوازي (التزامن).
يمكن استخدامه إما بروتوكولًا من جولتين، يرسل فيه الموقّعون ويستقبلون رسالتين في المجموع، وإما بروتوكول توقيع مُحسَّنًا من جولة واحدة تسبقه مرحلة معالجة مسبقة.
يحقق FROST جزءًا من تحسينات الكفاءة بالسماح بإيقاف البروتوكول عند وجود مشارك يسيء التصرف، فيُكشف هذا المشارك ويُستبعد من العمليات اللاحقة.
تتوفر [هنا](https://eprint.iacr.org/2020/852.pdf#page=16) إثباتات (proofs) الأمان التي تبيّن أن FROST آمن ضد هجمات الرسائل المختارة، بافتراض أن مسألة اللوغاريتم المتقطع صعبة وأن الخصم يتحكم في عدد من المشاركين أقل من العتبة.
### كيف يعمل FROST؟
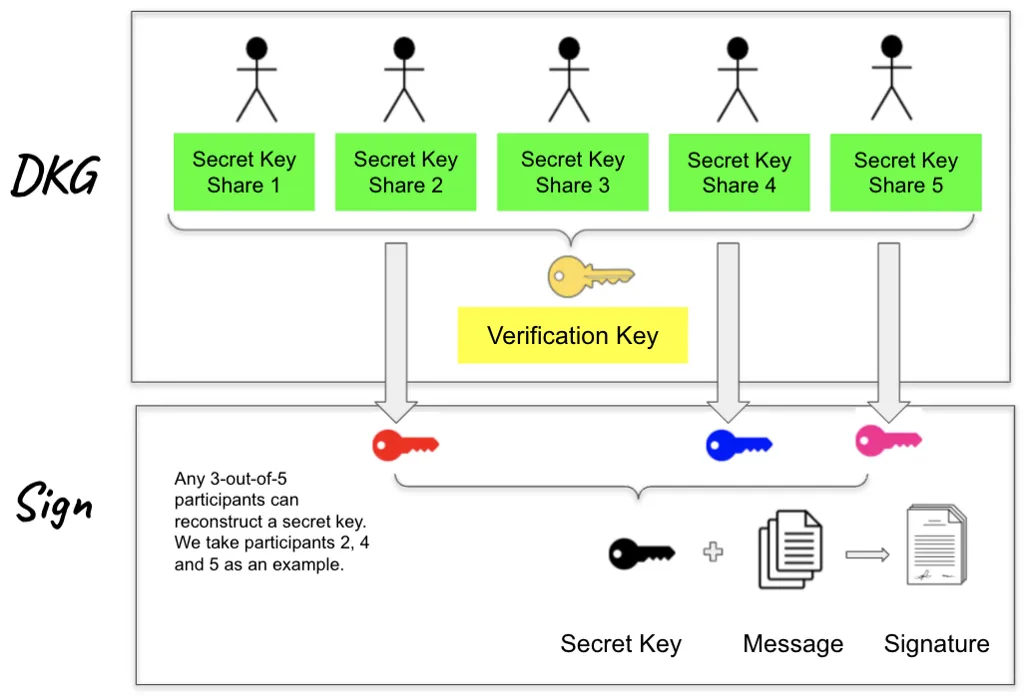
يتكون بروتوكول FROST من جزأين مهمين:
أولًا، يشغّل n من المشاركين بروتوكول توليد المفاتيح الموزّع (DKG) لتوليد مفتاح تحقق مشترك. وفي النهاية يحصل كل مشارك على حصة سرية خاصة من المفتاح وحصة عامة من مفتاح التحقق.
بعد ذلك، يستطيع أي t من أصل n من المشاركين تشغيل بروتوكول توقيع عتبي لتوليد توقيع Schnorr صالح بشكل جماعي.
 ## تصوّر / تشبيه
تخيّل FROST صندوق ودائع آمنًا لا يُفتح إلا عندما يدير عدة حاملي مفاتيح مخوَّلين مفاتيحهم معًا. ولا يلزم حضور جميع حاملي المفاتيح، بل عدد محدد فقط (مثلًا أي 3 من أصل 5). وبعد فتح الصندوق، لا يستطيع المراقب من الخارج أن يعرف من حضر من حاملي المفاتيح، ولا حتى أن أكثر من شخص واحد شارك في ذلك. وبالطريقة نفسها، تستطيع مجموعة أن تأذن معًا بمعاملة Zcash بينما لا ترى الشبكة سوى توقيع واحد يبدو عاديًا.
## نظرة معمّقة
**توليد المفاتيح الموزّع (DKG)**
تهدف هذه المرحلة إلى توليد حصص سرية طويلة الأمد من المفتاح ومفتاح تحقق مشترك. ويشغّل هذه المرحلةَ n من المشاركين.
يبني FROST مرحلة توليد المفاتيح الخاصة به على بروتوكول DKG الخاص بـ Pedersen (GJKR03)، الذي يستخدم مخطط مشاركة الأسرار لـ Shamir ومخطط مشاركة الأسرار القابلة للتحقق لـ Feldman إجراءاتٍ فرعية. وإضافةً إلى ذلك، على كل مشارك أن يثبت معرفته بسرّه الخاص بإرسال إثبات المعرفة الصفرية (zero-knowledge) إلى المشاركين الآخرين، وهذا الإثبات نفسه توقيع Schnorr. وتحمي هذه الخطوة الإضافية من هجمات المفاتيح المارقة (rogue-key) عندما تكون t ≥ n/2.
في نهاية بروتوكول DKG، يُولَّد مفتاح تحقق مشترك vk. ويحتفظ كل مشارك Pᵢ بقيمة (i, skᵢ ) هي حصته السرية طويلة الأمد، وبحصة من مفتاح التحقق vkᵢ = skᵢ *G. ويستخدم المشاركون الآخرون حصة مفتاح التحقق vkᵢ الخاصة بالمشارك Pᵢ للتحقق من صحة حصص التوقيع التي يرسلها Pᵢ أثناء مرحلة التوقيع، بينما تستخدم الأطراف الخارجية مفتاح التحقق vk للتحقق من التواقيع التي تصدرها المجموعة.
**التوقيع العتبي**
تعتمد هذه المرحلة على تقنيات معروفة تستخدم مشاركة الأسرار الجمعية (additive secret sharing) وتحويل الحصص لتوليد الرقم العشوائي أحادي الاستخدام (nonce) لكل توقيع دون تفاعل بين المشاركين. كما تستفيد من تقنيات الربط لتجنب هجمات التزوير المعروفة دون تقييد التزامن.
في مرحلة المعالجة المسبقة، يُعدّ كل مشارك عددًا ثابتًا من أزواج نقاط المنحنى الإهليلجي (EC) لاستخدامها لاحقًا. وتُنفَّذ هذه المرحلة مرة واحدة لعدة مراحل من التوقيع العتبي.
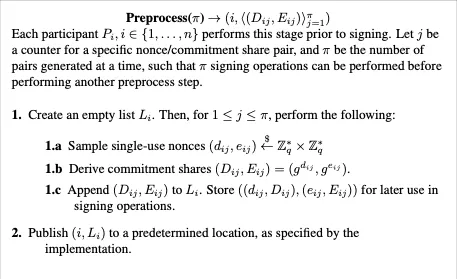 جولة التوقيع 1: يبدأ كل مشارك Pᵢ بتوليد زوج واحد من الأرقام العشوائية الخاصة أحادية الاستخدام (dᵢ, eᵢ) وزوج مقابل من نقاط EC هو (Dᵢ, Eᵢ)، ثم يبث هذا الزوج من النقاط إلى جميع المشاركين الآخرين. ويخزّن كل مشارك أزواج نقاط EC هذه لاستخدامها لاحقًا. أما جولتا التوقيع 2 و3 فهما العمليتان الفعليتان اللتان يتعاون فيهما t من أصل n من المشاركين لإنشاء توقيع Schnorr صالح.
جولة التوقيع 2: يعمل المشاركون معًا لإنشاء توقيع Schnorr صالح. والتقنية الأساسية في هذه الجولة هي مشاركة الأسرار الجمعية بنظام t من أصل t.
تمنع هذه الخطوة هجمات التزوير، لأن المهاجمين لا يستطيعون الجمع بين حصص توقيع من عمليات توقيع مختلفة، ولا تبديل مجموعة الموقّعين أو النقاط المنشورة لكل موقّع.
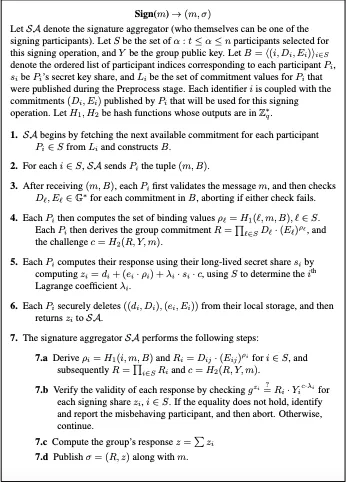 بعد حساب التحدي c، يستطيع كل مشارك حساب الاستجابة zᵢ باستخدام الأرقام العشوائية أحادية الاستخدام والحصص السرية طويلة الأمد. وهذه الحصص هي حصص سرية لـ Shamir بنظام t من أصل n (من الدرجة t-1) لمفتاح المجموعة طويل الأمد. وفي نهاية جولة التوقيع 2، يبث كل مشارك zᵢ إلى المشاركين الآخرين.
[اقرأ الورقة البحثية كاملة](https://eprint.iacr.org/2020/852.pdf)
### استخدام FROST في المنظومة الأوسع
**FROST في [Coinbase](https://github.com/coinbase/kryptology/tree/master/pkg/dkg/frost)**
لتحسين كفاءة أنظمة التوقيع العتبي لدى Coinbase، طوّروا نسخة من FROST. ويُجري تطبيق Coinbase هذا تغييرات طفيفة على مسودة FROST الأصلية.
اختاروا عدم استخدام دور جامع التواقيع، وجعلوا كل مشارك جامعًا للتواقيع بدلًا من ذلك. وهذا التصميم أكثر أمانًا: يتحقق جميع المشاركين في البروتوكول من حسابات الآخرين، فيرتفع مستوى الأمان وتقل المخاطر. كما حُذفت مرحلة المعالجة المسبقة التي تُنفَّذ مرة واحدة لتسريع التطبيق، واستُخدمت بدلًا منها جولة توقيع ثالثة.
---
**[ROAST](https://eprint.iacr.org/2022/550.pdf) من Blockstream**
اقتُرح تحسين على FROST مخصص لتطبيق بعينه، لاستخدامه في [السلسلة الجانبية Blockstream Liquid](https://blog.blockstream.com/roast-robust-asynchronous-schnorr-threshold-signatures/) الخاصة بـ Bitcoin.
«ROAST غلاف بسيط حول مخططات تواقيع العتبة مثل FROST. وهو يضمن أن نصابًا من الموقّعين الصادقين، مثل موظفي Liquid، يستطيع دائمًا الحصول على توقيع صالح، حتى مع وجود موقّعين يعرقلون العملية، وحتى عندما يكون زمن الاستجابة في اتصالات الشبكة مرتفعًا إلى أي حد.»
---
**FROST في IETF**
فرقة عمل هندسة الإنترنت (Internet Engineering Task Force)، التي تأسست عام 1986، هي أهم منظمة لتطوير معايير الإنترنت. وتطوّر IETF معايير طوعية يعتمدها في الغالب مستخدمو الإنترنت ومشغلو الشبكات وبائعو المعدات، فتساعد بذلك في تحديد مسار تطور الإنترنت.
الإصدار 11 من FROST (النسخة ثنائية الجولات) [قُدِّم إلى IRTF](https://datatracker.ietf.org/doc/draft-irtf-cfrg-frost/11/). وهذه خطوة مهمة نحو التقييم الكامل لـ FROST بوصفه معيارًا جديدًا لتواقيع العتبة يُستخدم عبر الإنترنت وفي الأجهزة وفي خدمات أخرى خلال السنوات القادمة.
## الآثار العملية
نعم بالتأكيد. سيتيح إدخال FROST إلى Zcash لعدة أطراف متباعدة جغرافيًا التحكم في صلاحية إنفاق ZEC المحمية. ولن يمكن تمييز المعاملات المبثوثة باستخدام مخطط التوقيع هذا عن المعاملات الأخرى على الشبكة، فتبقى مقاومة تتبع المدفوعات قوية، وتقل كمية بيانات سلسلة الكتل (blockchain) المتاحة للتحليل.
عمليًا، يتيح ذلك بناء مجموعة واسعة من التطبيقات الجديدة على الشبكة، من مزودي خدمات الضمان إلى خدمات أخرى غير وصائية.
كما سيصبح FROST جزءًا أساسيًا في إصدار الأصول المحمية في Zcash (ZSA) وإدارتها بأمان. وسيسمح بإدارة أكثر أمانًا لصلاحية الإنفاق داخل مؤسسات التطوير ولدى الجهات الوصائية على ZEC مثل منصات التداول (exchanges)، وسيوفر هذه القدرة أيضًا لمستخدمي Zcash.
## أخطاء شائعة
**الخلط بين FROST وتعدد التوقيع التقليدي على السلسلة (on-chain)**. قد يكشف تعدد التوقيع التقليدي عن عدة موقّعين أو عدة تواقيع على السلسلة. أما FROST فيُنتج توقيع Schnorr واحدًا مُدمَجًا، فلا يمكن تمييز المعاملة عن معاملة ذات توقيع واحد.
**افتراض أن عددًا أقل من العتبة يستطيع التوقيع**. لا ينتج توقيعًا صالحًا إلا عدد العتبة (t من أصل n) من المشاركين حين يعملون معًا، ولا تستطيع ذلك أي مجموعة أصغر.
**افتراض أن FROST يخفي كل شيء خارج السلسلة**. يحمي FROST التوقيع على السلسلة، لكن التنسيق بين الموقّعين يبقى خارج السلسلة ويحتاج إلى ضوابط خصوصية (privacy) وأمان خاصة به.
## صفحات ذات صلة
- [Halo](/zcash-tech/halo) — نظام الإثبات التكراري الذي لا يحتاج إلى الثقة، والمستخدم في مجمّع (pool) Orchard الخاص بـ Zcash.
- [مفاتيح العرض](/zcash-tech/viewing-keys) (viewing keys) — الإفصاح الانتقائي (selective disclosure) للمعاملات المحمية.
- [الأصول المحمية في Zcash](/zcash-tech/zcash-shielded-assets) — حيث يساعد FROST في إدارة صلاحية الإنفاق/الإصدار.
- [مزامنة محفظة Zcash](/zcash-tech/zcash-wallet-syncing) (wallet) — جزء أساسي آخر من البنية التحتية لخصوصية Zcash.
## لمزيد من التعلّم
[مقال Coinbase - تواقيع العتبة](https://www.coinbase.com/blog/threshold-digital-signatures)
[مشاركة الأسرار لـ Shamir - شرح ومثال](https://www.geeksforgeeks.org/shamirs-secret-sharing-algorithm-cryptography/)
[فيديو قصير عن تواقيع Schnorr الرقمية](https://youtu.be/r9hJiDrtukI?t=19)
___
___